
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-3464-AsIO3-LPE — Exploração de escalonamento de privilégios local para o driver ASUS AsIO3.sys (CVE-2025-3464). Combina uma bypass de autenticação TOCTOU com uma primitiva de decremento no kernel para elevar de qualquer usuário para SYSTEM no Windows 11 22H2. | Kitploit
Ferramentas/GitHubGitHub/jeffaf/cve-2025-3464-asio3-lpe
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoAprendizado e EducaçãoExploração de Binários
GitHubjeffaf/cve-2025-3464-asio3-lpe

CVE-2025-3464-AsIO3-LPE

Exploração de escalonamento de privilégios local para o driver ASUS AsIO3.sys (CVE-2025-3464). Combina uma bypass de autenticação TOCTOU com uma primitiva de decremento no kernel para elevar de qualquer usuário para SYSTEM no Windows 11 22H2.

Compartilhar
Ver Repositório
10345há 10 mesesAinda não revisado

CVE-2025-3464-AsIO3-LPE

CVE-2025-3464: Exploit de LPE sem privilégios para ASUS AsIO3.sys - bypass de autenticação TOCTOU + decremento de PreviousMode

CVE-2025-3464: AsIO3.sys Escalada de Privilégio Local

Este exploit só funciona no Windows 11 22H2 ou anterior. A Microsoft corrigiu as artimanhas do PreviousMode.

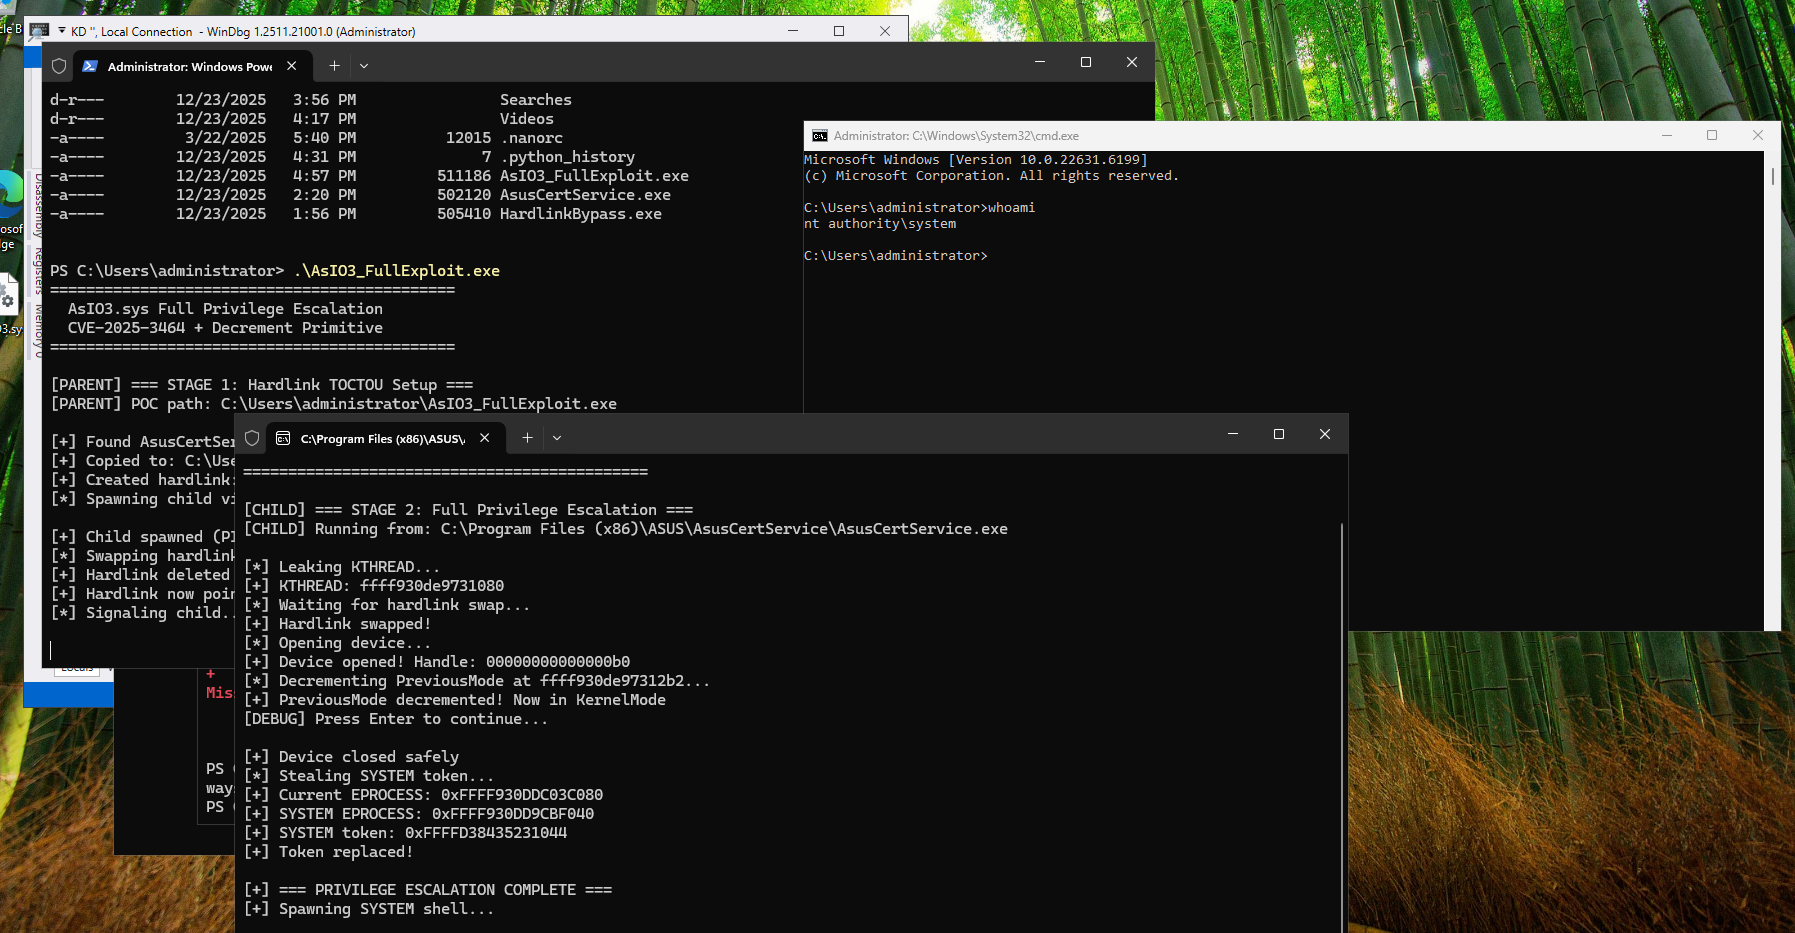
Exploit de escalada de privilégio local para o driver ASUS AsIO3.sys. Obtém NT AUTHORITY\SYSTEM
imagem

Visão Geral

Este exploit combina um bypass de autenticação (CVE-2025-3464) com uma primitiva de decremento para elevar privilégios de qualquer usuário local para SYSTEM.

PropriedadeValor
CVECVE-2025-3464
TipoEscalada de Privilégio Local
DriverAsIO3.sys (ASUS)
TestadoWindows 11 22H2 (Build 22621)

Vulnerabilidades

CVE-2025-3464 - Bypass de Autenticação via TOCTOU

O driver AsIO3.sys valida processos chamadores verificando se o caminho do executável contém AsusCertService e validando um hash SHA256. Essa verificação é vulnerável a uma condição de corrida Time-of-Check-Time-of-Use (TOCTOU) usando hardlinks NTFS.

Fluxo de Ataque:

  1. Crie um hardlink em um caminho contendo AsusCertService apontando para o executável do exploit
  2. Gere um processo filho via hardlink (o caminho da imagem do processo agora passa na verificação de substring)
  3. Troque o hardlink para apontar para AsusCertService.exe
  4. O processo filho abre o handle do dispositivo
  5. Autorização concedida ao processo controlado pelo atacante

Nota: O driver apenas verifica se o caminho contém AsusCertService por correspondência de substring. Qualquer caminho gravável pelo usuário funciona (por exemplo, C:\Users\Public\AsusCertService\), tornando isso explorável sem privilégios de administrador.

Primitiva de Decremento (IOCTL 0xA0402450)

O driver expõe um IOCTL que chama ObfDereferenceObject em um ponteiro controlado pelo usuário. Isso executa um decremento atômico de 8 bytes em (ObjectPtr - 0x30), fornecendo uma primitiva de decremento arbitrário.

Exploração via PreviousMode:

  • Vaze o endereço KTHREAD via NtQuerySystemInformation(SystemHandleInformationEx)
  • Alvo: KTHREAD + 0x232 (campo PreviousMode)
  • Decremente PreviousMode de 1 (UserMode) para 0 (KernelMode)
  • Com PreviousMode=0, NtReadVirtualMemory/NtWriteVirtualMemory podem acessar a memória do kernel
  • Percorra a lista EPROCESS, roube o token SYSTEM
  • Restaure PreviousMode para 1 antes de abrir o shell

Uso

# Compile (Linux cross-compile)
x86_64-w64-mingw32-gcc -O2 -o AsIO3_FullExploit.exe AsIO3_FullExploit.c -lntdll -lshlwapi

No alvo (requer AsIO3.sys carregado)

AsIO3_FullExploit.exe

Pré-requisitos:

  • Driver AsIO3.sys carregado (vem com ASUS Armoury Crate, AI Suite, etc.)
  • AsusCertService.exe acessível (procura caminhos comuns de instalação da ASUS)

Offsets de Estrutura (Windows 11 22H2)

KTHREAD + 0x232 = PreviousMode KTHREAD + 0x220 = Process (EPROCESS pointer) EPROCESS + 0x440 = UniqueProcessId EPROCESS + 0x448 = ActiveProcessLinks EPROCESS + 0x4B8 = Token

Nota: Os offsets são específicos da versão. Verifique para o build de Windows de destino. O Windows 23H2 lança um PREVIOUS_MODE_MISMATCH (0x1f9). Uma mitigação para esses truques de previous mode.

Notas Técnicas

  • O decremento de 8 bytes em KTHREAD+0x232 afeta campos adjacentes (UserAffinityPrimaryGroup, BasePriority)
  • Crítico: PreviousMode DEVE ser restaurado para 1 antes de chamar CreateProcess ou qualquer operação de espaço de endereço em modo de usuário
  • A falha em restaurar PreviousMode causa BSOD em nt!PspLocateInPEManifest durante a criação de processos

Referências

  • https://blog.talosintelligence.com/decrement-by-one-to-rule-them-all/
  • Componentes do driver ASUS Armoury Crate / AI Suite

Aviso Legal

Este código é fornecido apenas para pesquisa de segurança autorizada e fins educacionais. Use somente contra sistemas que você possui ou para os quais tenha permissão explícita para testar. O acesso não autorizado a sistemas de computador é ilegal.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




