jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Aviso e prova de conceito para uma injeção autenticada de comandos do sistema operacional no diagnóstico Ping web do ONT-4GE-RFDW, explorável por meio das credenciais padrão de superadmin.

Existe uma vulnerabilidade de injeção de comandos do SO autenticada na ferramenta de diagnóstico Ping da interface de gerenciamento web do ONT-4GE-RFDW. Um usuário autenticado como superadmin pode injetar comandos arbitrários do SO por meio do campo de entrada host/IP, resultando na execução de comandos no sistema operacional subjacente.
Este problema é significativamente agravado pelo fato de que a conta superadmin vem com credenciais padrão (superadmin:superadmin). Como resultado, qualquer atacante com acesso de rede à interface de gerenciamento pode trivialmente obter o nível de privilégio necessário para explorar esta vulnerabilidade, reduzindo a barreira prática à exploração a quase zero em dispositivos deixados com as configurações de fábrica.
superadmin (uma conta padrão que vem com credenciais padrão superadmin:superadmin)ping invocado via shell) sem sanitização ou validação adequada da entrada. Isso permite que metacaracteres de shell, como ;, sejam usados para encerrar o comando pretendido e anexar comandos arbitrários controlados pelo atacante, que são então executados com os privilégios do processo de gerenciamento web.Impacto: Um atacante que se autentica usando as credenciais padrão superadmin pode executar comandos arbitrários no SO subjacente do dispositivo. Isso pode levar a:
Combinado com o problema das credenciais padrão, isso reduz significativamente a barreira à exploração para qualquer dispositivo deixado com as configurações padrão, transformando o que normalmente exigiria um comprometimento prévio ou roubo de credenciais em uma cadeia de ataque de esforço zero.
Pontuação Base: 7.1 (Alta)
Vetor: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor | Justificativa |
|---|---|---|
| Vetor de Ataque (AV) | Rede (N) | Explorado remotamente pela rede por meio da interface de gerenciamento web do dispositivo |
| Complexidade do Ataque (AC) | Baixa (L) | Nenhuma condição especial além do envio de uma requisição HTTP elaborada; o payload é trivial e confiável |
| Privilégios Necessários (PR) | Alto (H) | O CVSS pontua o nível de privilégio exigido pela própria vulnerabilidade, que é o nível de privilégio mais alto (superadmin) no dispositivo |
| Interação do Usuário (UI) | Nenhuma (N) | Nenhuma interação de qualquer usuário além do atacante é necessária |
| Escopo (S) | Inalterado (U) | O impacto está contido no próprio componente/dispositivo vulnerável; a mudança de escopo não é pontuada aqui, embora o pivô real na LAN seja observado separadamente como uma consideração de impacto |
| Confidencialidade (C) | Alta (H) | A execução arbitrária de comandos permite acesso total de leitura a credenciais armazenadas e à configuração |
| Integridade (I) | Alta (H) | A execução arbitrária de comandos permite modificação total do estado/configuração do dispositivo |
| Disponibilidade (A) | Alta (A) → Alta (H) | A execução arbitrária de comandos permite negação de serviço ou inutilização do dispositivo |
Nota importante sobre o risco no mundo real vs. a pontuação base: A métrica CVSS Privileges Required reflete que o acesso de nível superadmin é tecnicamente necessário para alcançar a função vulnerável. É por isso que o PR é pontuado como High em vez de None. No entanto, isto não reflete a explorabilidade no mundo real em dispositivos afetados. Como superadmin:superadmin é um par de credenciais padrão, não alterável por política, fornecido com o dispositivo, a barreira efetiva à exploração para um dispositivo não configurado ou de fábrica é equivalente a uma vulnerabilidade não autenticada. As organizações devem tratar o risco prático desta questão como mais próximo de Critical em qualquer dispositivo onde as credenciais padrão não tenham sido alteradas.
Inicie sessão na interface de gestão web do ONT-4GE-RFDW utilizando as credenciais padrão superadmin:superadmin.
Navegue até Diagnostics → Ping.
No campo "Host Address", introduza um payload que acrescente um comando do sistema operativo após a entrada esperada de IP/hostname, por exemplo:
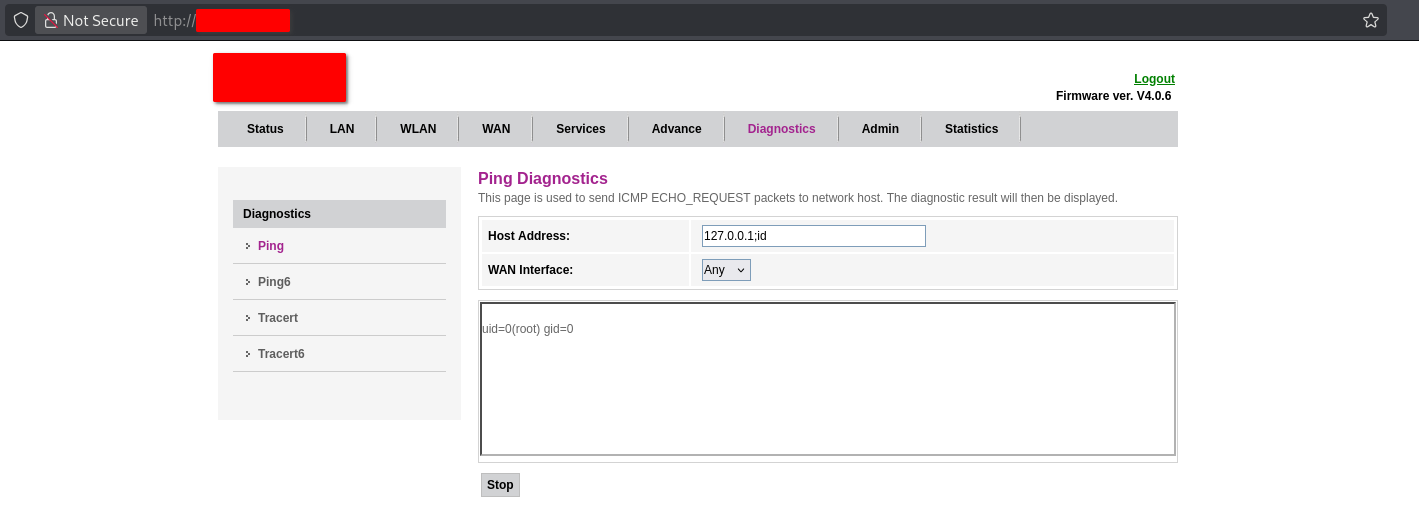
127.0.0.1;id
Submeta o formulário (o campo WAN Interface pode ser deixado no seu valor padrão, por exemplo Any).
Observe o painel de saída do diagnóstico. Em vez de (ou além de) a saída padrão do ping, é apresentado o resultado do comando injetado — por exemplo:
uid=0(root) gid=0
Isto confirma que comandos arbitrários do sistema operativo são executados no sistema operativo subjacente com privilégios de root, acionados inteiramente através do campo de diagnóstico Ping exposto na web.
Captura de ecrã:
Captura de ecrã a mostrar a página Ping Diagnostics com o payload
127.0.0.1;idsubmetido no campo Host Address, e a saída do comando resultante (uid=0(root) gid=0) apresentada no painel de resultados do diagnóstico.
Outros comandos podem ser substituídos após o separador ; para demonstrar impacto adicional (por exemplo, cat /etc/passwd, leitura de ficheiros de configuração, ou o estabelecimento de ligações de saída), sujeitos às restrições do ambiente de shell subjacente do dispositivo e dos binários disponíveis.
| Área de impacto | Descrição |
|---|---|
| Confidencialidade | Divulgação total da configuração do dispositivo, credenciais armazenadas e quaisquer dados sensíveis acessíveis ao processo do sistema operativo |
| Integridade | Capacidade total de modificar a configuração do dispositivo, o comportamento do firmware (onde gravável) e as definições de rede |
| Disponibilidade | Capacidade de perturbar ou desativar a funcionalidade do dispositivo, incluindo inutilizar o dispositivo através de comandos destrutivos |
| Movimento lateral | O dispositivo encontra-se na periferia da rede (função ONT/router), tornando-o um ponto de pivô de elevado valor para a LAN conectada |
| Barreira à exploração | Efetivamente negligenciável em qualquer dispositivo que utilize as credenciais superadmin padrão, que é a configuração de fábrica |
Descoberto por: PL41NT3XT (FX3ND)