
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/iteride/cve-2025-1974
Segurança de ContêineresAnálise de VulnerabilidadesExploraçãoSegurança WebSegurança na NuvemPapers e PesquisaAprendizado e Educação
GitHubiteride/cve-2025-1974

CVE-2025-1974

Análise técnica aprofundada de CVE-2025-1974 (IngressNightmare), um RCE crítico no controlador de admissão de validação ingress-nginx para Kubernetes, incluindo causa raiz, cadeia de exploração e orientação de detecção.

Ver Repositório
39há 1 anoAinda não revisado
Compartilhar

CVE-2025-1974 — IngressNightmare (ingress-nginx)

Introdução

Este documento apresenta uma pesquisa sobre a vulnerabilidade CVE-2025-1974, que afeta o componente ingress-nginx (validating admission controller) para Kubernetes.
CVE-2025-1974 é uma vulnerabilidade crítica (CVSS 3.1 9.8), consistindo em Remote Code Execution (RCE) não autenticado no contexto do processo ingress-nginx. Ao executar o ataque, um invasor que tenha acesso à pod-network (ou uma forma de entregar um AdmissionReview ao validating webhook) pode conseguir executar código arbitrário no pod do controlador, o que potencialmente leva à exposição de Secrets e à tomada do cluster.

Ingress-nginx é um dos controladores Ingress mais comuns no Kubernetes (estimativas indicam uso em dezenas de por cento dos clusters), portanto o impacto prático da vulnerabilidade é muito alto. A descrição, a análise técnica e as recomendações oficiais de correções foram publicadas pela Kubernetes, por pesquisadores da Wiz e por vários blogs de fornecedores.


Objetivo do relatório

Analisar a CVE-2025-1974 passo a passo e preparar os materiais necessários para o write-up:

  1. Coleta e estruturação de materiais. Reunir advisories oficiais, write-ups de pesquisa e análises de fornecedores; destacar os principais detalhes técnicos e direções de PoC.
  2. Entender a essência da vulnerabilidade e seu impacto. Explicar a root cause, a cadeia de ataque e as possíveis consequências (RCE → disclosure of Secrets → cluster takeover).
  3. Determinar os CPEs e as condições de configuração. Listar versões/pacotes e configurações de Kubernetes/ingress-nginx nas quais a vulnerabilidade é relevante.
  4. Fornecer recomendações para testes seguros em laboratório e minimização de risco em verificações em massa.

⚠️ Aviso legal

Esta pesquisa é conduzida exclusivamente para fins educacionais e éticos e é voltada para ambientes de teste/controlados.
Sob nenhuma circunstância execute exploits/PoCs contra clusters de terceiros ou instâncias publicamente acessíveis sem autorização por escrito do proprietário. A publicação de um PoC totalmente funcional e "weaponized" em formato aberto aumenta fortemente o risco de abuso — na parte pública, é melhor apresentar um safe-PoC e a metodologia. (Advisories oficiais e fornecedores também enfatizam cautela na disseminação de exploits).


CPEs e condições de configuração

  • cpe:2.3:a:kubernetes:ingress-nginx_controller:<version> — versões vulneráveis do ingress-nginx (as versões específicas estão indicadas nos advisories; atualize os valores na publicação final).
  • Fornecedores/distribuições que incluem o controlador vulnerável:
    • Distribuições RKE2 / Rancher com ingress-nginx até as versões de patch indicadas.
    • Versões do Harvester que utilizam ingress-nginx vulnerável (o KB do fornecedor contém os builds afetados específicos).
    • Clusters personalizados onde o ingress-nginx foi instalado separadamente (Helm chart/manifest) — verificar as versões do chart/imagem.

Condições de configuração nas quais a vulnerabilidade é relevante:

  1. Versão vulnerável do ingress-nginx (anterior ao release/patch indicado nos advisories). Números exatos de versão consulte no NVD e nos advisories dos fornecedores.
  2. Validating admission webhook acessível fora da pod-network — se o webhook estiver acessível externamente (por exemplo, endpoint público, provedor que expôs o serviço por engano), o exploit pode ser executado remotamente. A Wiz e outros pesquisadores apontaram numerosos casos de exposição pública.
  3. Ausência de NetworkPolicy / isolamento da pod-network: se o invasor puder enviar requisições de qualquer pod para a rede do cluster (pod comprometido), isso é suficiente para a exploração.
  4. Ausência de validações/ACLs adicionais antes do admission controller: filtros adicionais/autenticação via ingress-proxy podem reduzir o risco.
  5. Presença no contêiner ingress-nginx de uma service account com amplas permissões e acesso a Secrets — por padrão, o controlador frequentemente monta uma serviceAccount com amplas permissões; isso aumenta o impacto em caso de exploração bem-sucedida.

Detalhes da vulnerabilidade

Resumo breve.
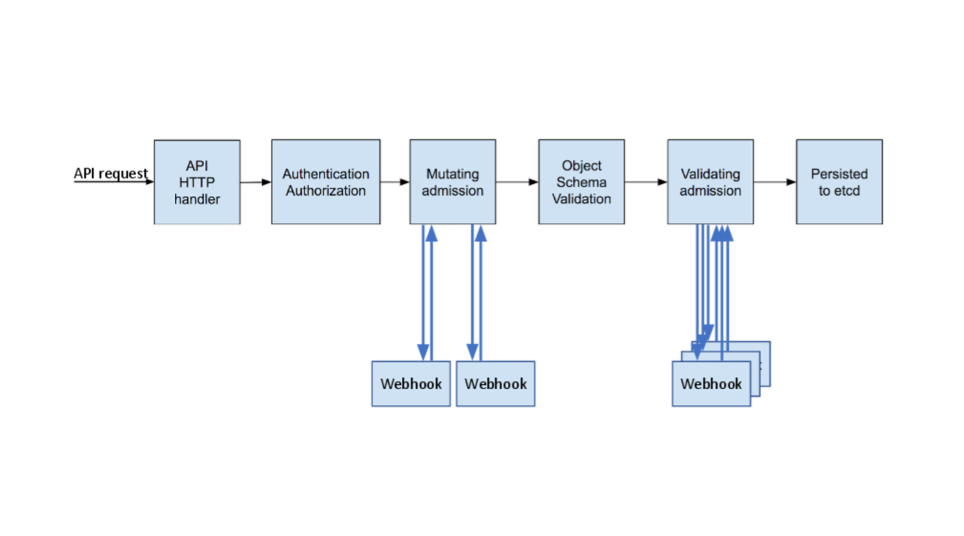
A vulnerabilidade foi encontrada no componente Validating Admission Controller do controlador Ingress-NGINX e está relacionada à forma como esse componente gera e valida a configuração temporária do NGINX com base nos Ingress / AdmissionReview recebidos. Durante o processamento, o controlador gera o nginx.conf e executa a verificação de configuração (nginx -t). Devido à sanitização insuficiente dos campos de Ingress/AdmissionReview, o atacante pode inserir fragmentos especialmente preparados que entram na configuração gerada e, como resultado, levam à execução de comandos dentro do processo do controlador — ou seja, à execução remota de código (RCE) no pod do ingress-nginx.

Principais pontos técnicos

  • Ponto de entrada. Objetos AdmissionReview/Ingress recebidos, aceitos pelo validating webhook do controlador, tornam-se dados de origem para a geração da configuração do NGINX (incluindo campos de anotações, configurações de backend, etc.).
  • Mecanismo de exploração. Um Ingress malicioso ou um AdmissionReview direto pode injetar strings controladas em templates/fragmentos de configuração. Durante a verificação/carregamento desse nginx.conf, o processo de validação (nginx -t) e as operações subsequentes com o arquivo de configuração podem levar à execução de código arbitrário, gravação/execução de arquivos ou execução de comandos no contexto do controlador.
  • Condições necessárias. Para exploração bem-sucedida, é necessário: versão vulnerável do ingress-nginx; capacidade de entregar um AdmissionReview ao validating webhook (acesso pela pod-network ou acesso de rede direto); ausência de medidas compensatórias — NetworkPolicy, restrições de RBAC ou autenticação adicional do webhook. Em alguns cenários, é possível contornar as permissões de Create/Update enviando um AdmissionReview crafted diretamente ao webhook.
admission

Por que isso é perigoso — consequências da exploração

A exploração bem-sucedida permite execução de código no contêiner do ingress-nginx, o que geralmente possibilita:

  • obter o token da serviceAccount do controlador e acessar a API do Kubernetes;
  • ler Secrets e outras informações confidenciais nos namespaces acessíveis;
  • criar/modificar recursos do cluster e expandir o acesso (escalonamento de privilégios, movimento lateral);
  • em alguns casos — a tomada completa do cluster.

Observações comportamentais e de detecção

  • Durante a operação normal do controlador, normalmente não há fluxo de requisições ao Admission Controller — o validating webhook atua como um componente interno, operando dentro dos limites do cluster. Durante a exploração, observa-se uma anomalia: no mapa de rede (por exemplo, Luntry), aparecem conexões de entrada para ingress-nginx-controller-admission e para o serviço ingress-nginx-controller a partir de origens não padronizadas (nos relatos — de contêineres como alpine), o que não deveria ocorrer na operação normal.
  • A análise do mapa de rede do cluster fornece uma visão das interações entre microsserviços; ao selecionar o Deployment do ingress-nginx no namespace, é possível ver as conexões de entrada/saída. O aparecimento de conexões de entrada para o admission-endpoint no momento do ataque é um indicador claro de comprometimento.
  • Para detectar tentativas de exploração, é útil monitorar: requisições POST ao validating webhook, criação de objetos Ingress atípicos, chamadas a nginx -t e reinicializações repentinas do controlador, bem como operações inesperadas de gravação de arquivos pelo processo do ingress-nginx.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




