Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/istern/cve-2023-26262
Geração de PayloadsAnálise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubistern/cve-2023-26262

CVE-2023-26262

Prova de conceito para upload arbitrário de arquivo autenticado no Sitecore 10.3, permitindo implantação de webshell e execução remota de código via funcionalidade de importação de idiomas.

Ver Repositório
49há 3 anosAinda não revisado
Compartilhar

Sitecore 10.3 Vulnerabilidade de upload de arquivo autenticado

Autor: Thomas Stern

Data: 26/01-2023

Resumo

É possível, através da funcionalidade de importação de idiomas, fazer upload de um arquivo arbitrário. Este arquivo pode ser um webshell que permitiria a execução de código no servidor.

Passos para reproduzir

Para testar essa vulnerabilidade, uma instância do Sitecore 10.3 foi iniciada em uma máquina local através do Docker. Esta vulnerabilidade não foi testada em versões anteriores do Sitecore, mas versões mais antigas podem ser vulneráveis à mesma técnica.

Informações do ambiente

Host: Windows 11 Executando Docker for Desktop Sitecore 10.3
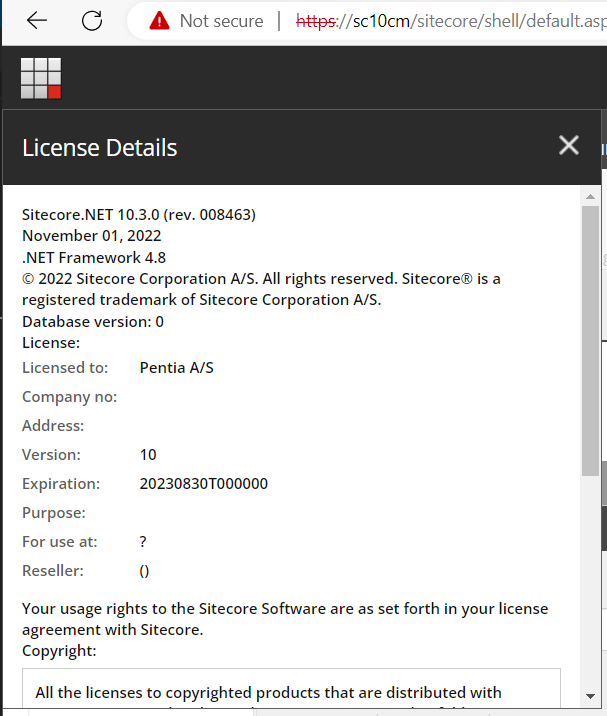
Informações do Sitecore

1. Fazer login no Sitecore

Como esta é uma vulnerabilidade autenticada, é necessário um conjunto válido de credenciais. Para esta instância de teste, foi usado admin/b

2. Navegar para a caixa de ferramentas

A caixa de ferramentas é encontrada no painel de controle do Sitecore
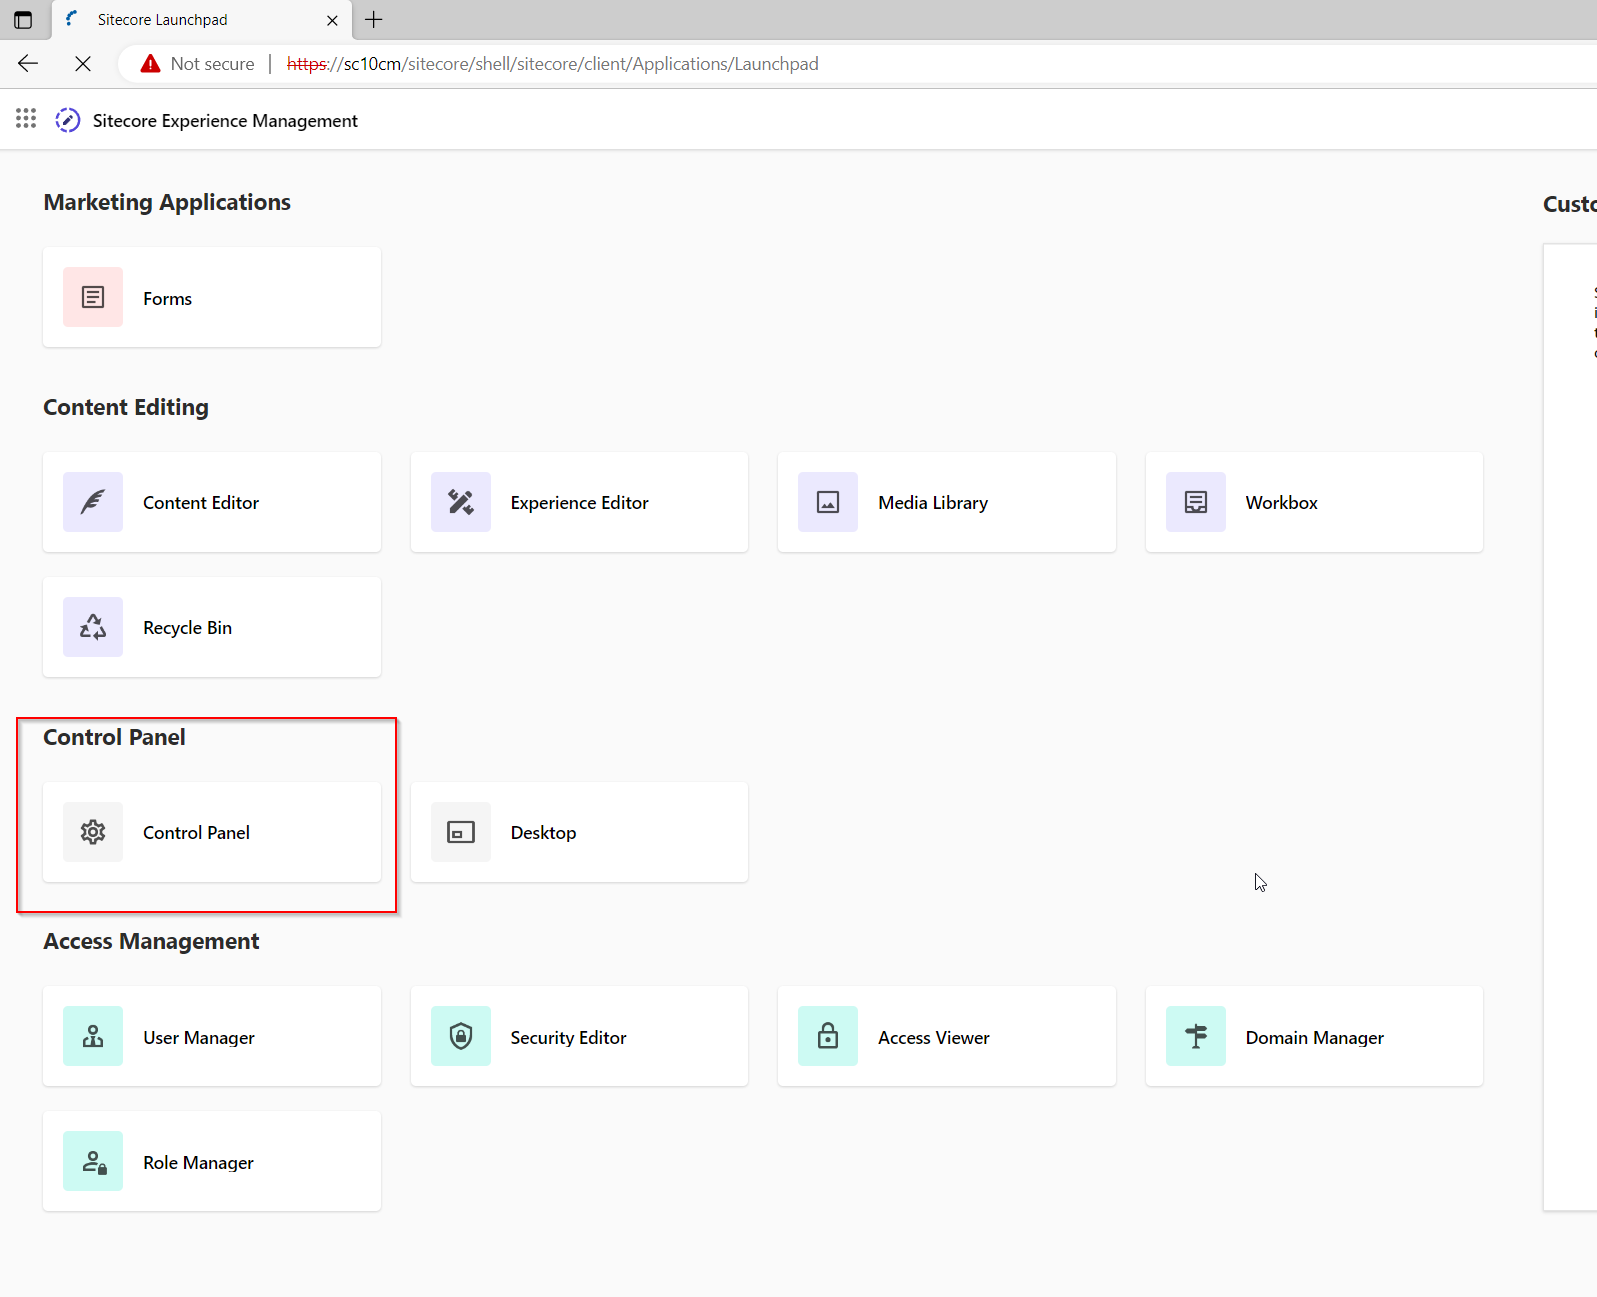
Painel de Controle do Sitecore

3. Escolher - Importar Idiomas

Agora escolha importar idiomas

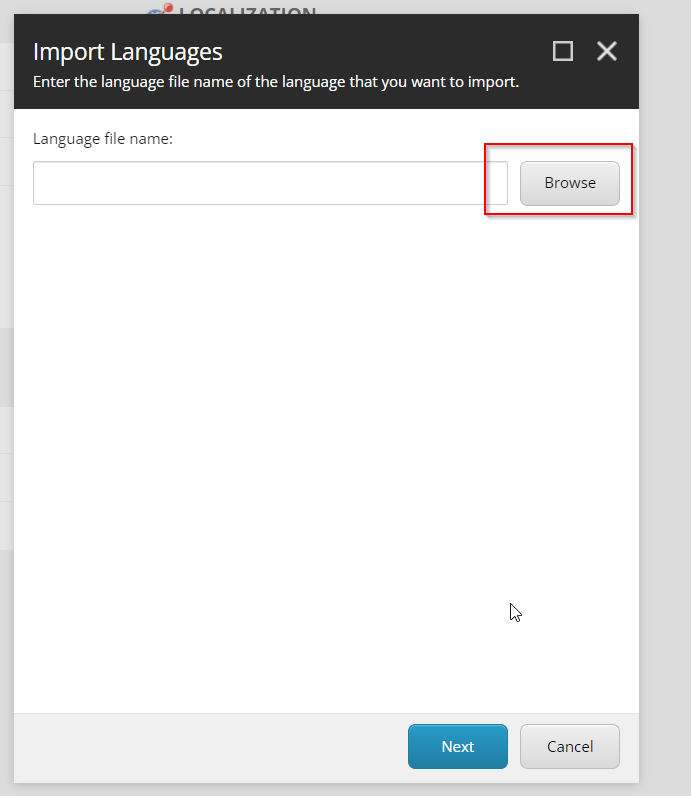
Importar Idiomas

4. Importar - pasta temporária

Comece escolhendo Procurar

Parte 1 do upload

Em seguida, selecione a pasta temporária 'esta também será o destino do shell.

Parte 2 do upload - escolha a pasta de destino

5. Fazer upload do webshell

O código usado para teste é um webshell simples baixado de https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmdasp.aspx. Observe que uma pequena modificação foi feita para executar o PowerShell em vez do cmd padrão.

Escolha o botão de upload, selecione seu shell e pressione próximo

Fazer upload do shell

Seu shell agora deve estar carregado

Upload do shell concluído

6. Executar comandos

Comece navegando para o shell carregado "https://sitename/temp/shell.aspx" Com o shell carregado, agora é possível ter execução total de código no sistema
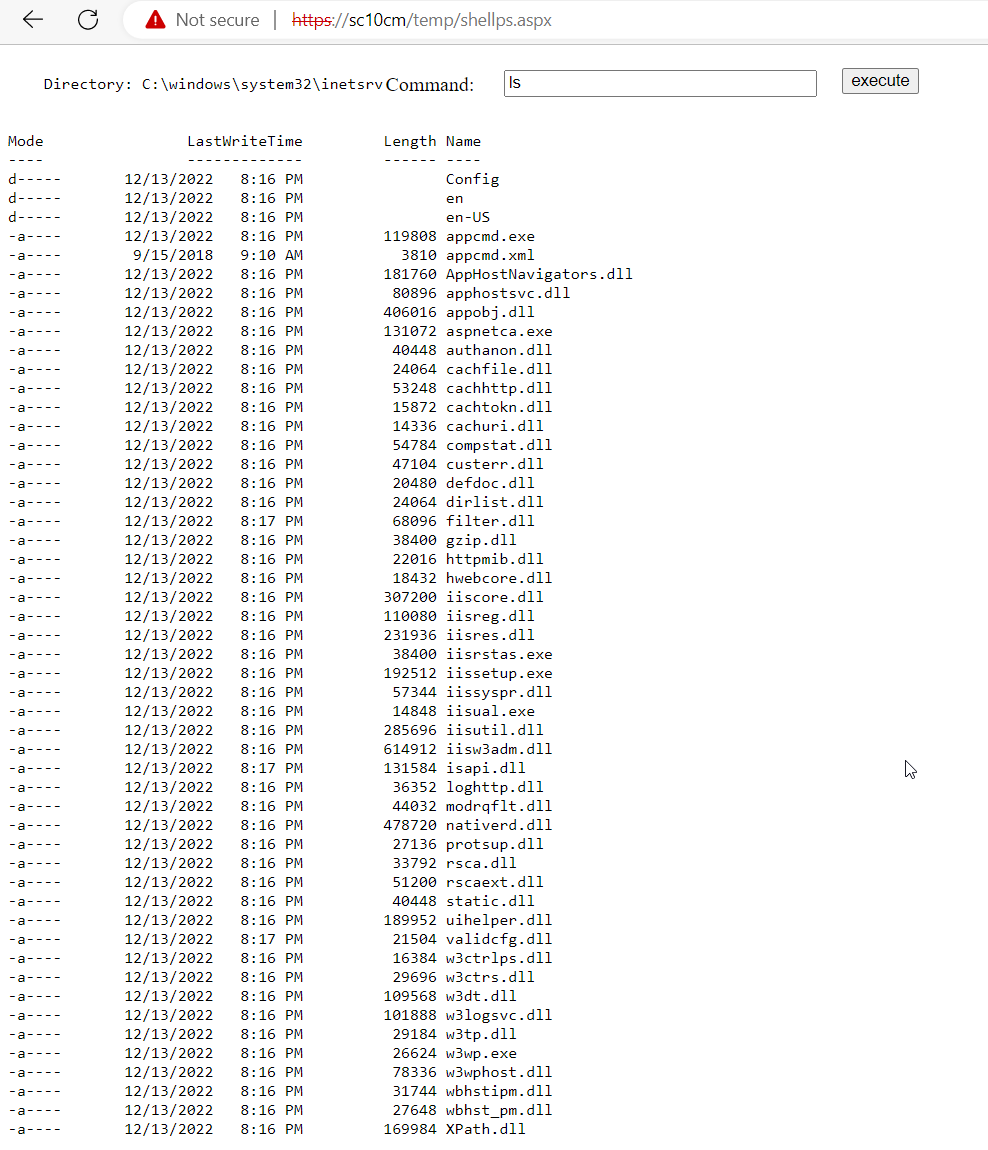
Execução de código

Remediação

O código para fazer upload dos arquivos de idioma deve validar os arquivos sendo enviados e permitir apenas arquivos executáveis como aspx, exe e outros. Além disso, os arquivos de idioma devem ser carregados apenas em um diretório que não permita execução de código. Uma maneira de fazer isso é adicionar uma regra de bloqueio ao web.config como abaixo. Observe que isso bloqueará todas as solicitações para os dois arquivos.

<rule name="BlockFileUpload" enabled="true" patternSyntax="Wildcard" stopProcessing="true">
    <match url="*" />
    <conditions logicalGrouping="MatchAny">
        <add input="{URL}" pattern="*sitecore/shell/Applications/Files/FileBrowser.aspx" />
        <add input="{URL}" pattern="*sitecore/shell/Applications/Dialogs/Upload/Upload2.aspx" />
    </conditions>
    <action type="CustomResponse" statusCode="404" statusReason="File or directory not found." statusDescription="The resource you are looking for might have been removed, had its name changed, or is temporarily unavailable." />
</rule>

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →