
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
faraday_addon — Uma extensão de navegador para a plataforma faradaysec https://faradaysec.com | Kitploit

Ferramentas/GitHubGitHub/infobyte/faraday_addon
Análise de VulnerabilidadesProxies Web e InterceptaçãoSegurança WebTestes de Penetração
GitHubinfobyte/faraday_addon

faraday_addon

Uma extensão de navegador para a plataforma faradaysec https://faradaysec.com

Ver Repositório
6436há 7 anosAinda não revisado
Compartilhar

Sobre

Faraday Addon é um complemento simples para automatizar o reporte de vulnerabilidades através do navegador para a sua própria instância do Faraday. O Faraday Addon intercepta cada requisição do navegador, adicionando uma funcionalidade para acessar cada uma delas tratando-as como uma vulnerabilidade. Dessa forma, um pentester só precisa usar o complemento para enviar requisições potencialmente vulneráveis ao Faraday, em vez de copiá-las e colá-las no servidor.

Compatibilidade

Por enquanto, o Faraday Addon está disponível apenas para o Firefox Quantum. Estamos trabalhando em uma versão estável para o Chrome.
Firefox Quantum

Instalação

Para usuários

Baixe e instale a última versão do repositório de complementos do Firefox:

Faraday Addon

Para desenvolvedores

$ git clone https://github.com/infobyte/faraday_addon.git

  • Na caixa de pesquisa do Firefox, escreva about:debugging.

  • Clique neste botão: Carregar complemento temporário

  • Selecione o arquivo manifest.json dentro do diretório onde você clonou o Faraday Addon.

Primeiros passos!

Primeiro, você deve se autenticar no seu servidor Faraday.
Depois de autenticado, vá para as configurações.
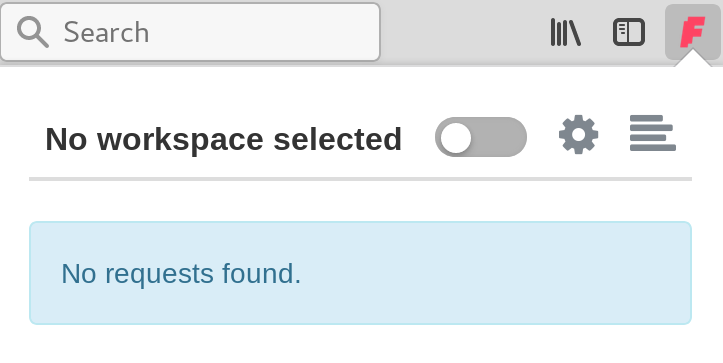
Basta adicionar a URL do servidor Faraday e clicar em Conectar. (A URL deve ter este formato [protocol]://[ip/domain]:[port])
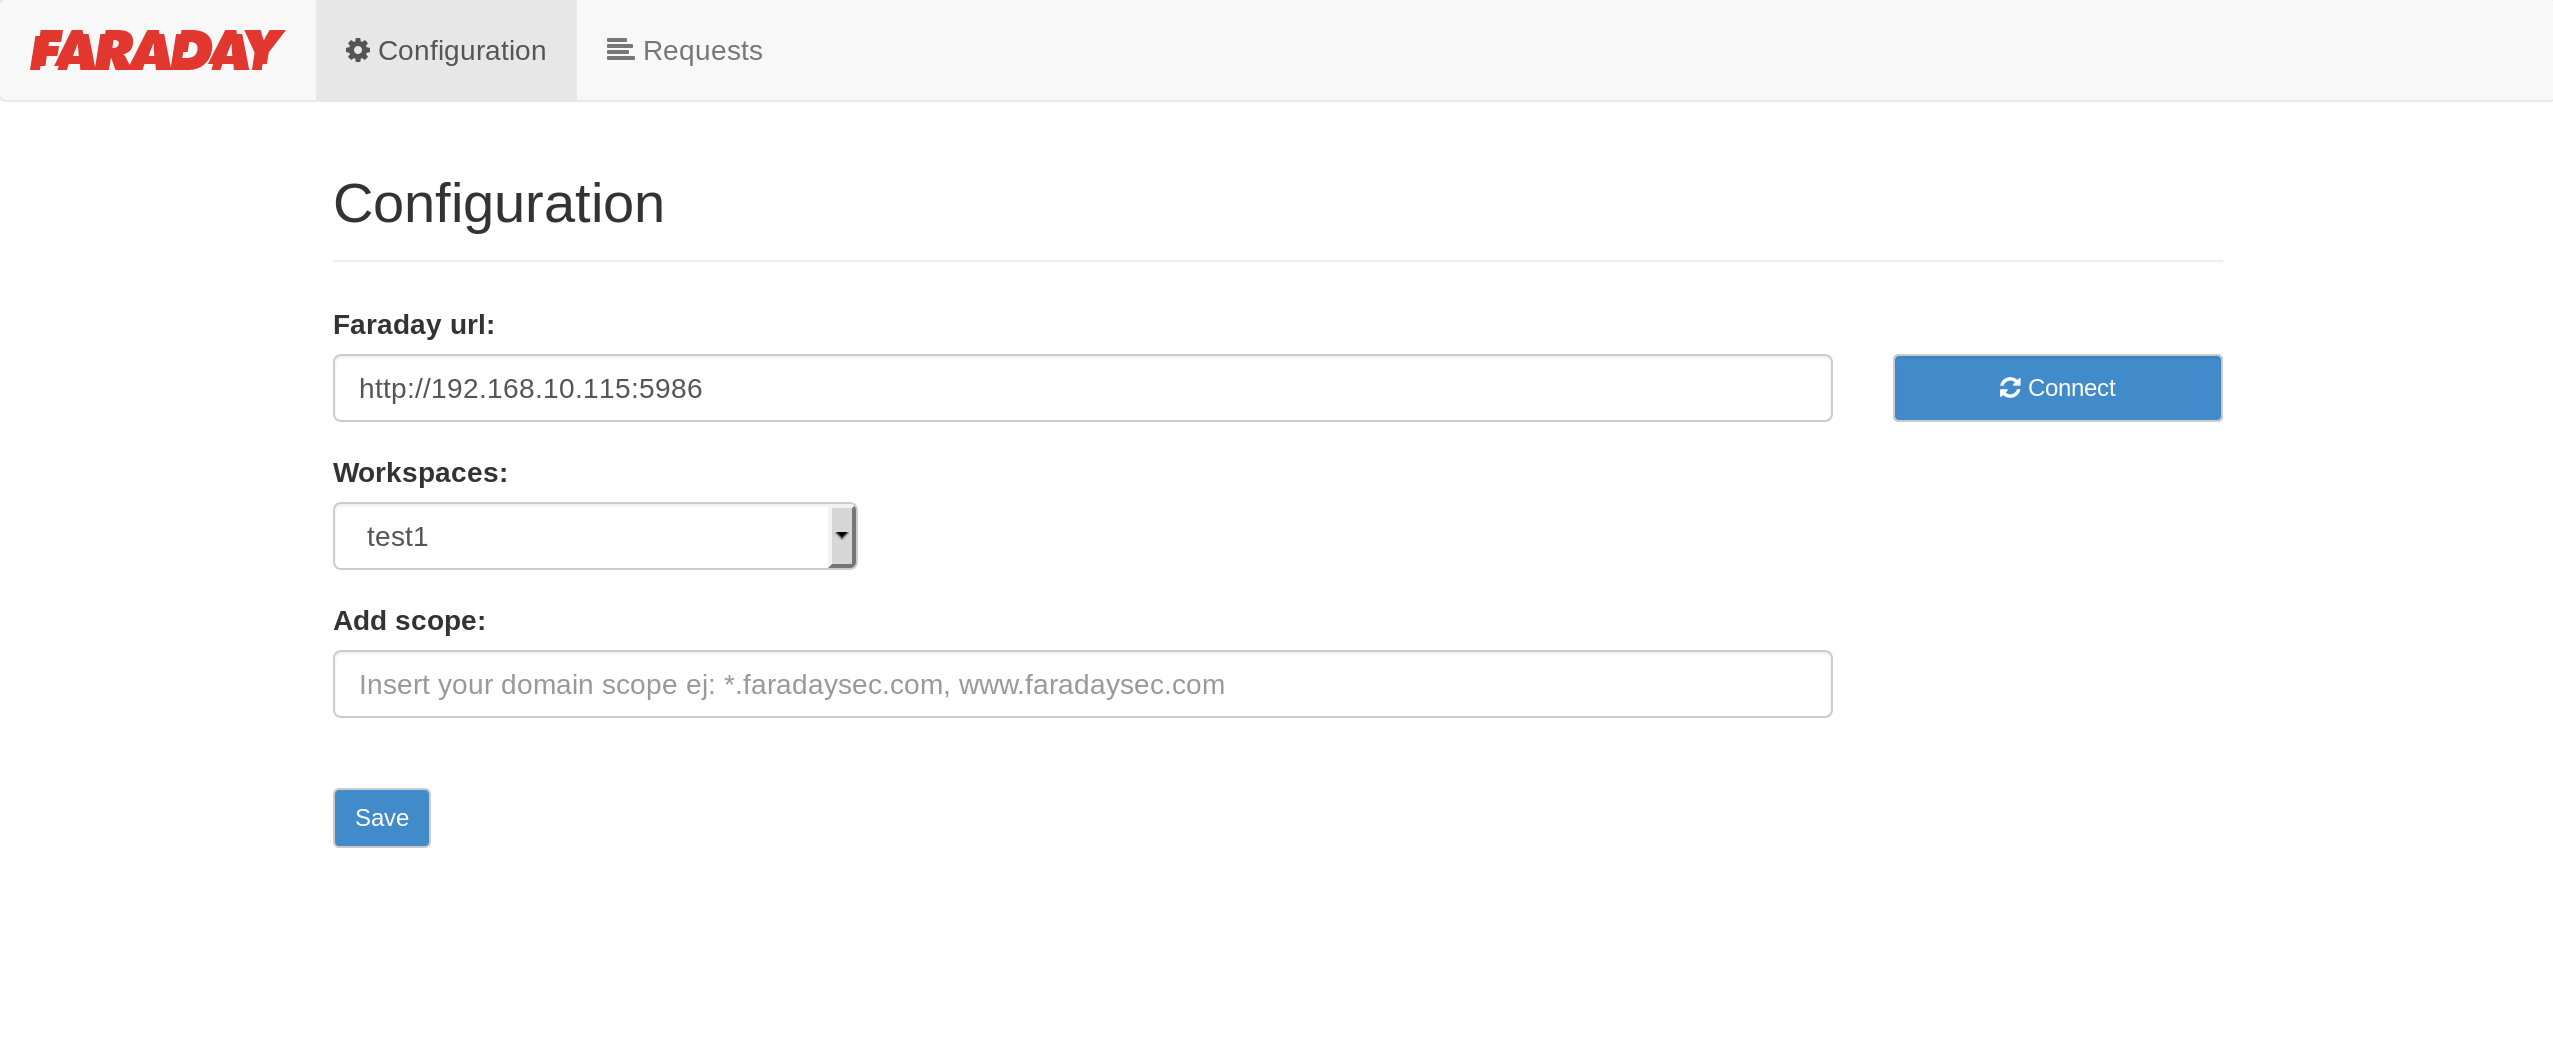
Se as suas configurações estiverem corretas, você deverá ver seus workspaces. Clique no workspace desejado e salve as configurações.

O Faraday Addon também suporta a definição de escopos usando expressões regulares, permitindo capturar apenas determinadas requisições. Por exemplo, se você só quiser capturar todos os subdomínios de faradaysec.com:

*.faradaysec.com

Agora você está pronto para capturar requisições com o Faraday Addon.
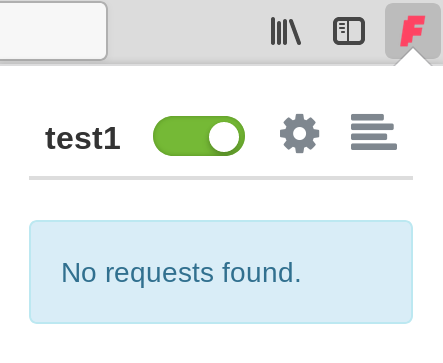
Adicionando uma vulnerabilidade ao Faraday

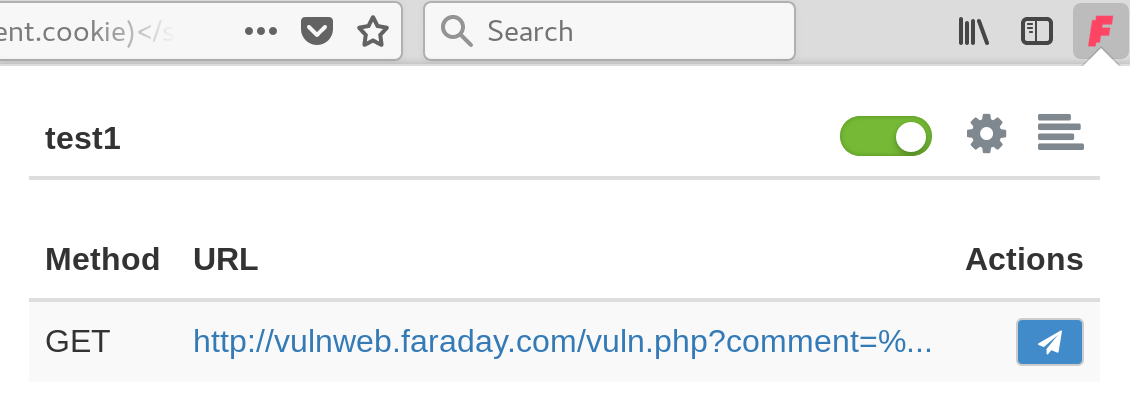
Se você configurou tudo corretamente, verá cada requisição passando pelo Faraday Addon. Imagine que você encontrou um XSS e deseja enviá-lo para o Faraday. Para criar um novo issue, clique no ícone ao lado da requisição vulnerável:
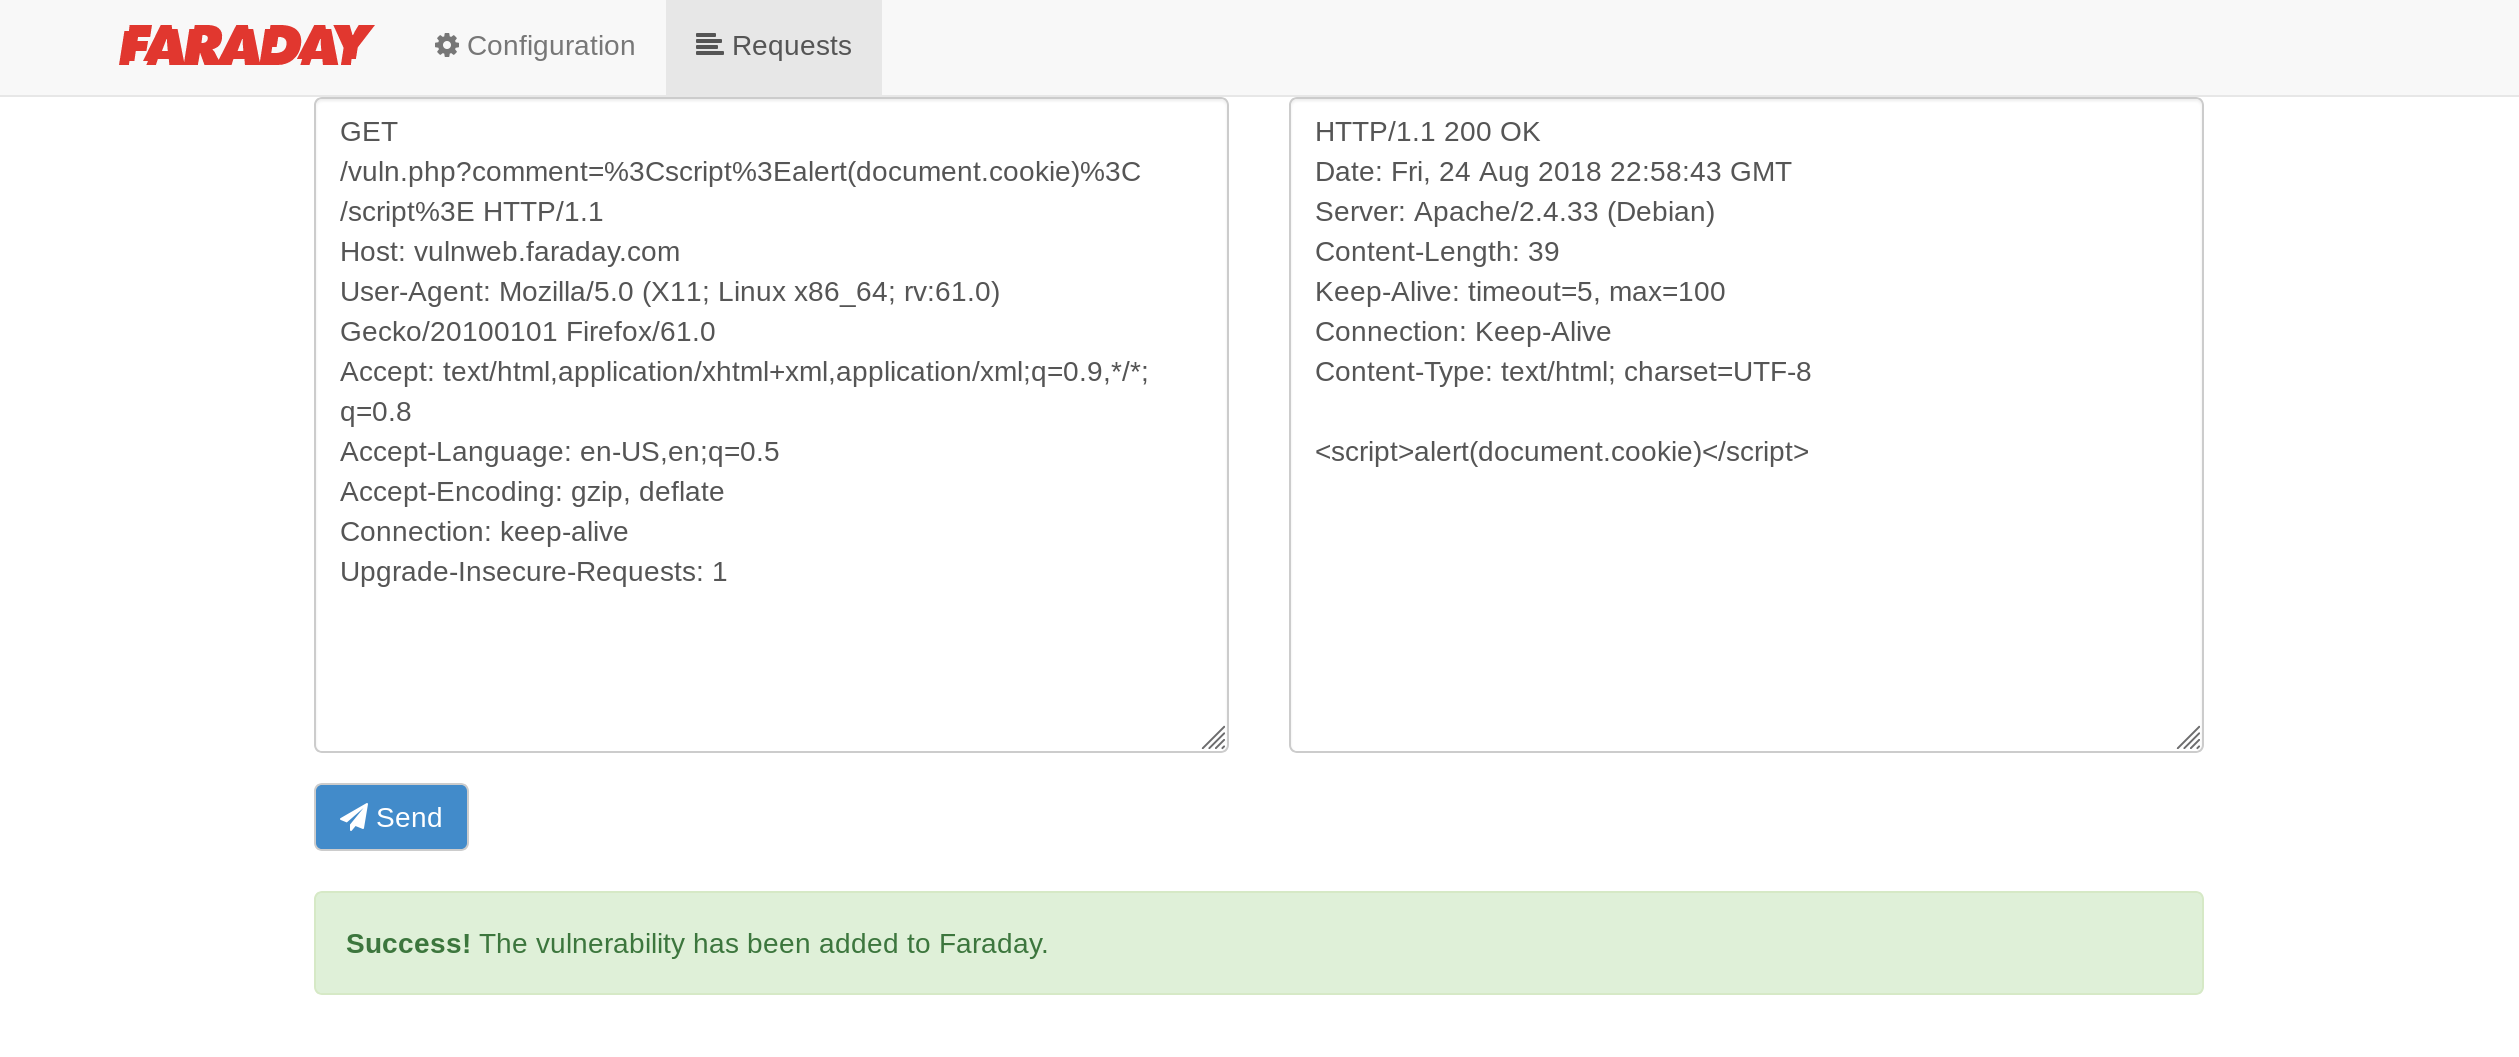
Um formulário aparecerá; você deve preenchê-lo com todas as informações sobre o issue. Se você tiver Modelos de Vulnerabilidade enviados anteriormente para o Faraday, esse processo será mais rápido.
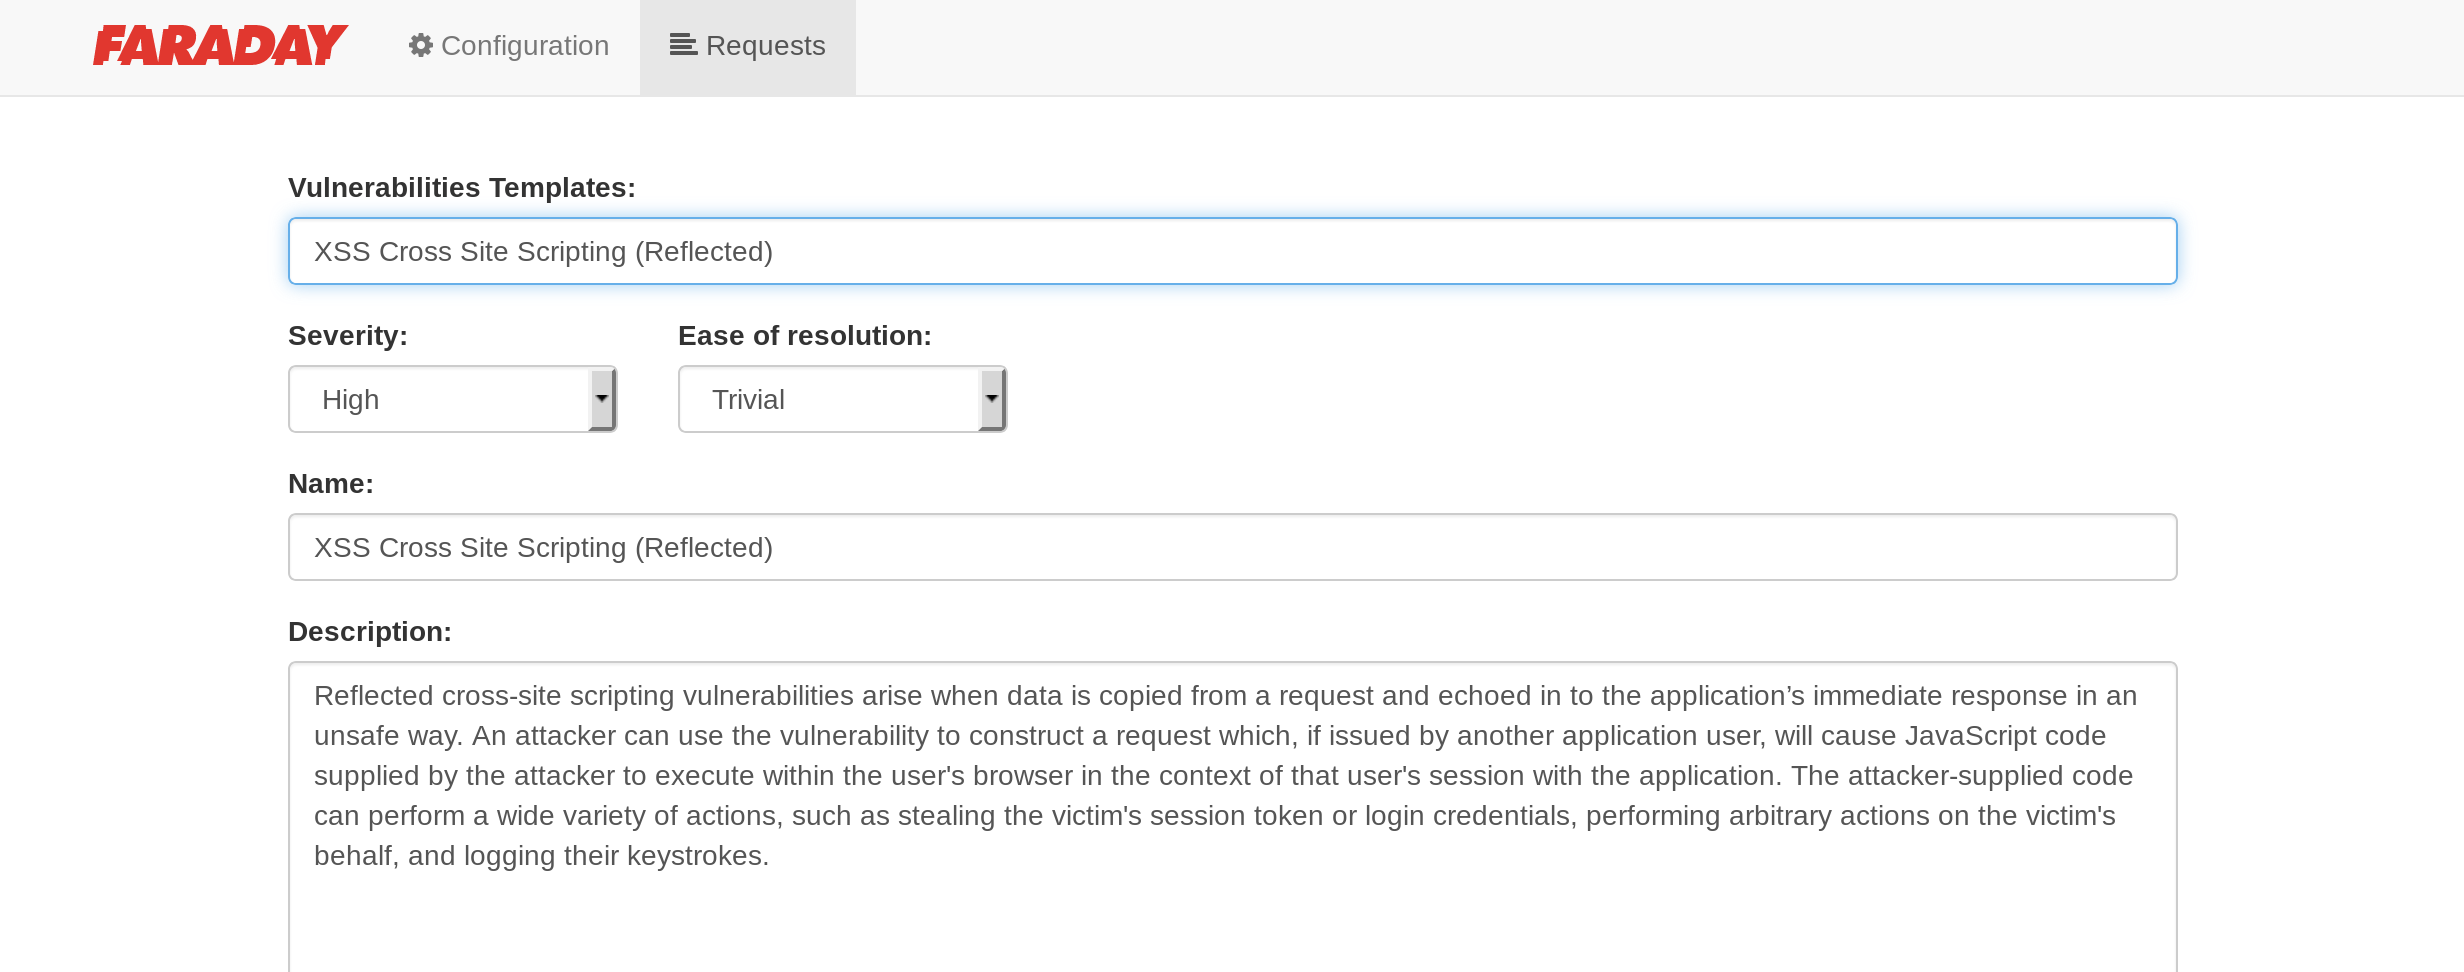
Depois de concluído, envie-o para o Faraday.
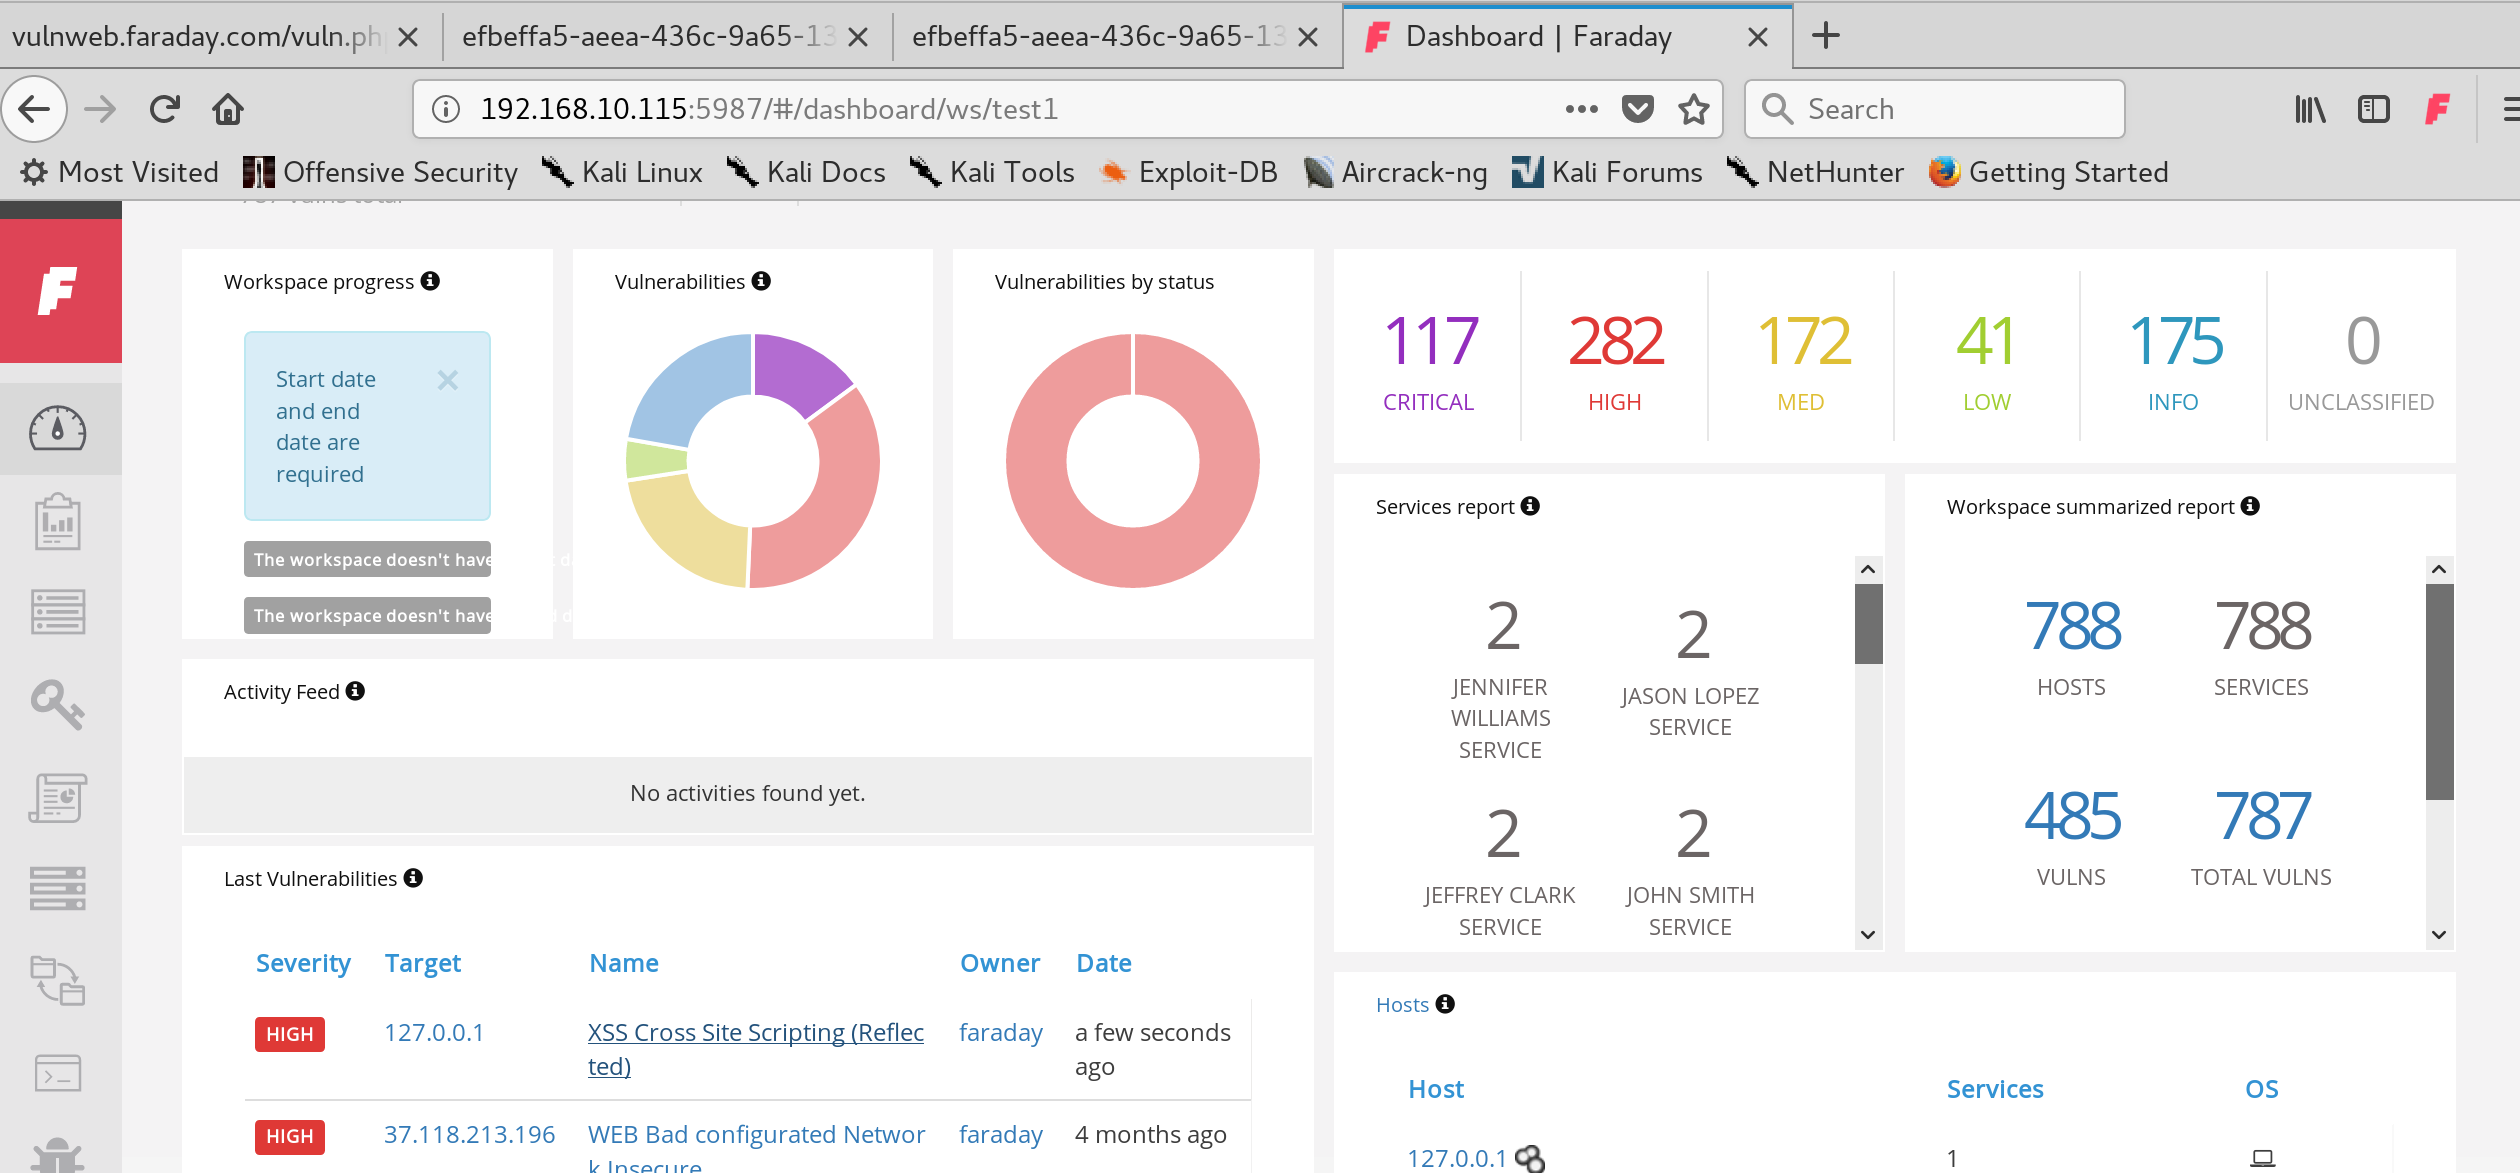
Você pode conferir a sua nova vulnerabilidade no servidor do Faraday.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





