A plataforma de gerenciamento de segredos de código aberto: sincronize segredos/configurações entre sua equipe/infraestrutura e evite vazamentos de segredos.


Introdução
Infisical é a plataforma de infraestrutura de segurança de código aberto que as equipes usam para gerenciamento de segredos, certificados e acesso privilegiado.
Nossa missão é tornar as ferramentas de segurança mais acessíveis a todos, não apenas às equipes de segurança, e isso significa redesenhar toda a experiência do desenvolvedor desde o início.
Recursos
Gerenciamento de Segredos:
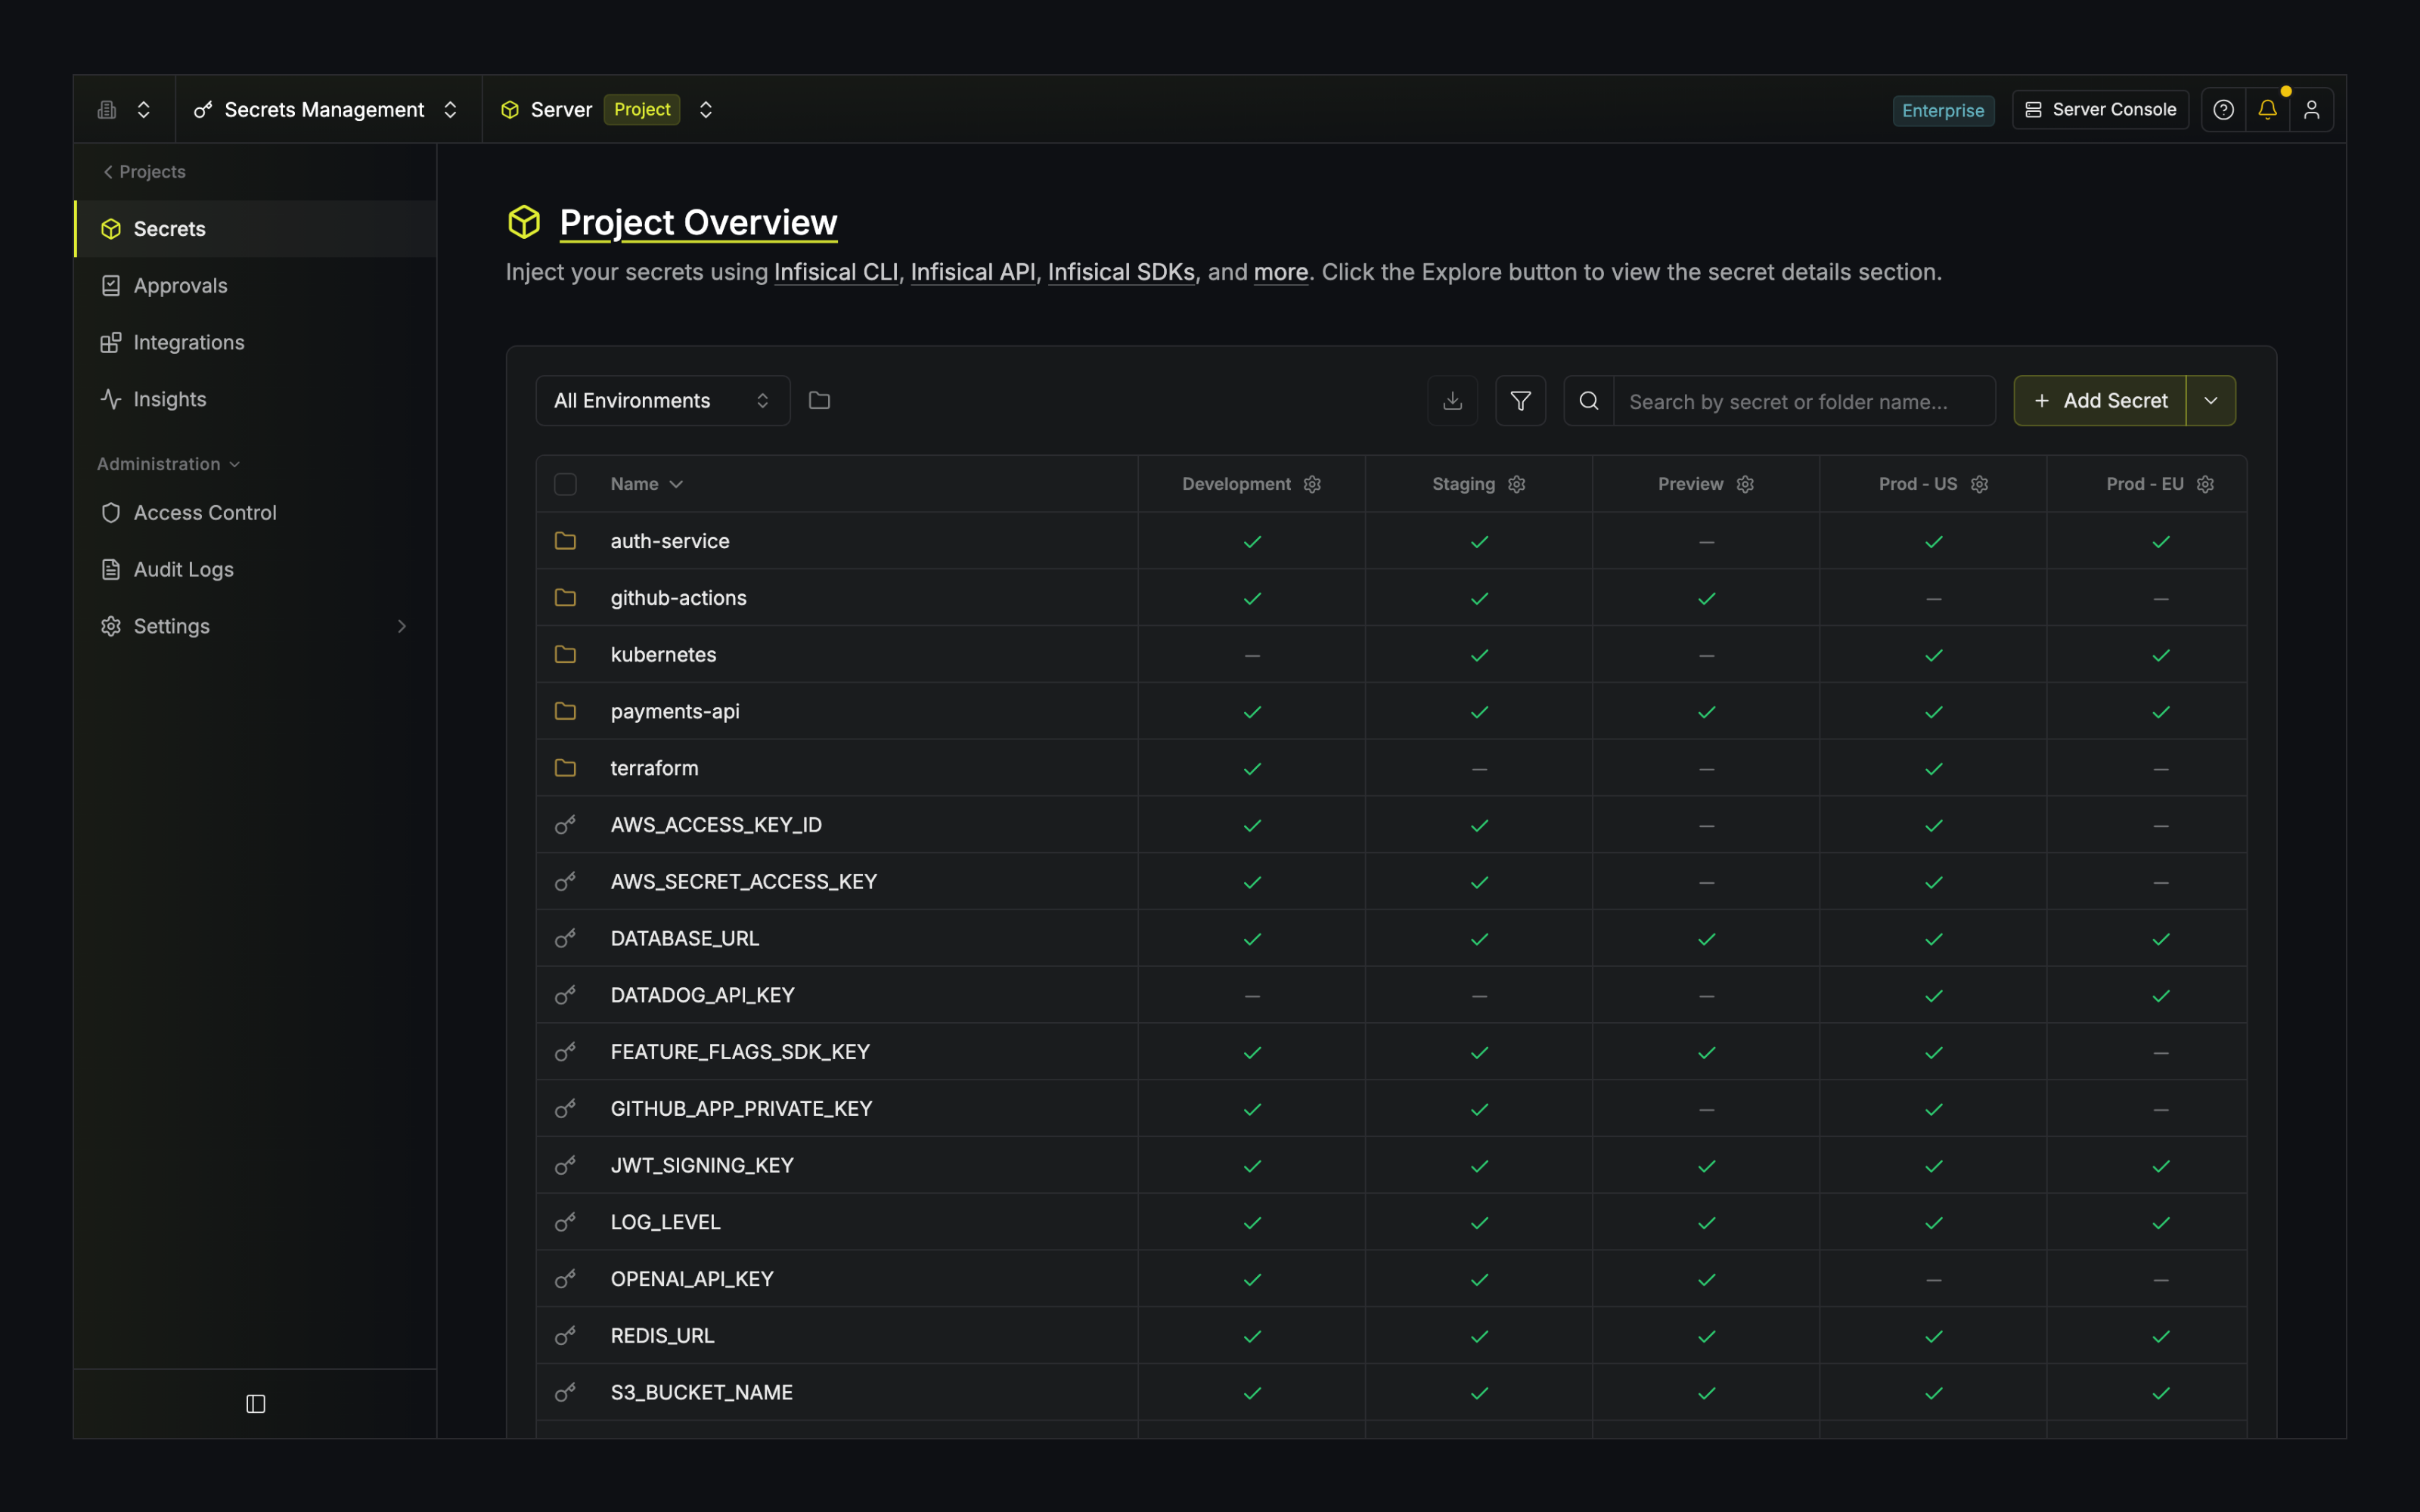
Centralize os segredos e configurações da sua aplicação em todos os ambientes, com versionamento, rotação e prevenção de vazamentos integrados.
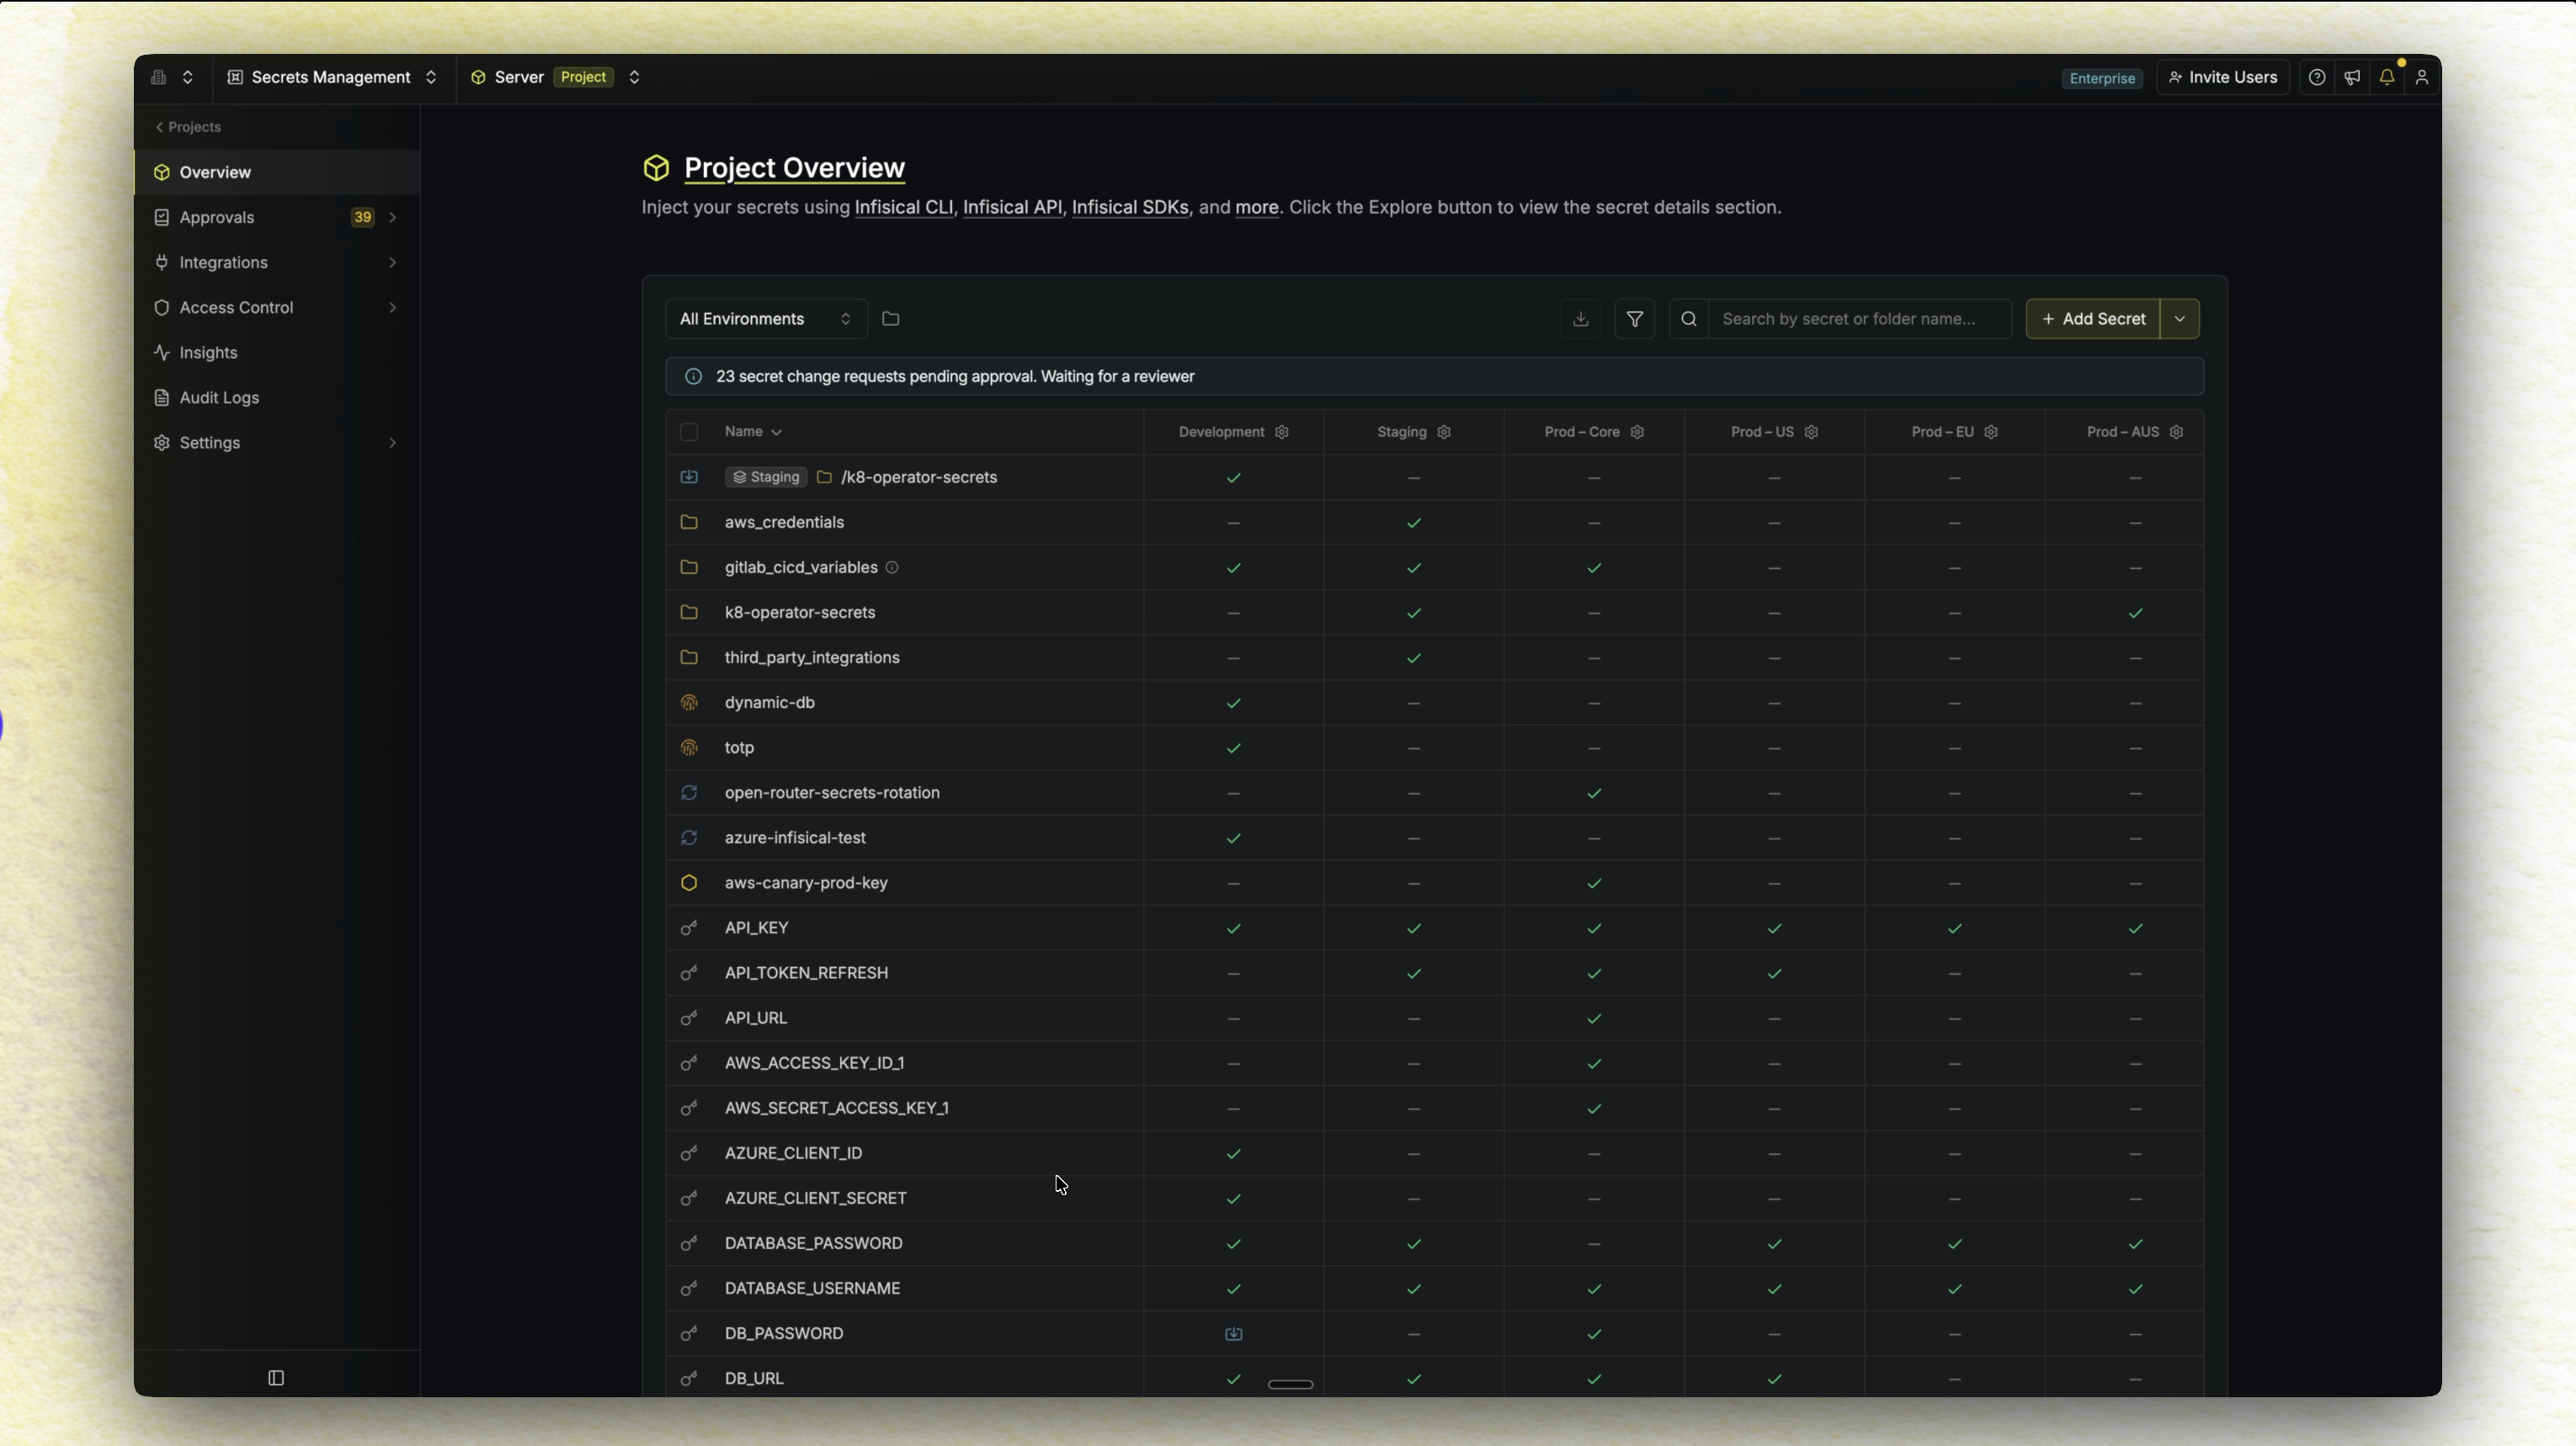
- Dashboard: Gerencie segredos entre projetos e ambientes (por exemplo, desenvolvimento, produção, etc.) por meio de uma interface amigável.
- Secret Syncs: Sincronize segredos com plataformas como GitHub, Vercel, AWS, e use ferramentas como Terraform, Ansible e muito mais.
- Versionamento de segredos e Recuperação em Ponto no Tempo: Acompanhe cada segredo e estado do projeto; reverta quando necessário.
- Rotação de Segredos: Rotacione segredos em intervalos regulares para serviços como PostgreSQL, MySQL, AWS IAM e muito mais.
- Segredos Dinâmicos: Gere segredos efêmeros sob demanda para serviços como PostgreSQL, MySQL, RabbitMQ e muito mais.
- Varredura de Segredos e Prevenção de Vazamentos: Evite que segredos vazem para o git.
- Infisical Kubernetes Operator: Entregue segredos às suas cargas de trabalho no Kubernetes e recarregue implantações automaticamente.
- Infisical Agent: Injete segredos em aplicações sem modificar nenhuma lógica de código.
- Honey Tokens: Plante credenciais isca junto aos seus segredos reais que funcionam como armadilhas, alertando sua equipe instantaneamente no momento em que um invasor tenta usá-las.
- Agent Vault: Intermedeie o acesso de agentes de IA a APIs externas para que os agentes nunca detenham credenciais reais. As requisições de saída passam por um proxy que injeta segredos antes de encaminhá-las, eliminando o risco de exfiltração de credenciais por injeção de prompt.
Gerenciamento de Certificados
Execute uma PKI privada completa: emita, gerencie e monitore certificados X.509 a partir de uma plataforma centralizada.
Infisical Key Management System (KMS):
Gerencie chaves criptográficas de forma centralizada e use-as para criptografar e descriptografar dados em seus projetos.
 infisical/infisical

