
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/infernosalex/cve-2023-45612-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebCTFAprendizado e Educação
GitHubinfernosalex/cve-2023-45612-poc

CVE-2023-45612-PoC

Prova de conceito demonstrando vulnerabilidade XXE no JetBrains Ktor < 2.3.5 via ContentNegotiation XML, com diretrizes de prevenção e análise baseada em OWASP.

Ver Repositório
137há 1 anoAinda não revisado
Compartilhar

CVE-2023-45612

  • https://nvd.nist.gov/vuln/detail/CVE-2023-45612

Descrição da CVE

No JetBrains Ktor antes da versão 2.3.5, a configuração padrão do ContentNegotiation com formato XML era vulnerável a XXE.

A vulnerabilidade foi corrigida por @marychatte em 29 de setembro de 2023 (https://github.com/ktorio/ktor/pull/3770). A vulnerabilidade foi causada por um ataque à cadeia de suprimentos baseado em uma configuração incorreta na biblioteca externa xmlutil version 0.86.1. vulnerability_xmlutil_diff

Com base no guia OWASP (https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html), a correção não é abrangente o suficiente. Encontrei uma resposta interessante aqui (https://security.stackexchange.com/questions/260956/java-xxe-vulnerability): O principal objetivo é desabilitar DTDs, que basicamente consiste na defesa primária contra esse ataque.
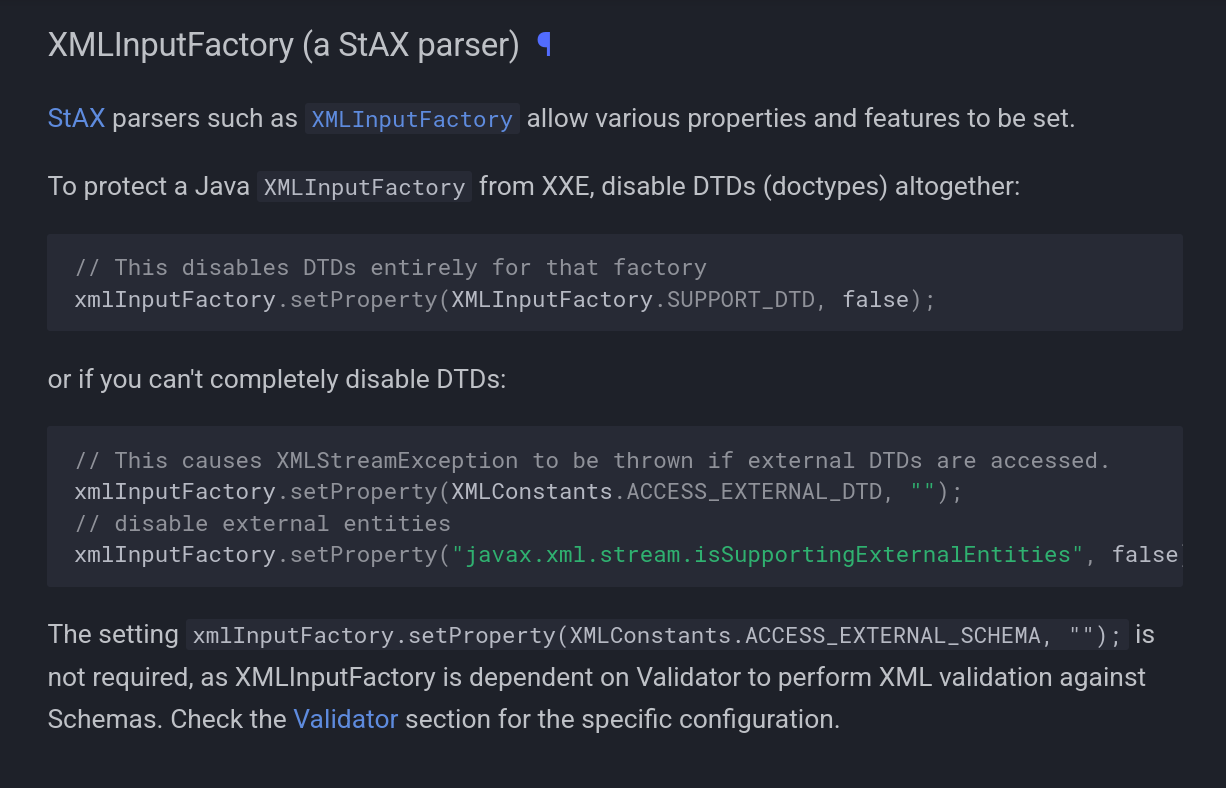
OWASP_Cheatsheet_XXE

O que é OWASP?

  • OWASP (Open Worldwide Application Security Project) é uma comunidade global sem fins lucrativos focada em melhorar a segurança de software. Ela fornece recursos gratuitos e independentes de fornecedores, como documentação, ferramentas e treinamento, para ajudar desenvolvedores, pesquisadores de segurança e organizações a construir aplicativos seguros. Um de seus projetos mais conhecidos é o OWASP Top 10, que destaca os riscos de segurança de aplicações web mais críticos.

Prova de Conceito

Proof_of_Concept-script

Diretrizes de Prevenção

  • Atualizar: Ktor ≥ 2.3.5 e xmlutil para versões corrigidas
  • Reforçar a análise XML:
    • Desabilitar declarações DOCTYPE
    • Desabilitar entidades externas gerais/de parâmetros
    • Desabilitar carregamento de DTD externo
    • Ativar FEATURE_SECURE_PROCESSING
    • Desabilitar XInclude
  • Preferir JSON em vez de XML, a menos que seja estritamente necessário
  • Princípio do menor privilégio: Executar serviços sem acesso ao sistema de arquivos/rede para análise
  • Validação de entrada: Rejeitar cargas úteis com declarações DOCTYPE na camada de aplicação

Referências:

  • https://security.stackexchange.com/questions/260956/java-xxe-vulnerability
  • https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html
  • https://docs.datadoghq.com/security/code_security/static_analysis/static_analysis_rules/java-security/xml-parsing-xee/
  • https://github.com/jwenjian/ghiblog/issues/37
  • https://www.jetbrains.com/privacy-security/issues-fixed/?product=Ktor
  • https://patorjk.com/software/taag/#p=display&f=Big&t=CVE-2023-45612%0A&x=none&v=4&h=4&w=80&we=false
  • https://github.com/ktorio/ktor/blob/05f8f73b8e20962fe55c003eb0757113e3495272/ktor-shared/ktor-serialization/ktor-serialization-kotlinx/ktor-serialization-kotlinx-xml/jvm/test/XmlServerKotlinxSerializationTest.kt
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






