Pacotes NGINX backportados do Debian e Enterprise Linux com patches revisados para as CVEs do nginx2root, além de scripts de build reproduzíveis, checksums e testes de atualização do instalador.

Pacotes backportados para Debian e Enterprise Linux referentes às correções de segurança do NGINX de novembro de 2026, compilados pela Hosted Power. O repositório contém os patches exatos, as entradas de código-fonte fixadas, scripts de compilação reproduzíveis e testes de atualização de pacotes.
Esses pacotes contêm as correções completas para todas as vulnerabilidades nginx2root que se aplicam a cada versão. Eles não são uma mitigação e não exigem acompanhamento.
Os pacotes preservam a configuração de compilação da distribuição e o layout dos pacotes. Suas versões são deliberadamente ordenadas abaixo da próxima atualização da distribuição, de modo que, se sua distribuição lançar sua própria atualização mais tarde, ela assumirá automaticamente por meio das atualizações normais de pacotes.
Status atual (19 de novembro de 2026): v1.7.0 contém famílias de pacotes nativas para RHEL 10, Rocky
Linux 10 e Oracle Linux 10. v1.6.1 contém famílias de pacotes nativas para RHEL 8
e Rocky Linux 8 AppStream 1.24. v1.4.0 contém 13 famílias de pacotes nativas de fornecedor/stream para EL9,
juntamente com as versões existentes para Debian e CentOS 7/8. O repositório APT assinado da Hosted Power
também contém os conjuntos completos de pacotes hp3 para Debian 12 e 13. O Debian
12 atualmente seleciona hp3. O Debian 13 agora seleciona automaticamente o
1.26.3-3+deb13u11 mais recente do Debian; a inspeção desse pacote de código-fonte confirma
que ele contém todos os nove patches de segurança aplicáveis do NGINX 1.30.7 listados aqui.
Desativar o HTTP/2 não corrige o nginx2root. Isso apenas bloqueia a CVE-2026-123007 e a CVE-2026-123633. As outras três permanecem abertas: o resolver (CVE-2026-123634), o proxy de e-mail (CVE-2026-113425) e o HTTP/3 (CVE-2026-121810). Isso também custa desempenho para todos os clientes. Esses pacotes corrigem todos os problemas aplicáveis, portanto o HTTP/2 pode permanecer ativado.
Se você desativou o HTTP/2 como solução provisória: instale os pacotes (a atualização reinicia
o NGINX), reative o HTTP/2 (listen 443 ssl http2; no Debian 9–12 e CentOS 7/8,
http2 on; no Debian 13), depois execute nginx -t e recarregue.
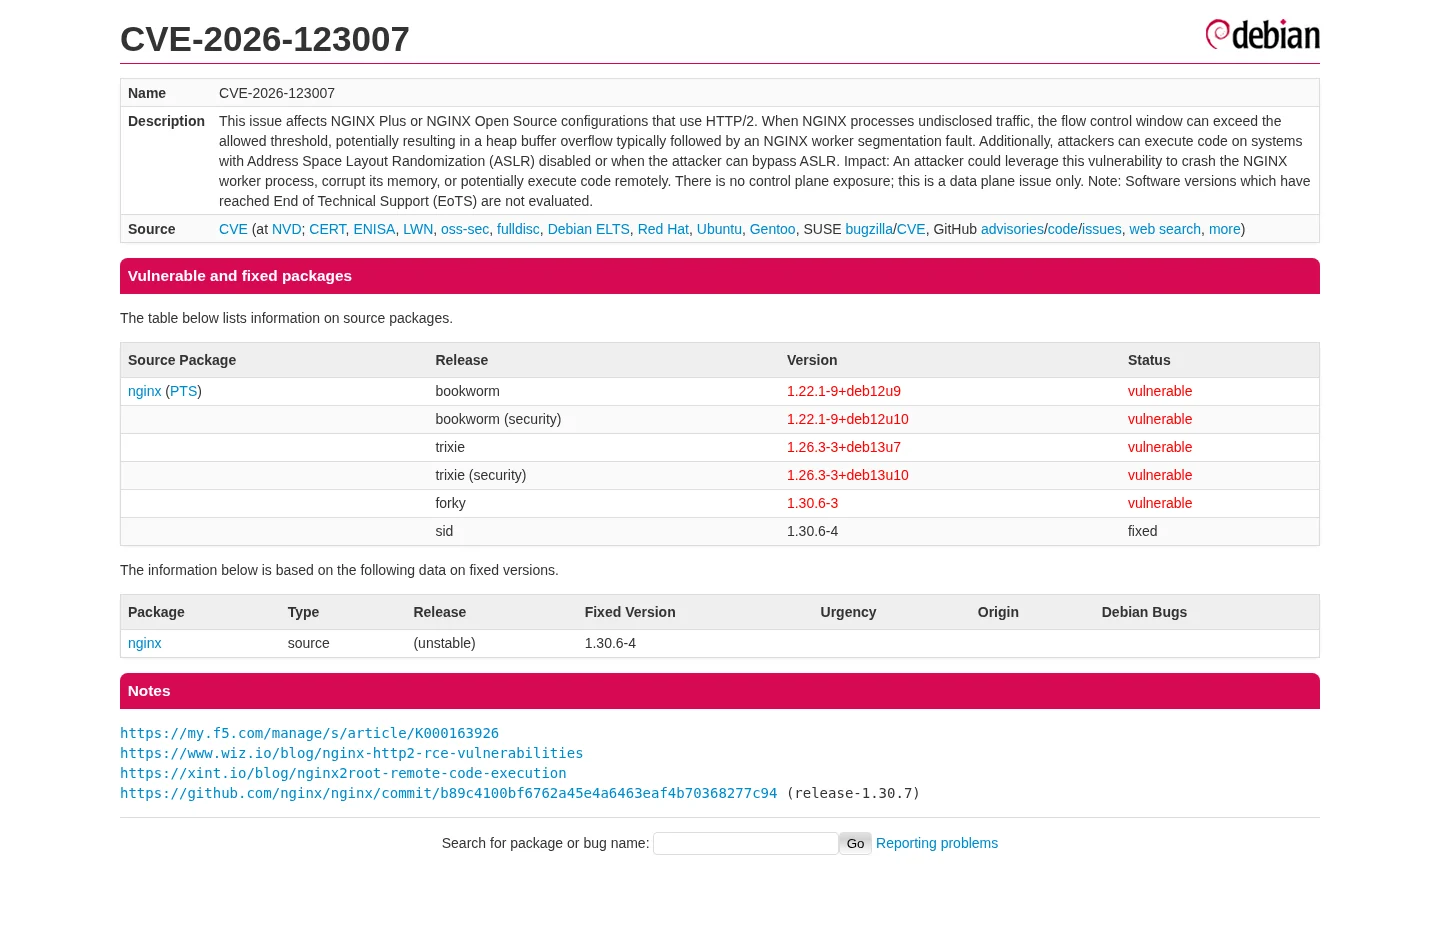
Debian Security Tracker em 19 de novembro de 2026. Clique na captura de tela para ver o status ao vivo.
A versão v1.3.2 contém conjuntos completos de pacotes x86-64. Sua revisão de pacote
hp3 atualiza as compilações anteriores, permanecendo abaixo da próxima atualização
da distribuição. O changelog de cada pacote nomeia explicitamente cada CVE incluída, de modo que as verificações
padrão de changelog de pacotes instalados, o rpm -q --changelog e as ferramentas de auditoria de CVE
reconhecem as correções. No Debian, inspecione as evidências instaladas diretamente com
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz; o apt changelog
consulta metadados do repositório e não é confiável para pacotes de terceiros:
| Debian | Pacote base | Pacote hotfix | Correções incluídas |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | as correções do Stretch mais CVE-2026-118899 e CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | as mesmas sete correções do Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | as mesmas sete, mais CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 e endurecimento adicional da CVE-2023-44487 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | todas as nove correções aplicáveis do NGINX 1.30.7, incluindo CVE-2026-120967 e CVE-2026-121810 |
O pacote oficial Trixie 1.26.3-3+deb13u11 do Debian agora substitui o hotfix do Trixie
por meio da ordenação normal de versões. Seu código-fonte contém os mesmos nove patches
relevantes, incluindo as correções de HTTP/2, resolver, mail, QUIC, corpo da requisição, SNI de stream,
ssl_preread e try_files. O rastreador de segurança do Debian pode ficar defasado em relação
ao arquivo de pacotes por um breve período enquanto seus dados de versão corrigida são atualizados.
O Debian 8 NGINX é anterior ao HTTP/2, portanto CVE-2026-123007 e CVE-2026-123633 não se aplicam. Seu pacote contém todas as três correções aplicáveis a essa árvore de código-fonte antiga. Debian 8 até 11 usam pacotes de código-fonte do Freexian Extended LTS. Suas árvores NGINX mais antigas exigem pequenas adaptações de contexto e, para Debian 9 e 10, o pré-requisito upstream de resolução de duplicatas SMTP de 2019. Cada árvore de código-fonte adaptada é verificada quanto às condições sensíveis à segurança antes de ser compilada.
| Distribuição | Pacote base | Pacote hotfix | Correções incluídas |
|---|---|---|---|
| CentOS 7 EPEL arquivado | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | sete correções aplicáveis: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (original/padrão) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | as mesmas sete correções aplicáveis |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | as mesmas sete correções aplicáveis |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | as mesmas sete correções aplicáveis |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | as mesmas sete correções aplicáveis |
O conjunto de pacotes do CentOS 7 destina-se apenas ao NGINX instalado a partir da família de pacotes EPEL 7 arquivada. O instalador rejeita nginx.org, painéis de controle e outras famílias de pacotes em vez de tentar uma substituição insegura entre fornecedores.
O CentOS Linux 8 fornecia o NGINX por meio do AppStream desde seu primeiro stream padrão 1.14 em diante. Pacotes separados preservam a versão exata do pacote, a identidade do stream de módulos, o rótulo de modularidade, o layout do pacote e a ABI para cada um dos quatro streams finais oficiais do CentOS Linux 8. O instalador atualiza apenas uma família de pacotes exatamente correspondente e rejeita substituições entre streams ou entre fornecedores.
O AlmaLinux agora tem correções oficiais completas para as cinco principais CVEs do NGINX2Root
em todos os streams suportados. Os pacotes de acompanhamento importam: no AlmaLinux 9, estes
são as compilações padrão 1.20 .alma.4, 1.24 .alma.4 e 1.26 .alma.2; no
AlmaLinux 10, é a compilação 1.26 .alma.3. Pacotes .alma.2/.alma.3 anteriores
dos avisos iniciais corrigiam apenas os dois problemas de HTTP/2. Atualize a partir dos
repositórios normais do AlmaLinux em vez de instalar um pacote do CentOS:
sudo dnf update nginx 'nginx-*'
sudo nginx -t








