
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/halilkirazkaya/cve-2026-3844
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubhalilkirazkaya/cve-2026-3844

CVE-2026-3844

Exploit para CVE-2026-3844, um upload arbitrário de arquivos não autenticado que leva a RCE no plugin Breeze Cache para WordPress. Inclui configuração de laboratório, uso e IoCs para testes autorizados.

Ver Repositório
426há 6 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-3844 — Breeze Cache RCE

Upload de Arquivo Arbitrário Não Autenticado → Execução Remota de Código

CampoValor
CVECVE-2026-3844
CVSS9.8 (Crítico)
PluginBreeze Cache (Cloudways)
Afetado≤ 2.4.4
Corrigido2.4.5
Descoberto porHung Nguyen (bashu)
PoC porhalilkirazkaya

Visão Geral

O plugin Breeze Cache para WordPress (≤ 2.4.4) contém uma vulnerabilidade crítica de upload de arquivo arbitrário. Atacantes estão explorando ativamente essa falha para obter Execução Remota de Código (RCE) e assumir completamente o site sem qualquer autenticação.

A falha reside na função fetch_gravatar_from_remote dentro de class-breeze-cache-cronjobs.php. A função busca imagens Gravatar de uma URL remota e as armazena localmente no diretório de uploads do WordPress sem validar o tipo ou o conteúdo do arquivo.

Detalhamento Técnico

  • Função Vulnerável: fetch_gravatar_from_remote
  • Mecanismo: O plugin tenta espelhar imagens Gravatar localmente para melhorar o desempenho. Ao controlar os metadados do autor (especificamente srcset ou src via injeção de comentários), um atacante pode forçar o servidor a baixar um shell PHP malicioso de uma URL remota.
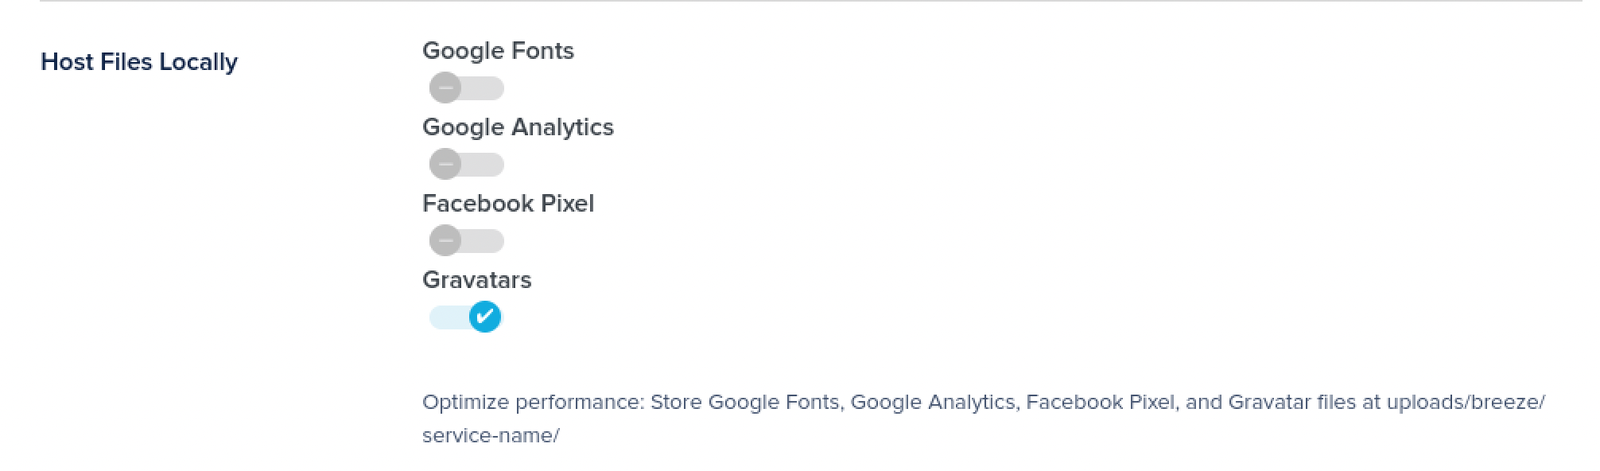
  • Pré-requisito: A opção "Host Files Locally - Gravatars" deve estar habilitada (desabilitada por padrão).
  • Status de Exploração: Ativamente explorado na natureza, com milhares de tentativas relatadas pela Wordfence.

Configuração do Laboratório

1. Baixar o Plugin Vulnerável

wget https://downloads.wordpress.org/plugin/breeze.2.4.4.zip
unzip breeze.2.4.4.zip
rm breeze.2.4.4.zip

2. Iniciar o Ambiente

docker compose up -d

3. Configurar o WordPress

  1. Abra http://localhost e conclua a instalação do WordPress.
  2. Vá para Plugins → Plugins Instalados e ative o Breeze.
  3. Vá para Breeze → Configurações e habilite Host Files Locally - Gravatars.

Configurações do Breeze

4. Instalar Dependências

pip install -r requirements.txt

Uso

# Verificar apenas a vulnerabilidade (lê a versão do readme.txt)
python3 exploit.py -u http://URL-ALVO -c

# Executar exploit completo (injeção + gatilho + verificação do shell)
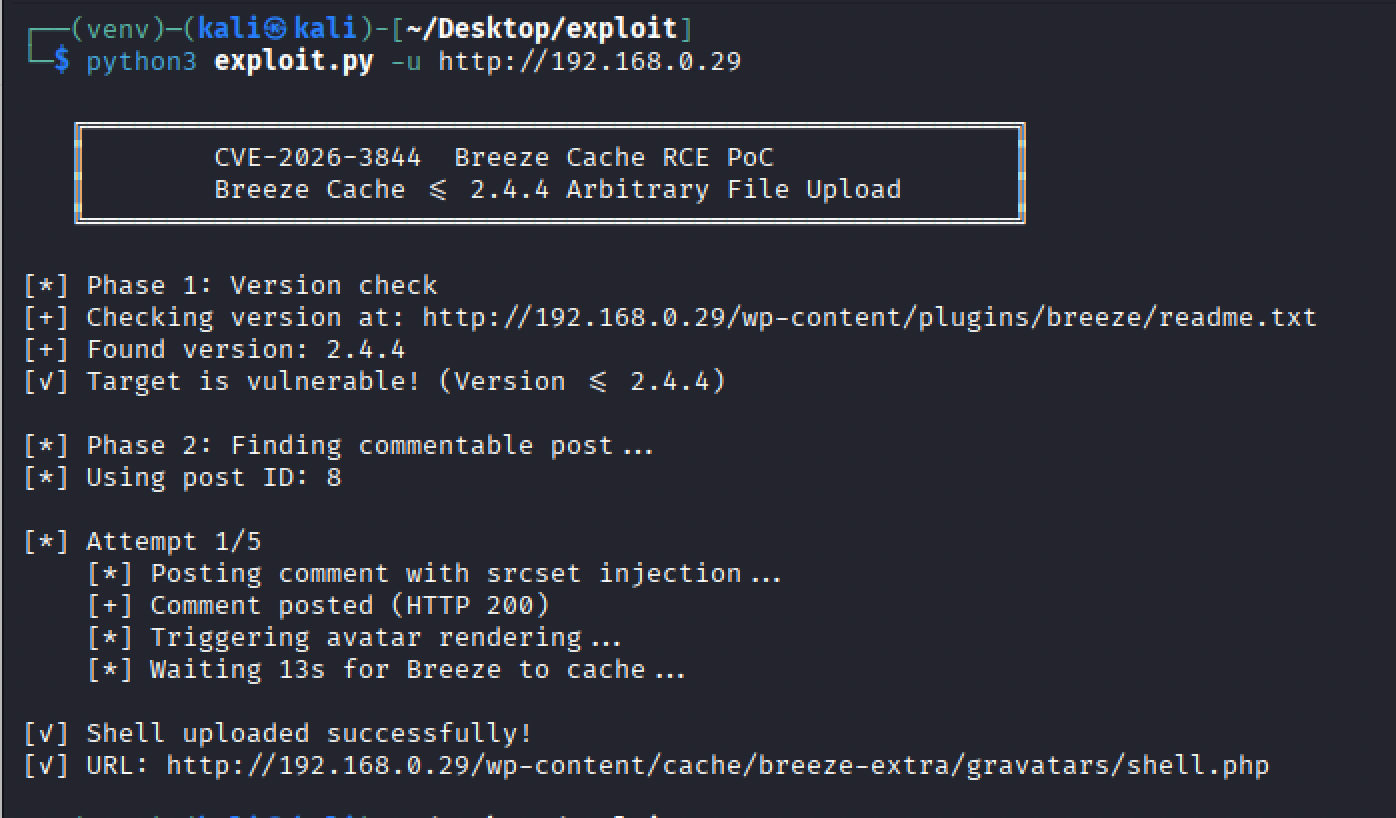
python3 exploit.py -u http://URL-ALVO
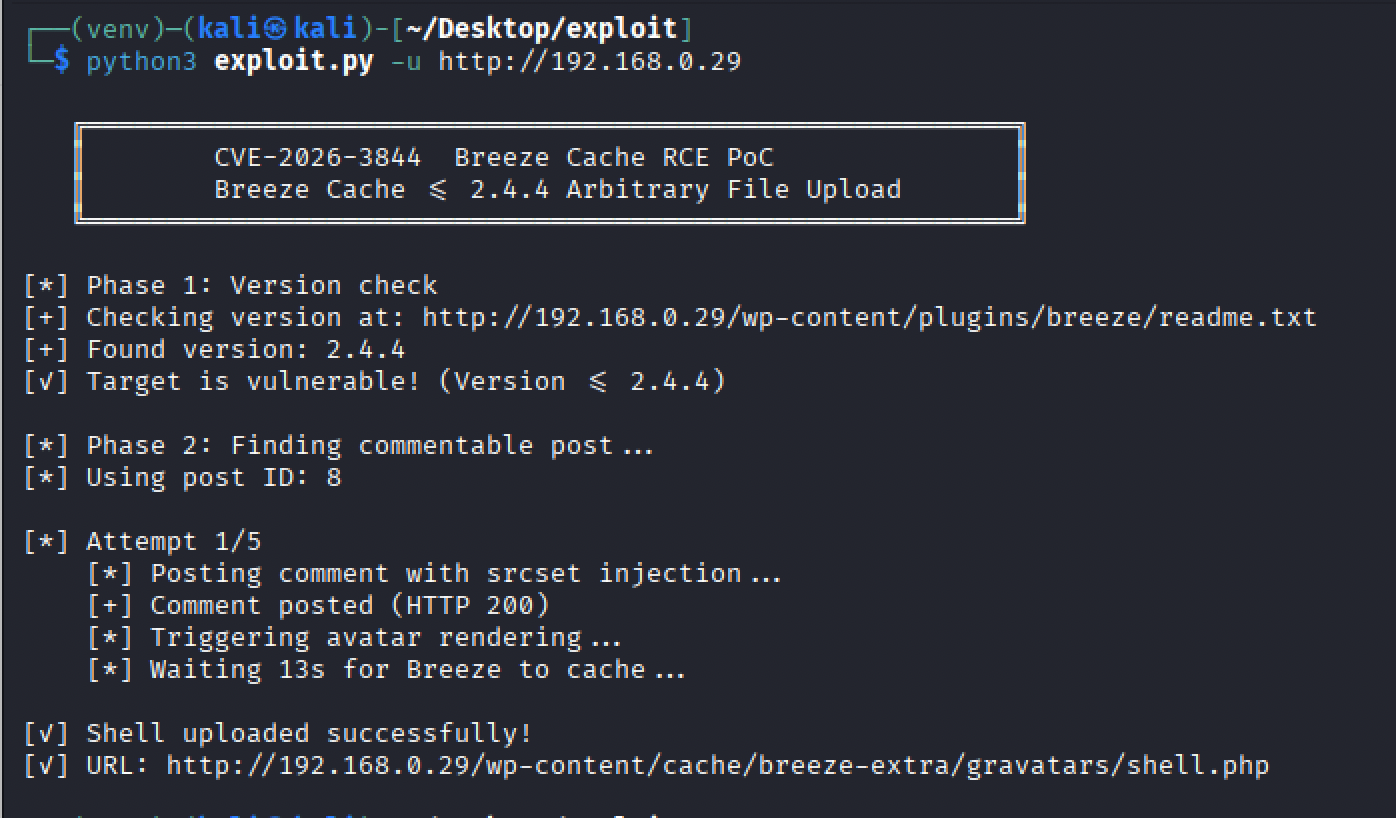
Exploit com Sucesso


Mitigação e IoCs

Mitigação

  • Atualização: Atualize para o Breeze Cache 2.4.5 ou posterior.
  • Correção Temporária: Desabilite a opção "Host Files Locally - Gravatars" nas configurações.

Indicadores de Comprometimento (IoCs)

  • Arquivos: Verifique /wp-content/cache/breeze-extra/gravatars/ (ou /uploads/breeze/gravatars/) em busca de arquivos .php, .phtml ou .phar inesperados.
  • Logs: Revise os logs de acesso do servidor web em busca de requisições a admin-ajax.php ou wp-cron.php relacionadas aos parâmetros de fetch_gravatar_from_remote.
  • Rede: Monitore conexões de saída do servidor web para URLs externas desconhecidas.

Aviso Legal

Esta ferramenta é fornecida apenas para testes de segurança autorizados e fins educacionais. O acesso não autorizado a sistemas de computador é ilegal. Use com responsabilidade.


Baixar ferramenta




