
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-40449 — Exploit de LPE do Windows para CVE-2021-40449, um use-after-free em win32kfull!GreResetDCInternal, que aproveita vazamento de tokens, abuso de gadgets do kernel e injeção de shellcode para obter privilégios de SYSTEM. | Kitploit
Ferramentas/GitHubGitHub/hakivvi/cve-2021-40449
Escalada de PrivilégiosForensia de MemóriaAnálise de VulnerabilidadesExploraçãoShellcodeDesenvolvimento de PayloadsExploração de Binários
GitHubhakivvi/cve-2021-40449

CVE-2021-40449

Exploit de LPE do Windows para CVE-2021-40449, um use-after-free em win32kfull!GreResetDCInternal, que aproveita vazamento de tokens, abuso de gadgets do kernel e injeção de shellcode para obter privilégios de SYSTEM.

Ver Repositório
481531há 5 anosRevisado pelo Kitploit
Compartilhar

CVE-2021-40449

Meu exploit para CVE-2021-40449, um LPE do Windows via um UAF em win32kfull!GreResetDCInternal.

breve wu

além da vulnerabilidade de UAF, outras primitivas estão sendo usadas para tornar este exploit possível:

  • vazando o endereço do access token do exploit no ring0 via função NtQuerySystemInformation() com o parâmetro SystemHandleInformation.
  • usando rtlSetAllBits() como um gadget para sobrescrever os access_token.privileges do exploit com 0xFFs.
  • vazando o endereço de rtlSetAllBits() no ring0 ao vazar o endereço base do módulo ntoskrnl.exe via função EnumDeviceDrivers().
  • criando o parâmetro BitMapHeader do gadget de uma forma que nos permita sobrescrever os access_token.privileges do exploit.
  • alocando o BitMapHeader criado via primitiva NtSetInformationThread() e vazando o endereço da alocação no big pool via função NtQuerySystemInformation() com o parâmetro SystemBigPoolInformation.
  • para interagir com a função vulnerável, primeiro enumeramos as impressoras no sistema via EnumPrinters(), carregamos o driver de uma delas uma delas e então interceptamos as chamadas para a função de callback em modo usuário DrvEnablePDEV().
  • no hook, fazemos proxy da chamada para a função original DrvEnablePDEV(), fazemos as coisas do exploit e então retornamos o que foi retornado pela chamada com proxy para o GDI.
  • acionando a UAF por meio de uma segunda chamada a ResetDC() no DrvEnablePDEV() interceptado.
  • recuperando o objeto PDC liberado via spraying de um objeto criado do mesmo tamanho usando a primitiva CreatePalette().
  • abusando do novo privilégio SeDebugPrivilege adquirido para obter NT AUTHORITY\SYSTEM via injeção de shellcode no processo winlogon.exe.

Mais informações podem ser encontradas neste artigo da Kaspersky.
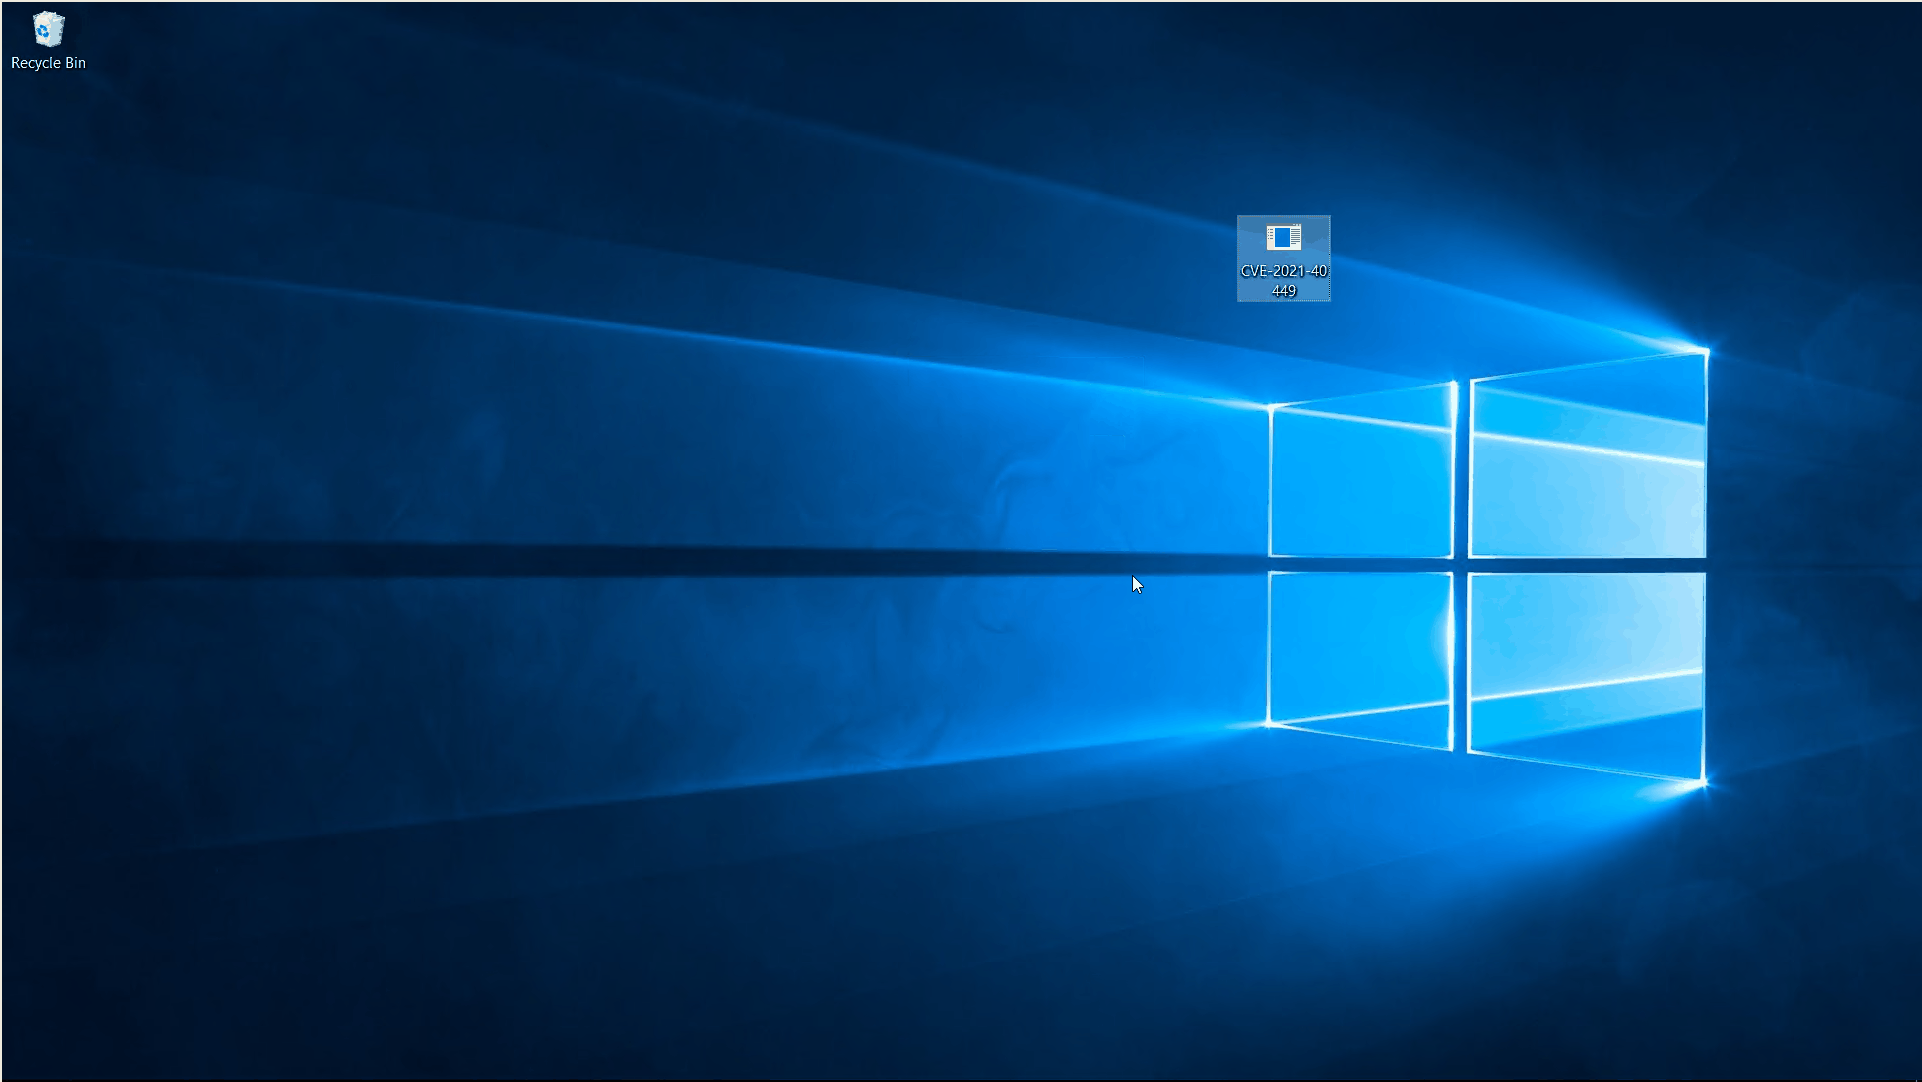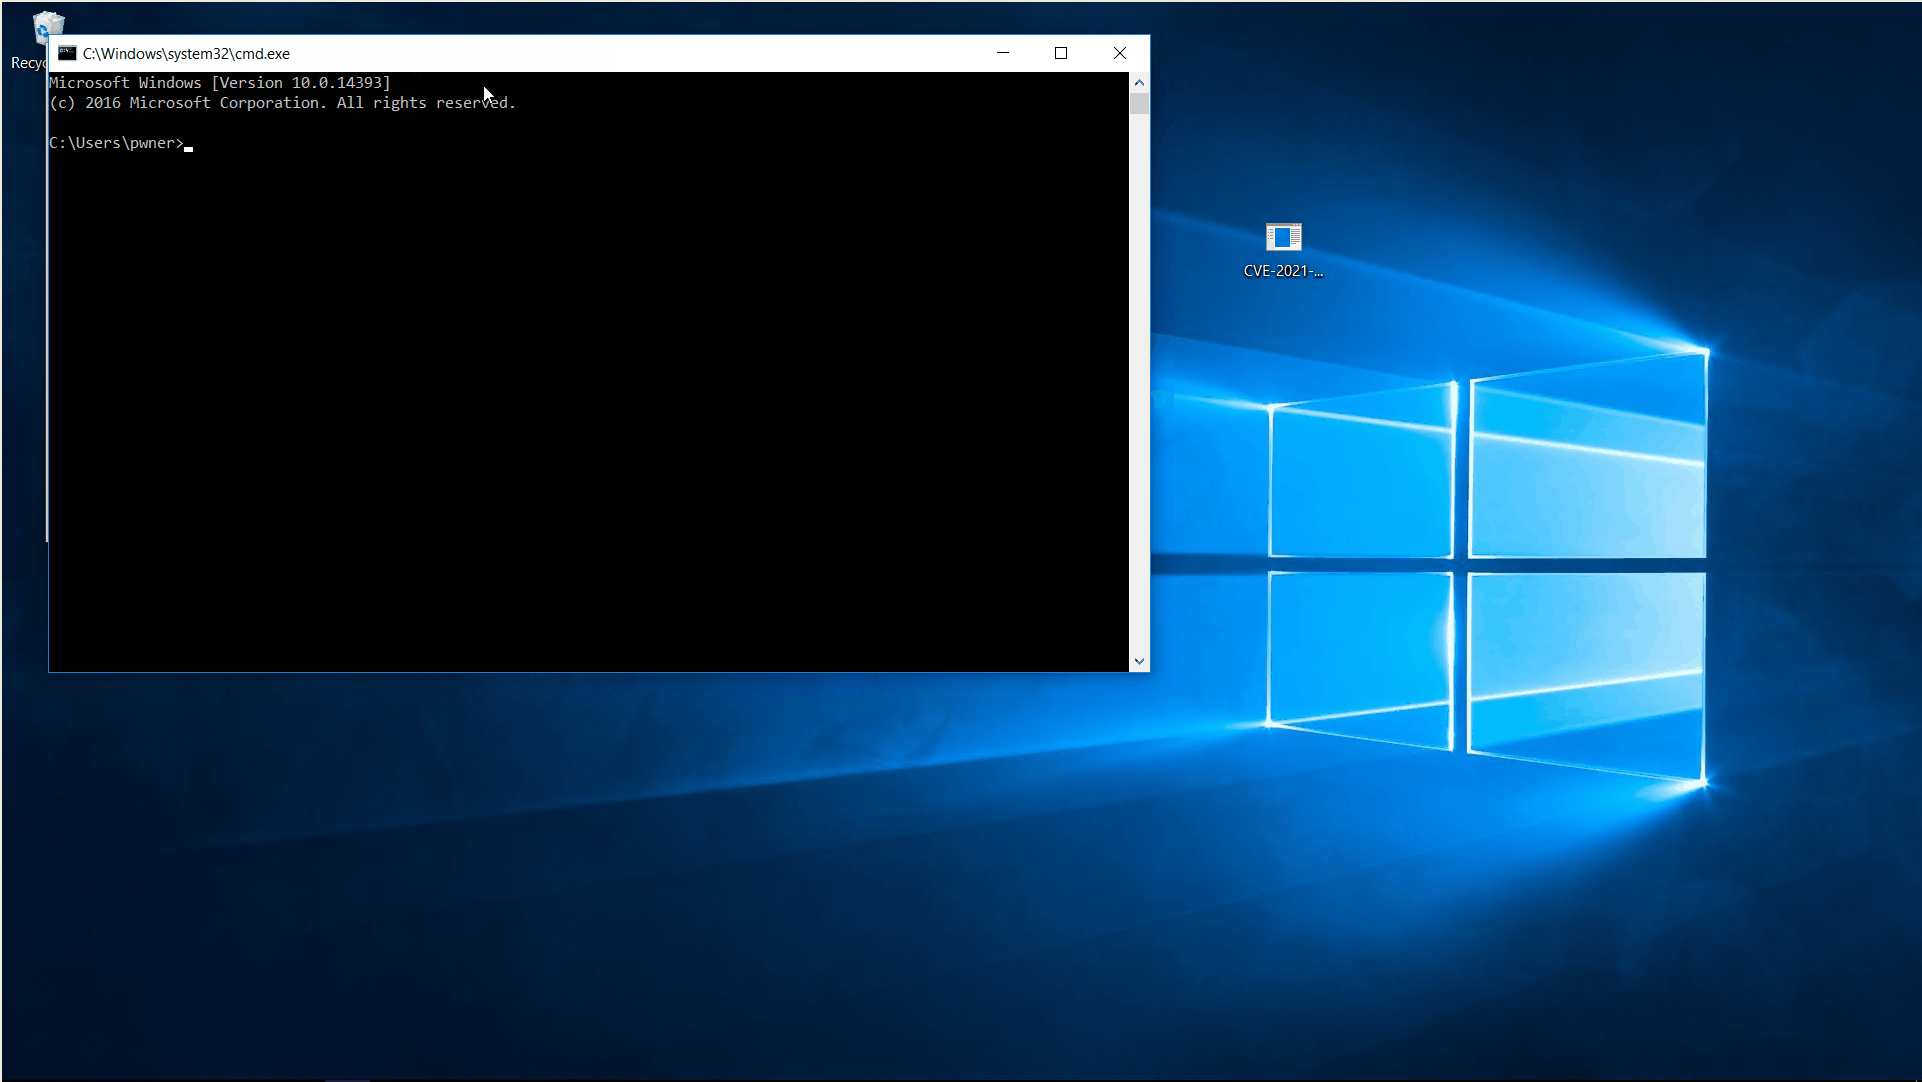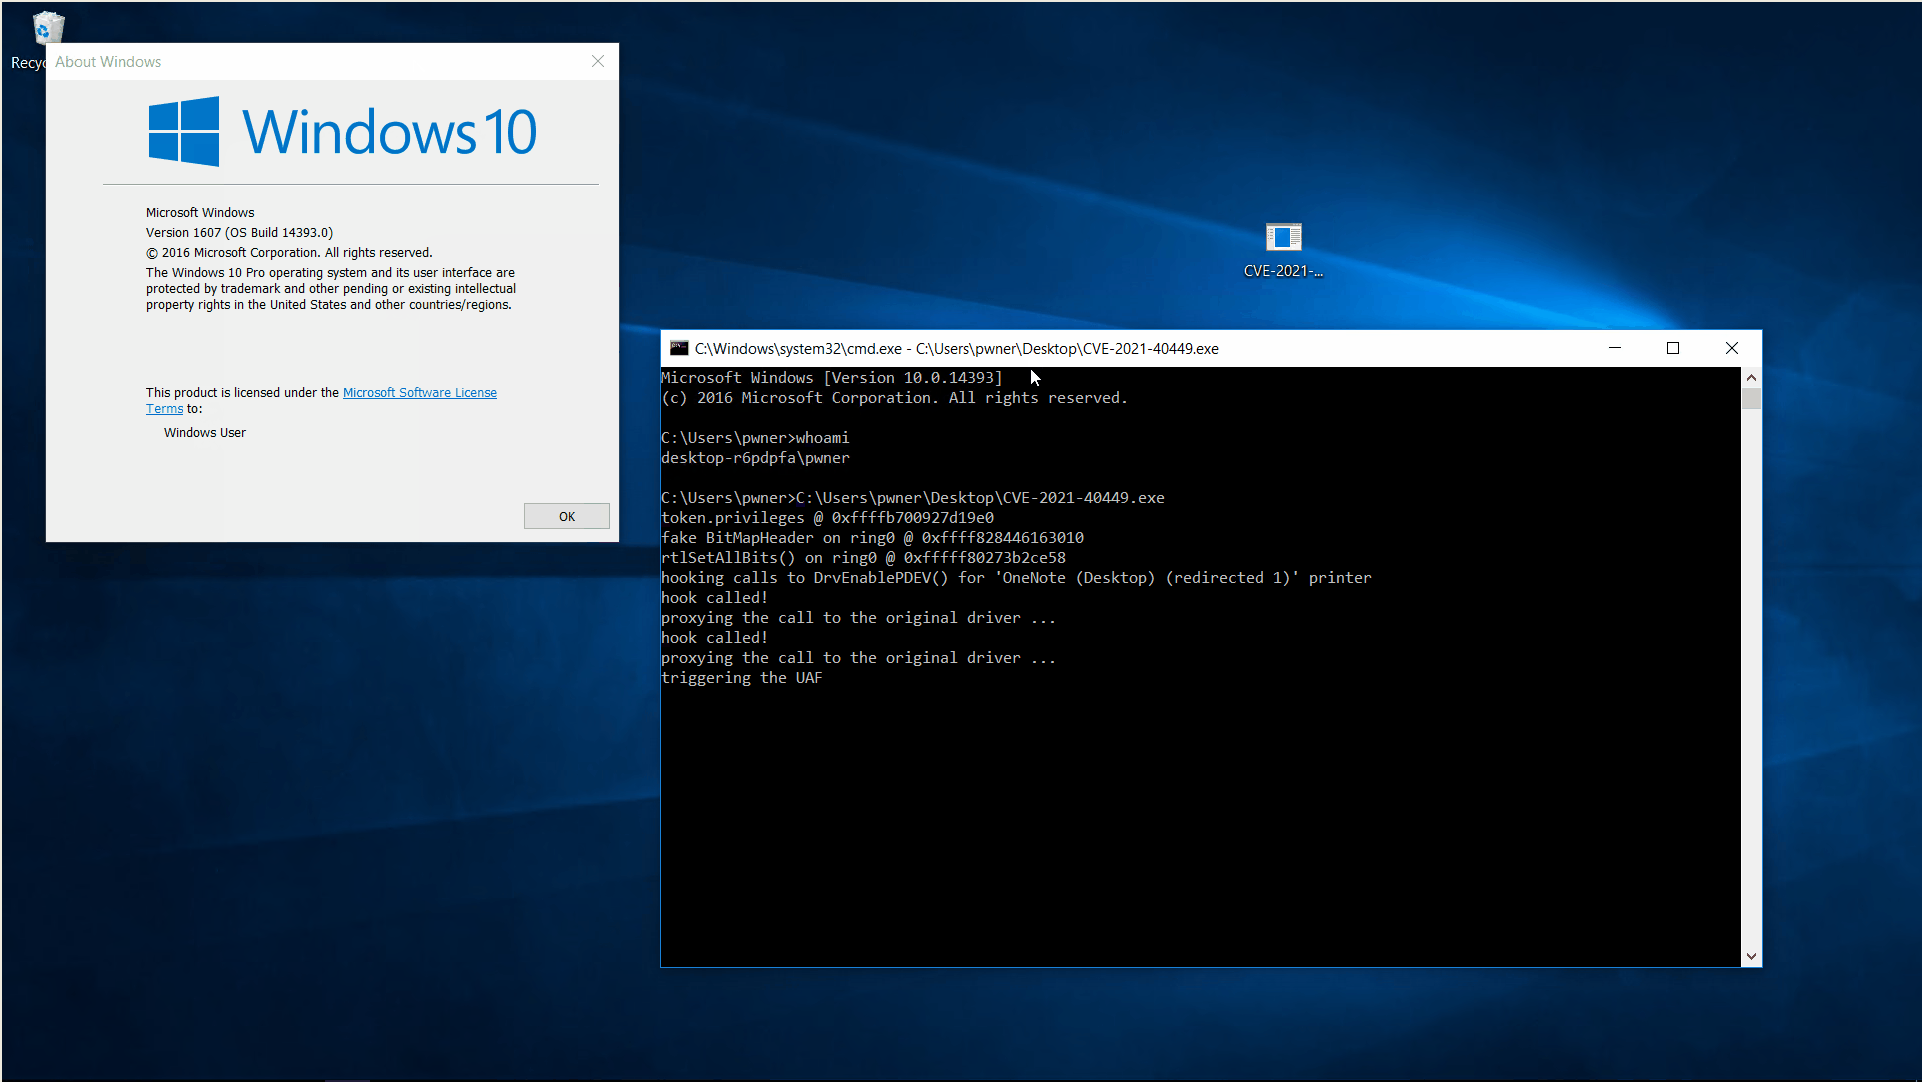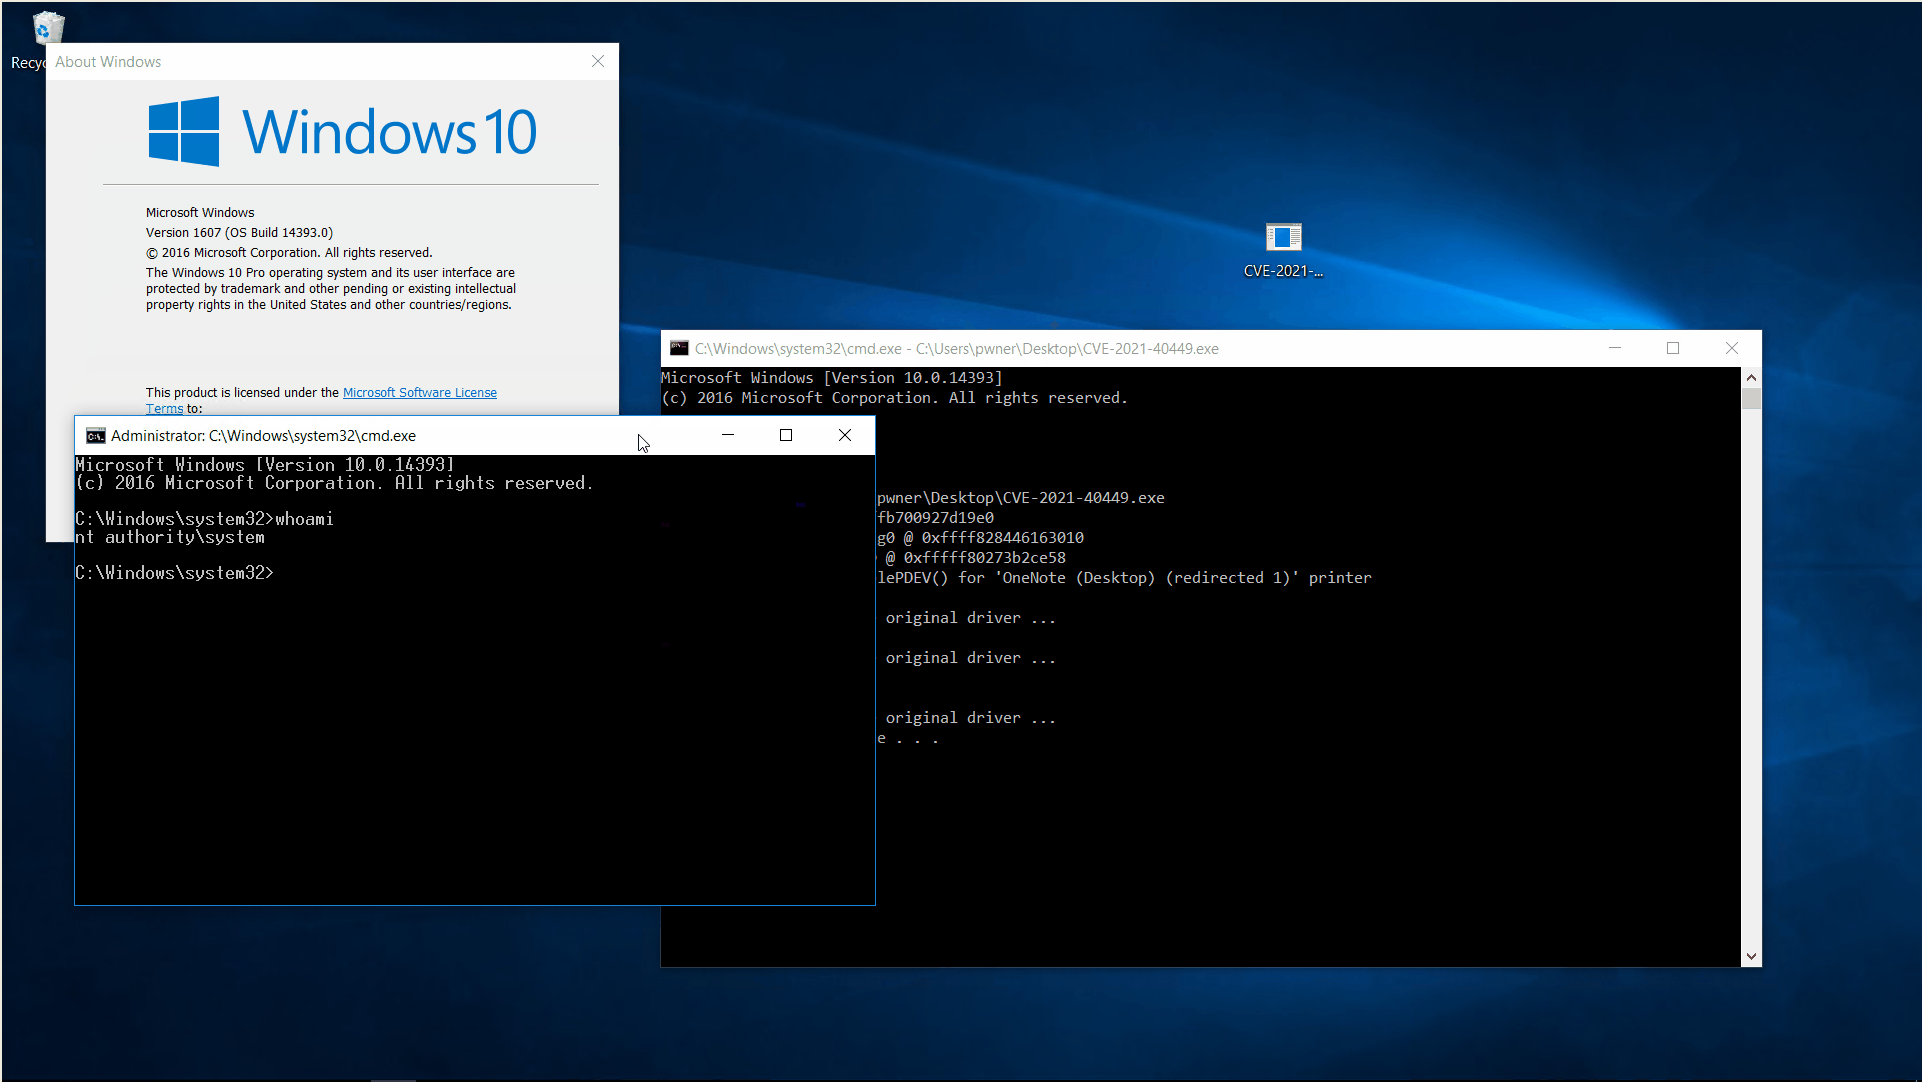
PoC

PoC testado no Win10 Redstone (build 14393).

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





