

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/gokul-krishnan-v-r/cve-2025-29927
Análise de VulnerabilidadesExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubgokul-krishnan-v-r/cve-2025-29927

cve-2025-29927

Next.js e o middleware corrompido...TENTE HACKEAR ISSO..!

Ver RepositórioSite
43há 1 anoAinda não revisado
Compartilhar

Este é um projeto de exemplo Next.js iniciado com [create-next-app] para explicar na prática como o cve-2025-29927 funciona. (https://nextjs.org/docs/app/api-reference/cli/create-next-app).

Começando

Primeiro, execute o servidor de desenvolvimento:

npm run dev
# or
yarn dev
# or
pnpm dev
# or
bun dev

Abra http://localhost:3000 com seu navegador para ver o resultado.

AGORA você pode usar o Burp ou outras extensões de navegador para modificar os cabeçalhos e explorar o Middleware usando o payload.
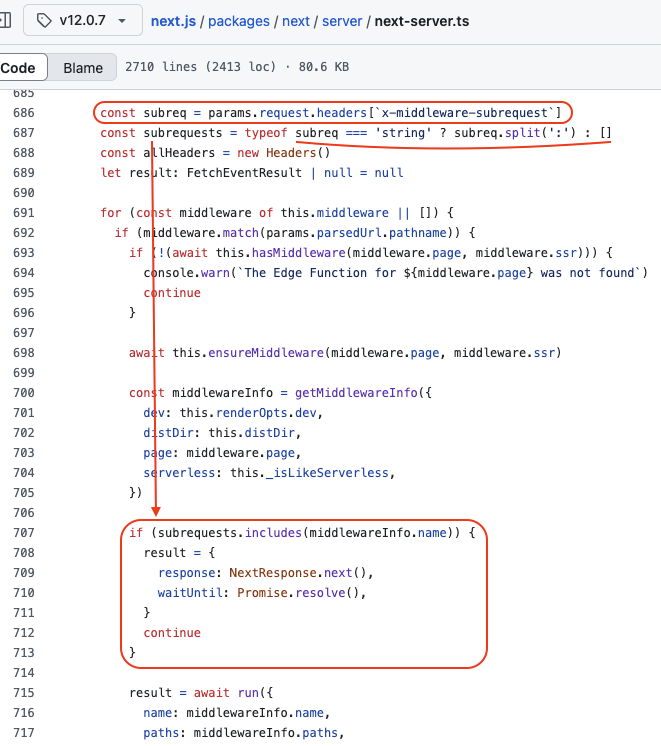
next-middleware-3

Quando uma aplicação next.js usa um middleware, a função runMiddleware é utilizada; esta, além de sua utilidade principal, recupera o valor do cabeçalho x-middleware-subrequest e o utiliza para saber se o middleware deve ser aplicado ou não. O valor do cabeçalho é dividido para criar uma lista usando o caractere de dois pontos (:) como separador e, em seguida, verifica se esta lista contém o valor middlewareInfo.name.

Isso significa que se adicionarmos o cabeçalho x-middleware-subrequest com o valor correto à nossa requisição, o middleware - independentemente de sua finalidade - será completamente ignorado e a requisição será encaminhada via NextResponse.next() e completará sua jornada até seu destino original sem que o middleware tenha qualquer impacto/influência sobre ela. O cabeçalho e seu valor atuam como uma chave universal permitindo que regras sejam substituídas. Neste ponto, já sabemos que acabamos de desenterrar algo louco.

Uploading next-middleware-2.png…

Observe que estamos usando "next": "14.0.4" aqui.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





