
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/gobysec/cve-2023-28432
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebSegurança na Nuvem
GitHubgobysec/cve-2023-28432

CVE-2023-28432

Exploit para CVE-2023-28432, uma vulnerabilidade de divulgação de informações sensíveis na interface de verificação do MinIO, permitindo que atacantes leiam informações do sistema por meio de URLs manipuladas.

Ver Repositório
1027há 3 anosAinda não revisado
Compartilhar

CVE-2023-28432

Vulnerabilidade de divulgação de informações sensíveis na interface verify do MiniO (CVE-2023-28432)

Nome chinês: MinIO verify 接口敏感信息泄露漏洞(CVE-2023-28432)

Descrição: O MinIO é um serviço de armazenamento de objetos open source compatível com a API Amazon S3, podendo ser utilizado em nuvens privadas ou públicas. O MinIO é um sistema de armazenamento distribuído de alto desempenho e alta disponibilidade, capaz de armazenar grandes volumes de dados e fornecer capacidades de leitura e gravação rápidas. O MinIO adota uma arquitetura distribuída e pode ser executado em vários nós para realizar o armazenamento e processamento distribuído de dados.

Impacto: Existe uma vulnerabilidade de divulgação de informações sensíveis na interface verify do MiniO, que permite que atacantes leiam informações sensíveis do sistema através da construção de endereços URL especiais.
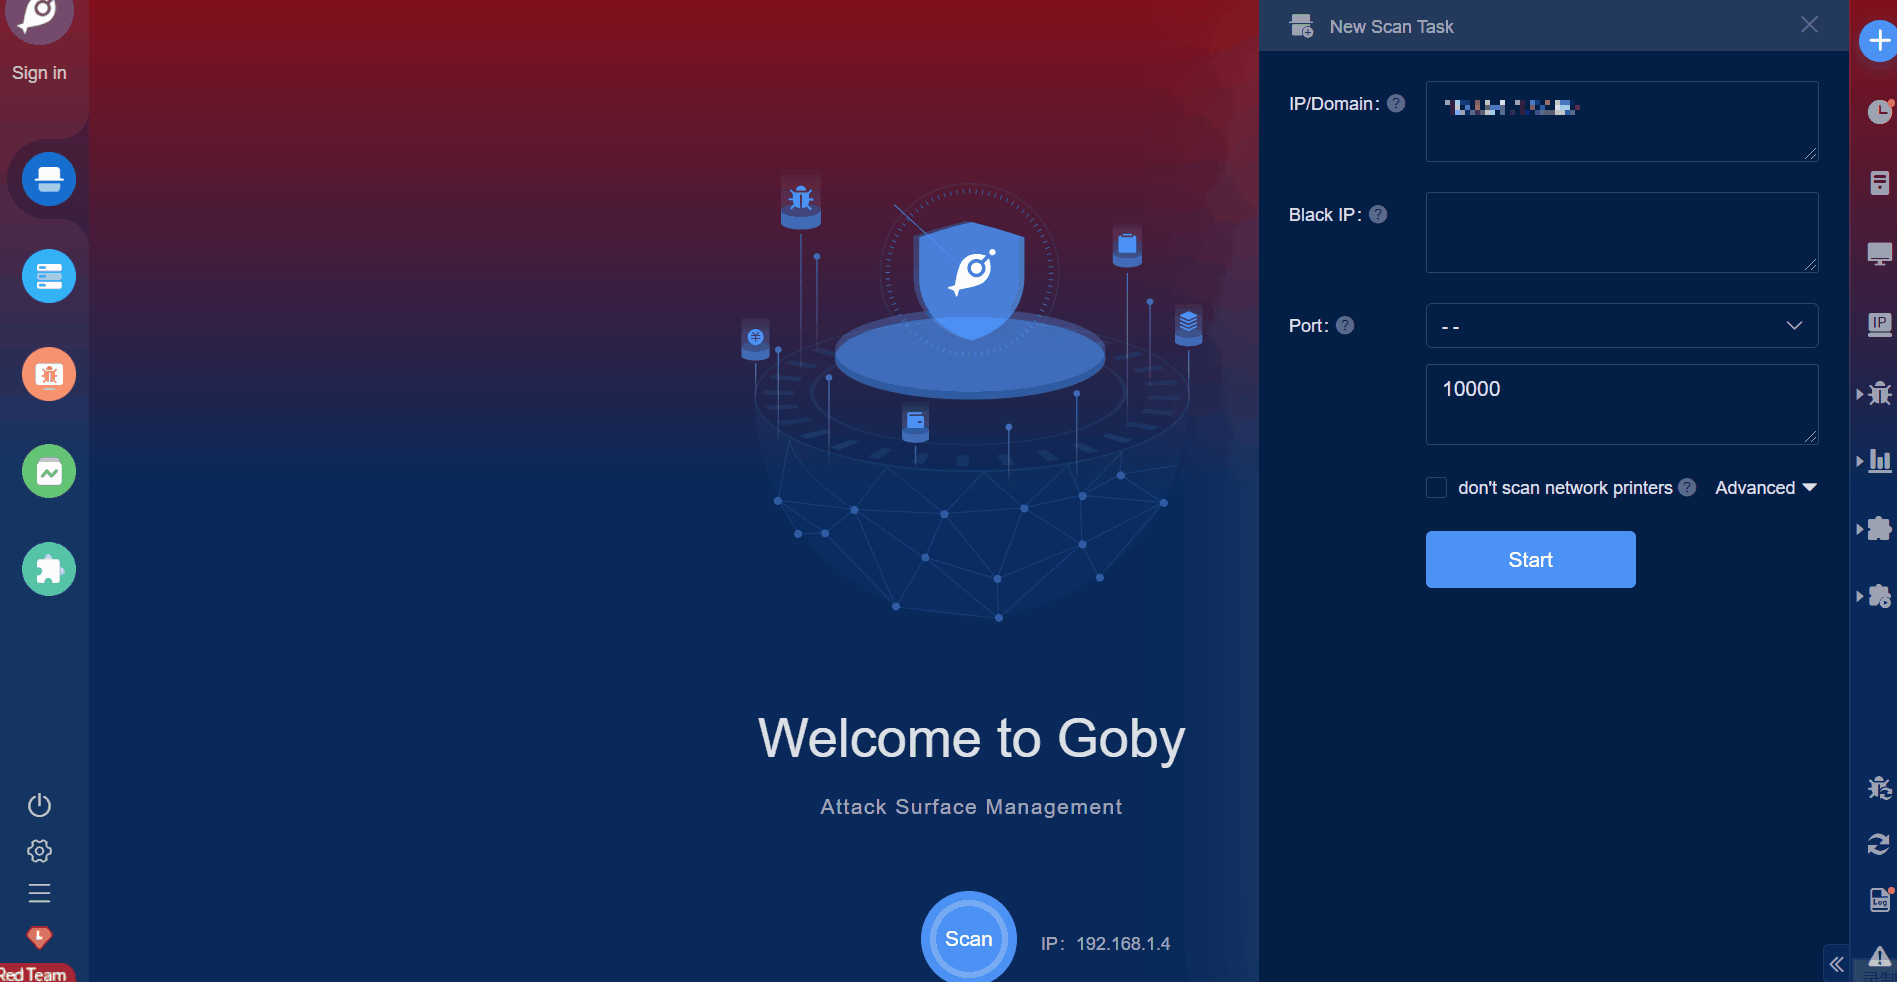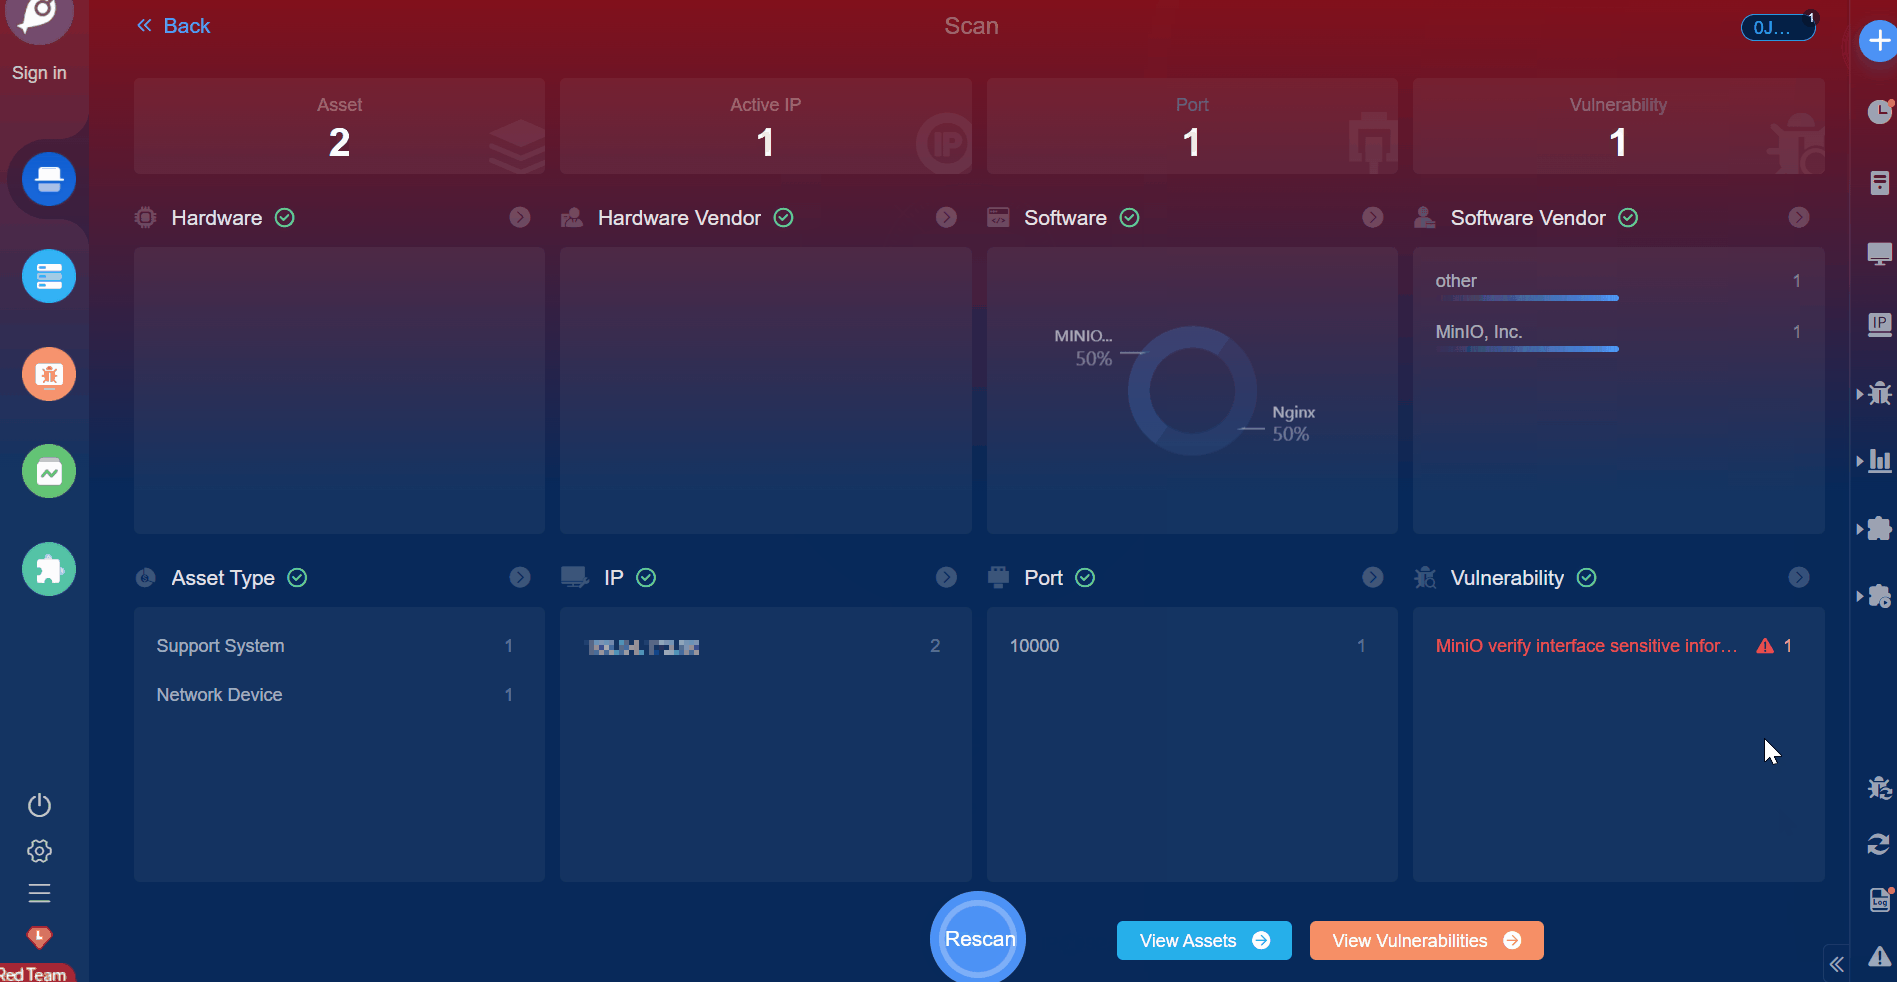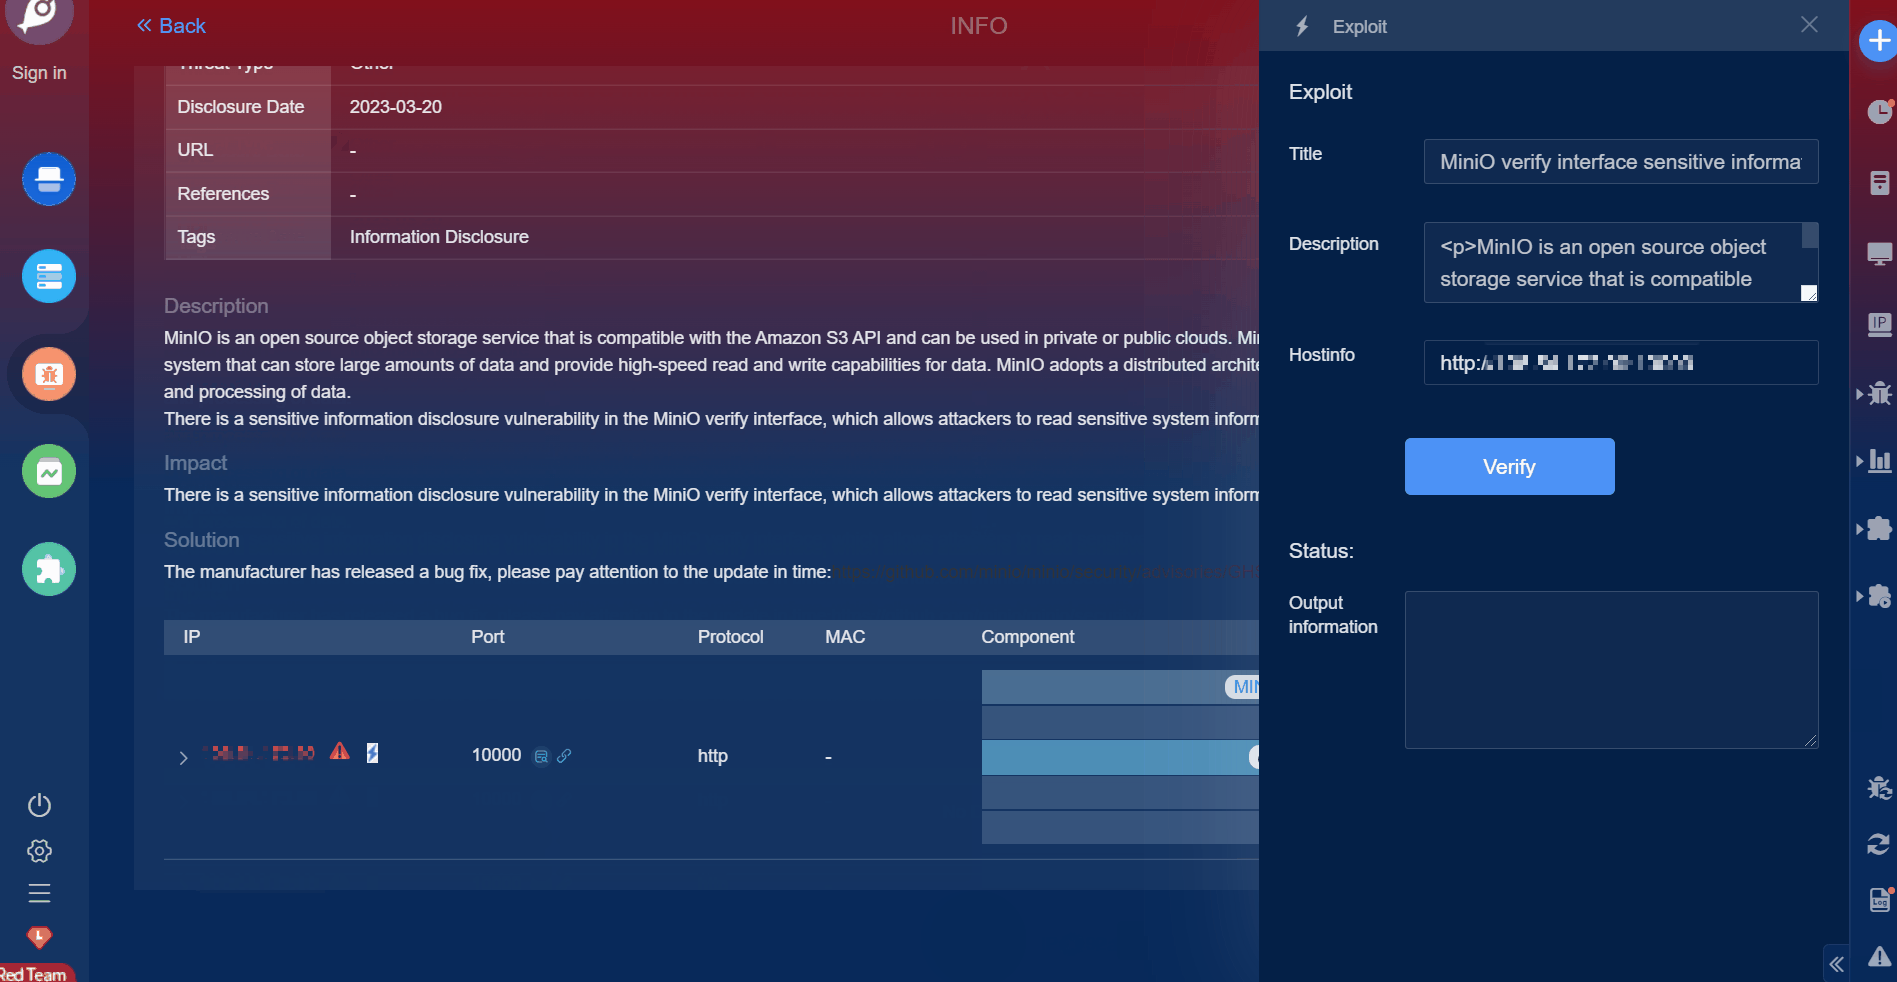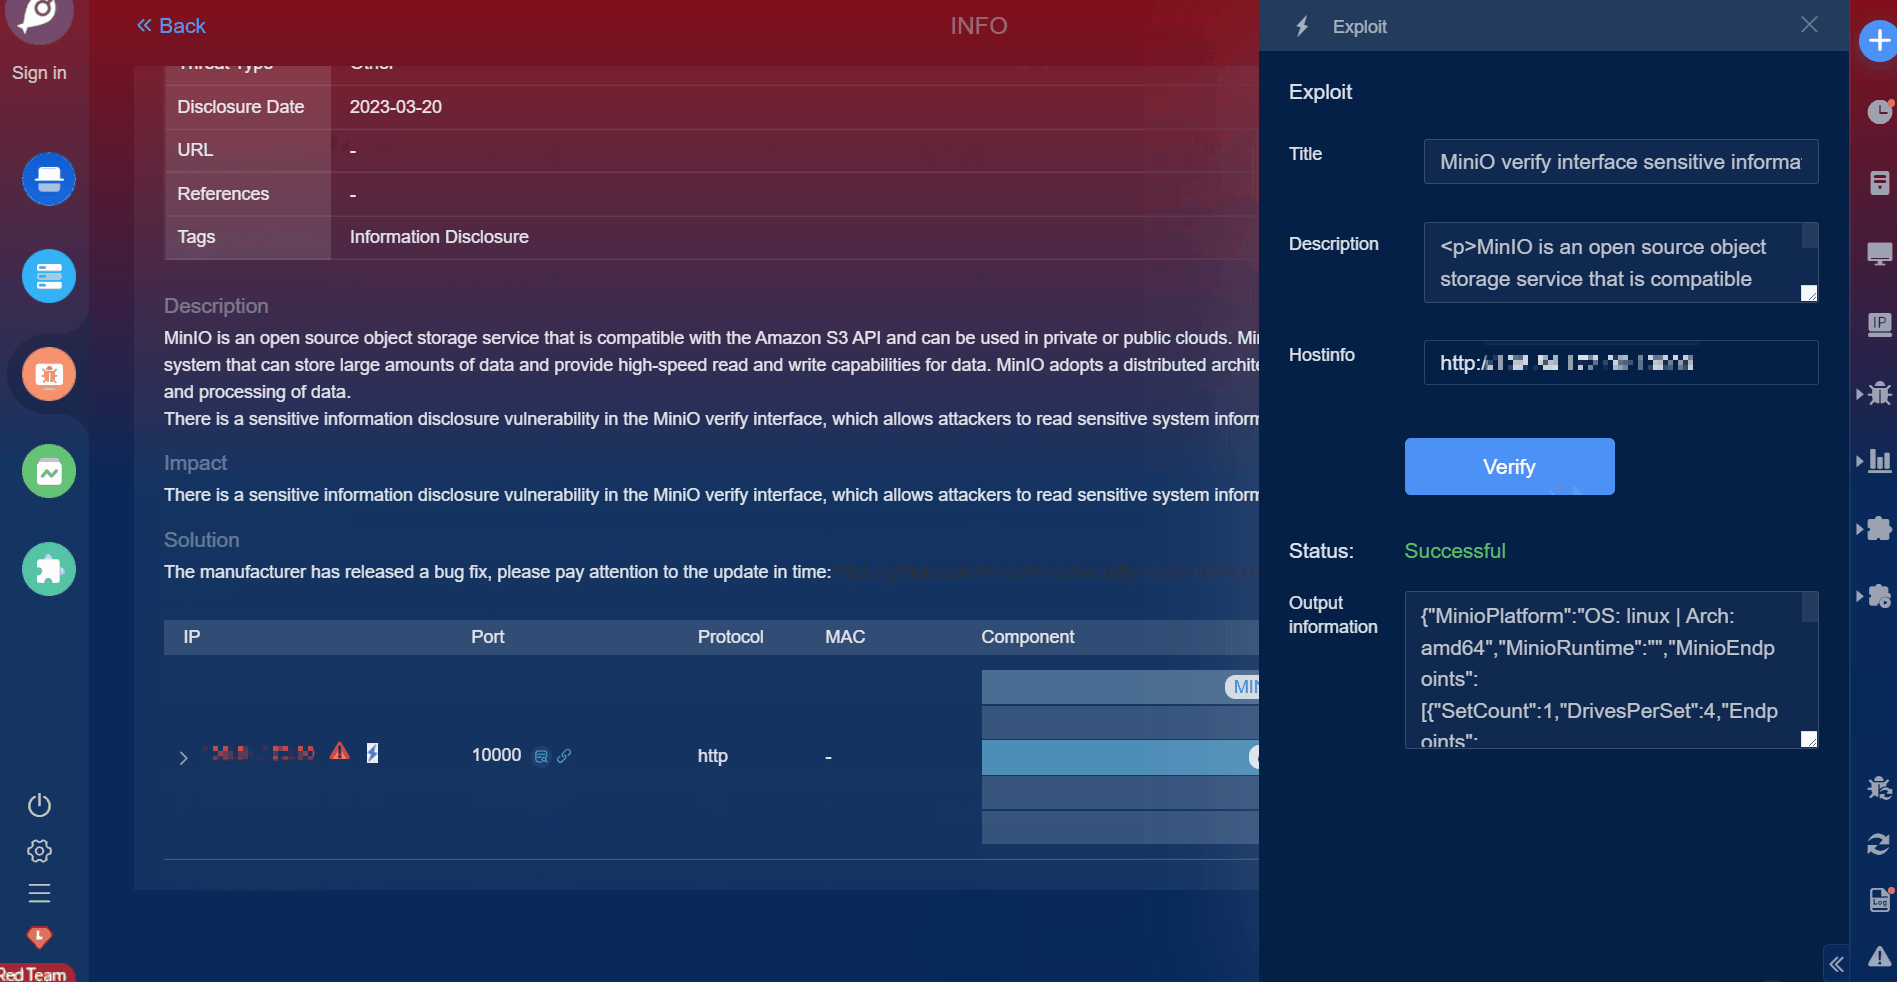
URL oficial do Goby: https://gobies.org/

Se você tiver um problema de tipo funcional, pode abrir uma issue no GitHub ou no grupo de discussão abaixo:


  1. Issue no GitHub: https://github.com/gobysec/Goby/issues
  2. Grupo no Telegram: http://t.me/gobies (Benefícios do grupo: acesso à atualização da versão 1 mês antes)
  3. Canal no Telegram: https://t.me/joinchat/ENkApMqOonRhZjFl (Benefícios do canal: acesso à atualização da versão 1 mês antes)
  4. Grupo no WeChat: Primeiro adicione meu WeChat pessoal: gobyteam, e eu adicionarei todos ao grupo oficial do Goby no WeChat. (Benefícios do grupo: acesso à atualização da versão 1 mês antes)
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




