
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/giki-shergill/cve-2026-123014---iterm2-terminal
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPapers e Pesquisa
GitHubgiki-shergill/cve-2026-123014---iterm2-terminal

CVE-2026-123014---iTerm2-Terminal

PoC e pesquisa para CVE-2026-123014: injeção de argumento com byte NUL no x-man-page do iTerm2.

Ver Repositório
há 13 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    326
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    321

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-123014 — iTerm2

Material inofensivo de prova de conceito para a vulnerabilidade de injeção de argumento com byte NUL em x-man-page: do iTerm2. Um NUL após decodificação percentual sobreviveu ao sanitizedCommand: e posteriormente foi convertido em espaço durante a análise da linha de comando, permitindo uma opção adicional /usr/bin/man -P e execução de comandos como o usuário conectado.
  • Severidade: Alta, pontuação CVSS 4.0 de 8.7
  • Afetado: iTerm2 anterior ao 3.7.7beta2
  • Testado: iTerm2 3.7.6 e 3.7.4 no macOS 27.0.1, arm64
  • Corrigido: 3.7.7beta2 e estável 3.7.7
  • Verificação de build corrigido: o canário direto não foi reproduzido no iTerm2 3.7.7
  • Fraqueza: CWE-88, injeção de argumento

Cadeia de exploração

Teste direto de canário inofensivo

Execute apenas em um Mac e em uma instalação do iTerm2 que você possui ou está explicitamente autorizado a testar:

zsh poc.zsh

Em um build vulnerável, o script imprime:

VULNERABLE: command execution confirmed

O payload apenas cria um arquivo canário temporário vazio. O script remove o arquivo ao encerrar. Um build corrigido deve rejeitar a URL e não deve criar o canário.

Teste de entrega via Safari

O harness do navegador seleciona temporariamente o iTerm2 como manipulador de x-man-page:, serve a página incluída em 127.0.0.1, abre-a no Safari e restaura o manipulador original ao encerrar:

zsh browser_delivery_test.zsh

O Safari ou o macOS podem exibir uma confirmação de aplicativo externo. Essa interação do usuário faz parte do modelo de ataque documentado.
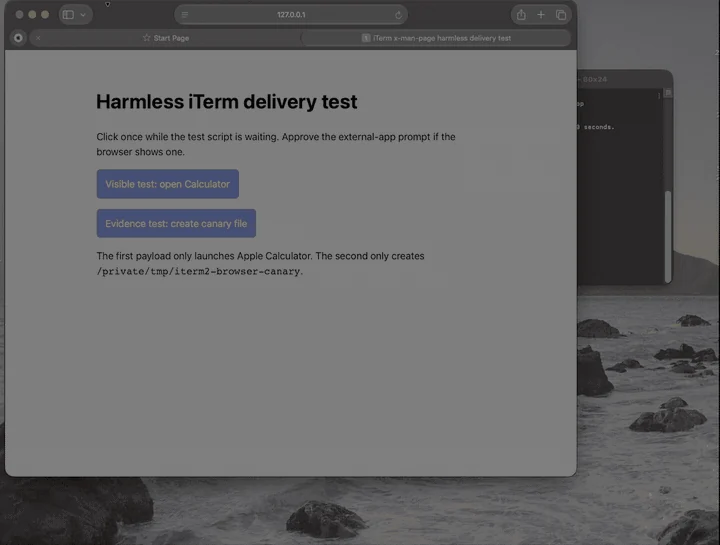
Demonstração inofensiva de Safari para iTerm

Referências

  • CVE-2026-123014
  • Notas de versão do iTerm2 3.7.7
  • Correção principal
  • Cherry-pick da linha de lançamento
  • CVE-2023-46321

Reportado por Gurpreet Shergill (@giki-shergill).

Baixar ferramenta





