 galvnyz/m365-assess
Mais de 290 verificações automatizadas em 14 frameworks de conformidade, relatório HTML interativo, nenhum dado sai da sua máquina.

Avaliação de segurança do Microsoft 365 somente leitura para consultores de TI e administradores



O M365 Assess executa um único comando somente leitura contra um tenant do Microsoft 365 e produz dados CSV, um relatório HTML de marca autocontido e uma matriz de conformidade XLSX cobrindo identidade, e-mail, segurança, dispositivos, colaboração e linhas de base de conformidade.
292 verificações de segurança automatizadas mapeadas em 15 frameworks de conformidade — contagens geradas a partir de controls/registry.json; cobertura por framework em docs/reference/COVERAGE.md.
Foi criado para administradores de segurança, responsáveis pela conformidade, consultores de TI / vCISOs, auditores e pipelines de CI — qualquer pessoa que precise de um instantâneo rápido e baseado em evidências da postura de segurança, mapeado para CIS, NIST, SOC 2, HIPAA, ISO 27001 e mais.
Install-Module M365-Assess -Scope CurrentUser
As dependências Graph e EXO são declaradas no manifesto e instaladas automaticamente. Para instalação a partir do código-fonte, a etapa de desbloqueio do ZIP e os pré-requisitos completos, consulte o guia de início rápido.
Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'
Os resultados ficam numa pasta com timestamp contendo dados CSV, um relatório HTML e uma matriz de conformidade XLSX. Execute sem parâmetros para iniciar um assistente interativo que o guia pela seleção de secções, tenant, autenticação e pasta de saída.
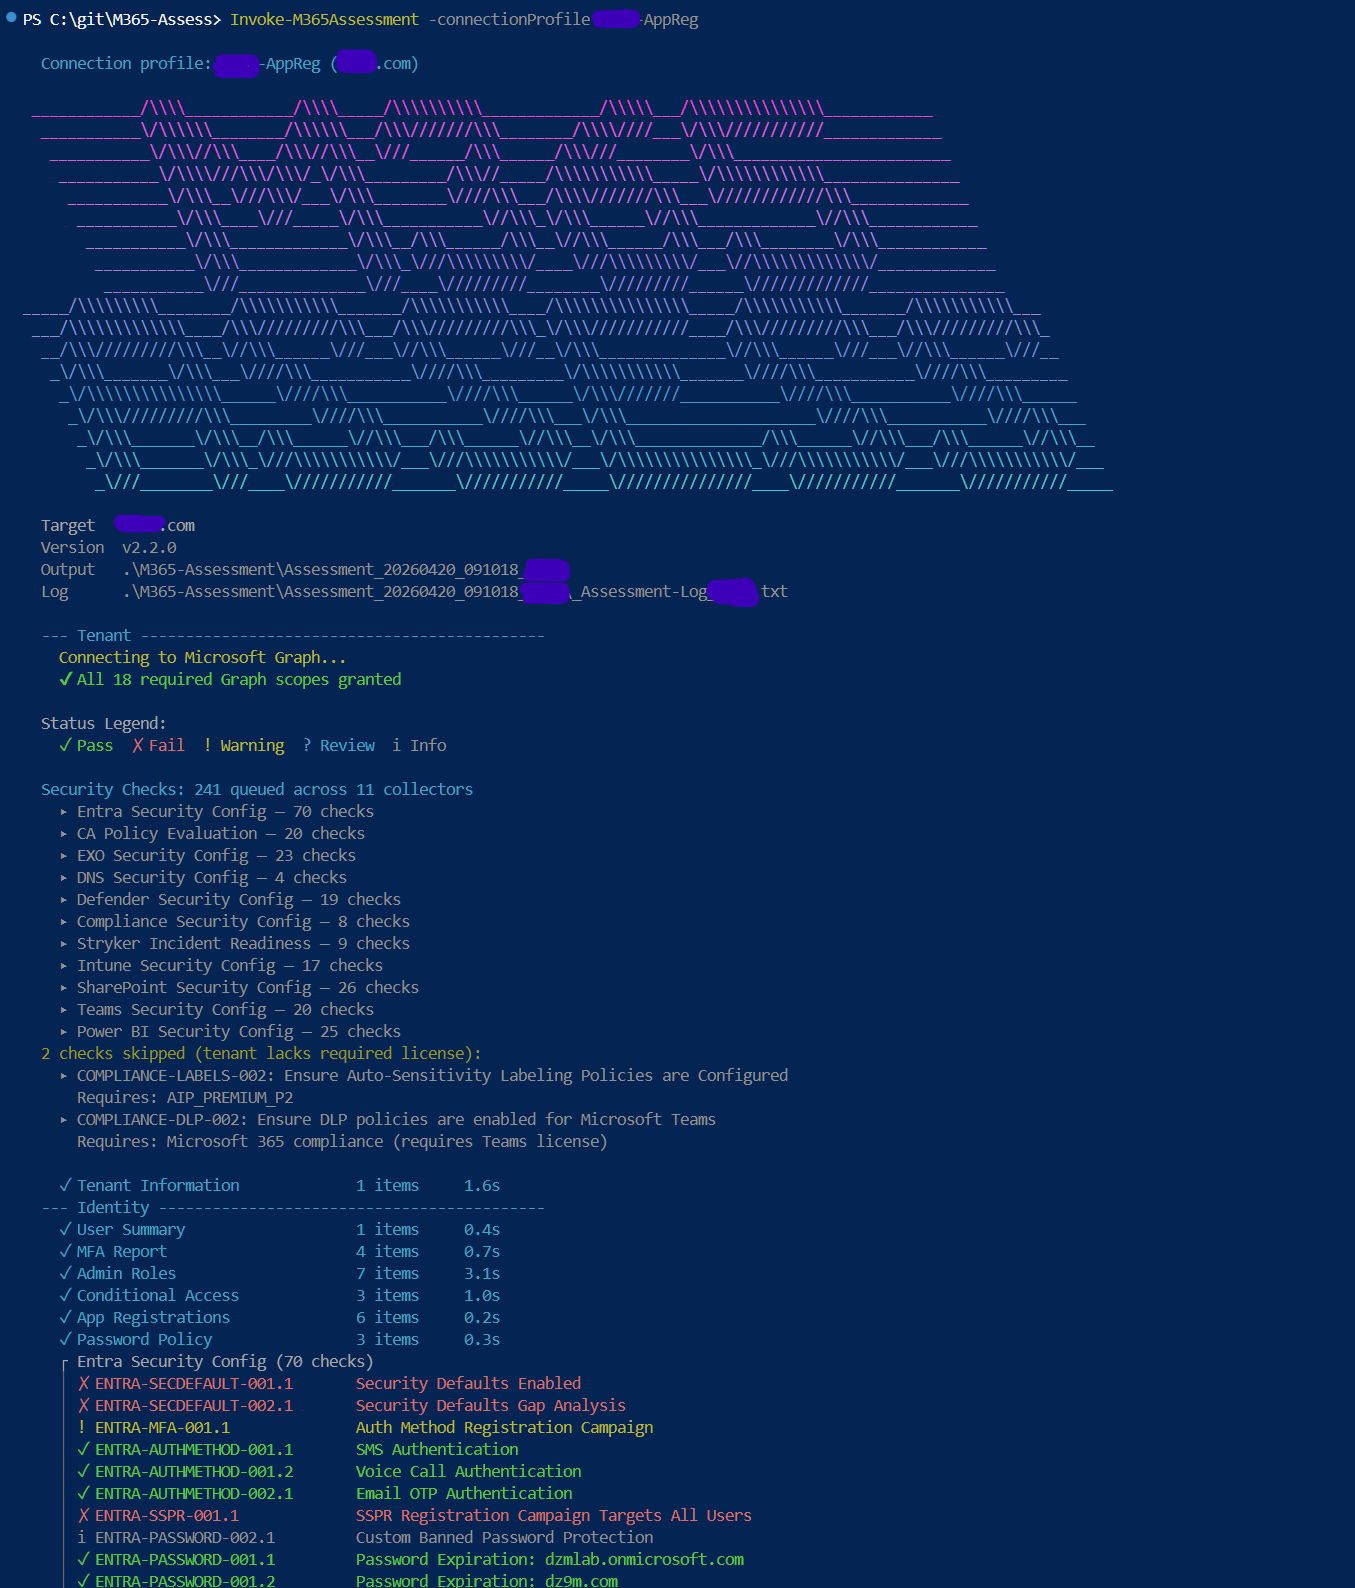
Para a seleção de secções, a referência completa de parâmetros, perfis de ligação, ambientes cloud e utilização autónoma do coletor, consulte o Guia de execução. A executar contra GCC High? Consulte o guia de configuração do GCC High.
Treze secções de avaliação cobrem Tenant, Identity, Licensing, Email, Intune, Security, Collaboration, Hybrid e PowerBI por predefinição, além de Inventory, ActiveDirectory, SOC2 e ValueOpportunity opcionais. O catálogo completo de coletores e o detalhe por secção encontram-se no Guia de execução.
# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'
O relatório HTML autocontido abre em qualquer navegador sem dependências. Navegue da visão geral executiva para domínios de segurança individuais, aprofunde-se nas descobertas e revise a postura de conformidade em 15 frameworks - tudo em um único arquivo offline.
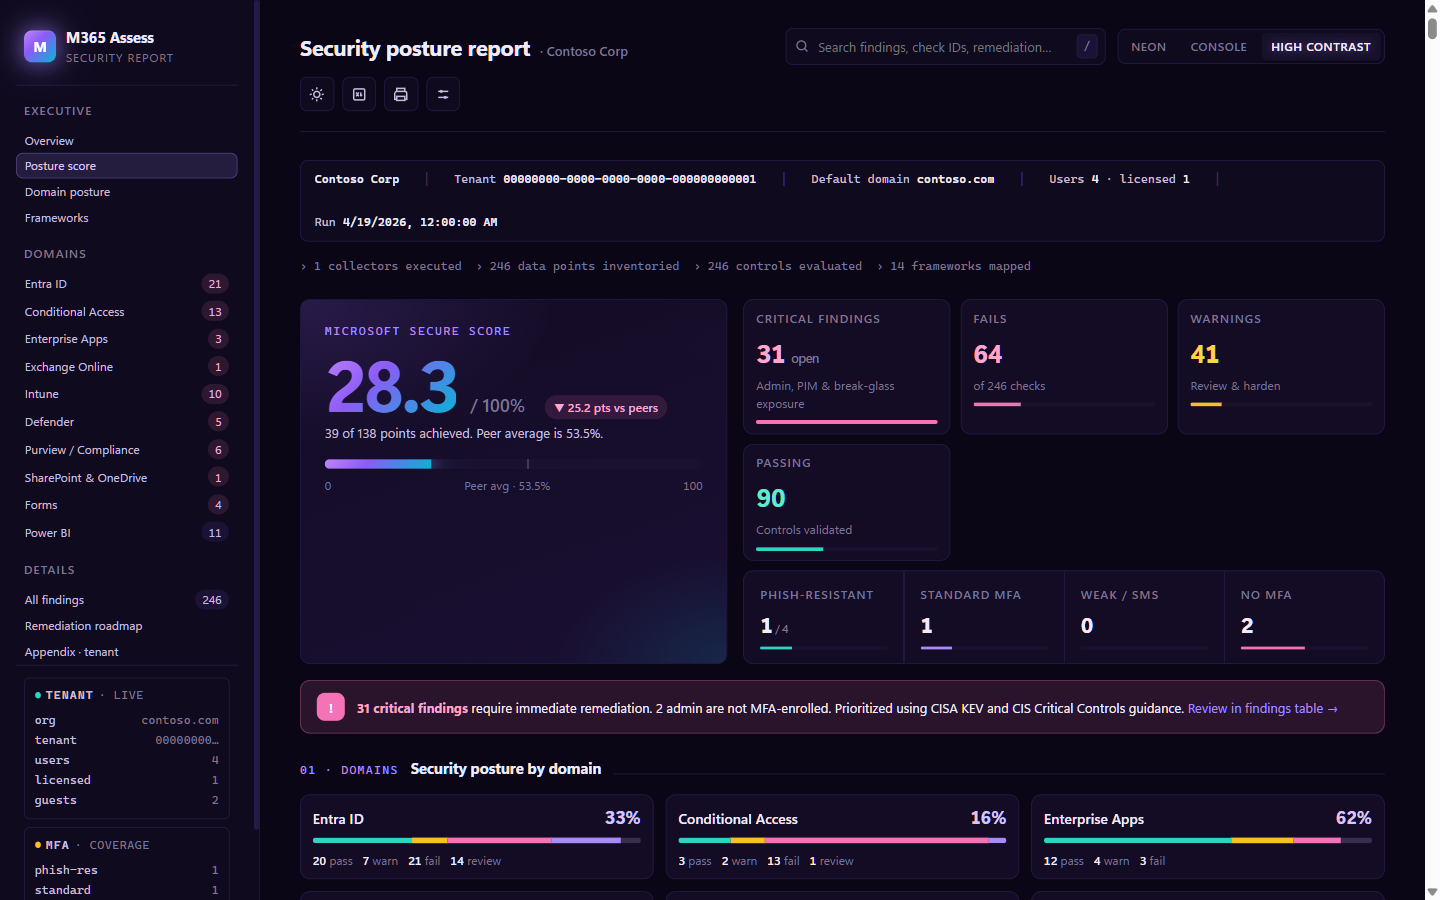
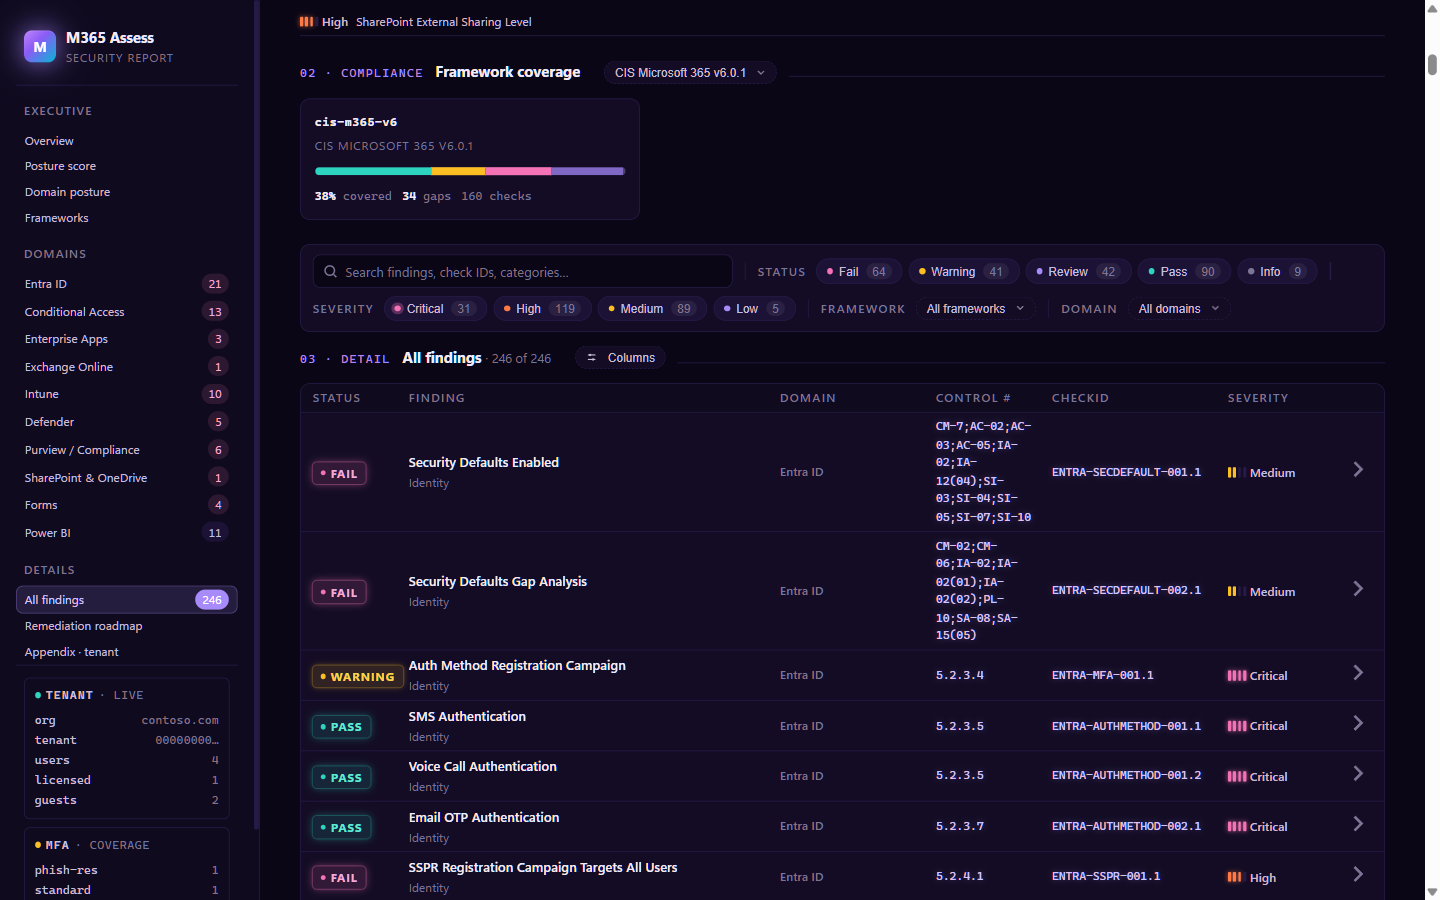
Consulte docs/sample-report/_Example-Report.html para um exemplo completo de relatório com PII removida, e o Guia do usuário do relatório para o passo a passo interativo.
Tratamento de saída sensível: os arquivos de avaliação contêm UPNs, metadados de caixa de correio, atribuições de função de administrador e corpos de políticas - trate-os como confidenciais. Consulte
docs/reference/DATA-HANDLING.md.
Consulte o Changelog para o histórico completo de versões e notas de versão.
