
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-57517-CWP — Cenário de vulnerabilidade do Control Web Panel (CWP) relacionado ao CVE-2026-57517 | Kitploit

Ferramentas/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

Cenário de vulnerabilidade do Control Web Panel (CWP) relacionado ao CVE-2026-57517

Ver Repositório
50há 4 mesesAinda não revisado
Site
Compartilhar

CVE-2026-57517 CWP Exploit

Este repositório contém uma ferramenta de prova de conceito baseada em Go para testar um cenário de vulnerabilidade conhecido do Control Web Panel (CWP) relacionado ao CVE-2026-57517. A implementação visa um caminho de injeção SQL cega e inclui implantação opcional de webshell e fluxo de execução de comandos para fins autorizados de avaliação de segurança.

Visão Geral

O projeto foi desenvolvido para ajudar pesquisadores de segurança e testadores autorizados a:

  • detectar possível exposição do CWP
  • testar um host alvo vulnerável em um ambiente controlado
  • implantar um webshell temporário quando a condição estiver presente
  • executar comandos e coletar a saída
  • gerar relatórios de texto em tempo real e relatórios JSON

Estrutura do Projeto

  • exploit_cwp.go - implementação principal em Go
  • go.mod - definição do módulo e versão do Go
  • README.md - documentação do projeto

Requisitos

  • Go 1.22 ou mais recente
  • Acesso de rede ao host alvo
  • Autorização válida para testar o sistema alvo

Compilando o Projeto

A partir da raiz do repositório, execute:

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

Isso produzirá um binário executável chamado exploit_cwp.
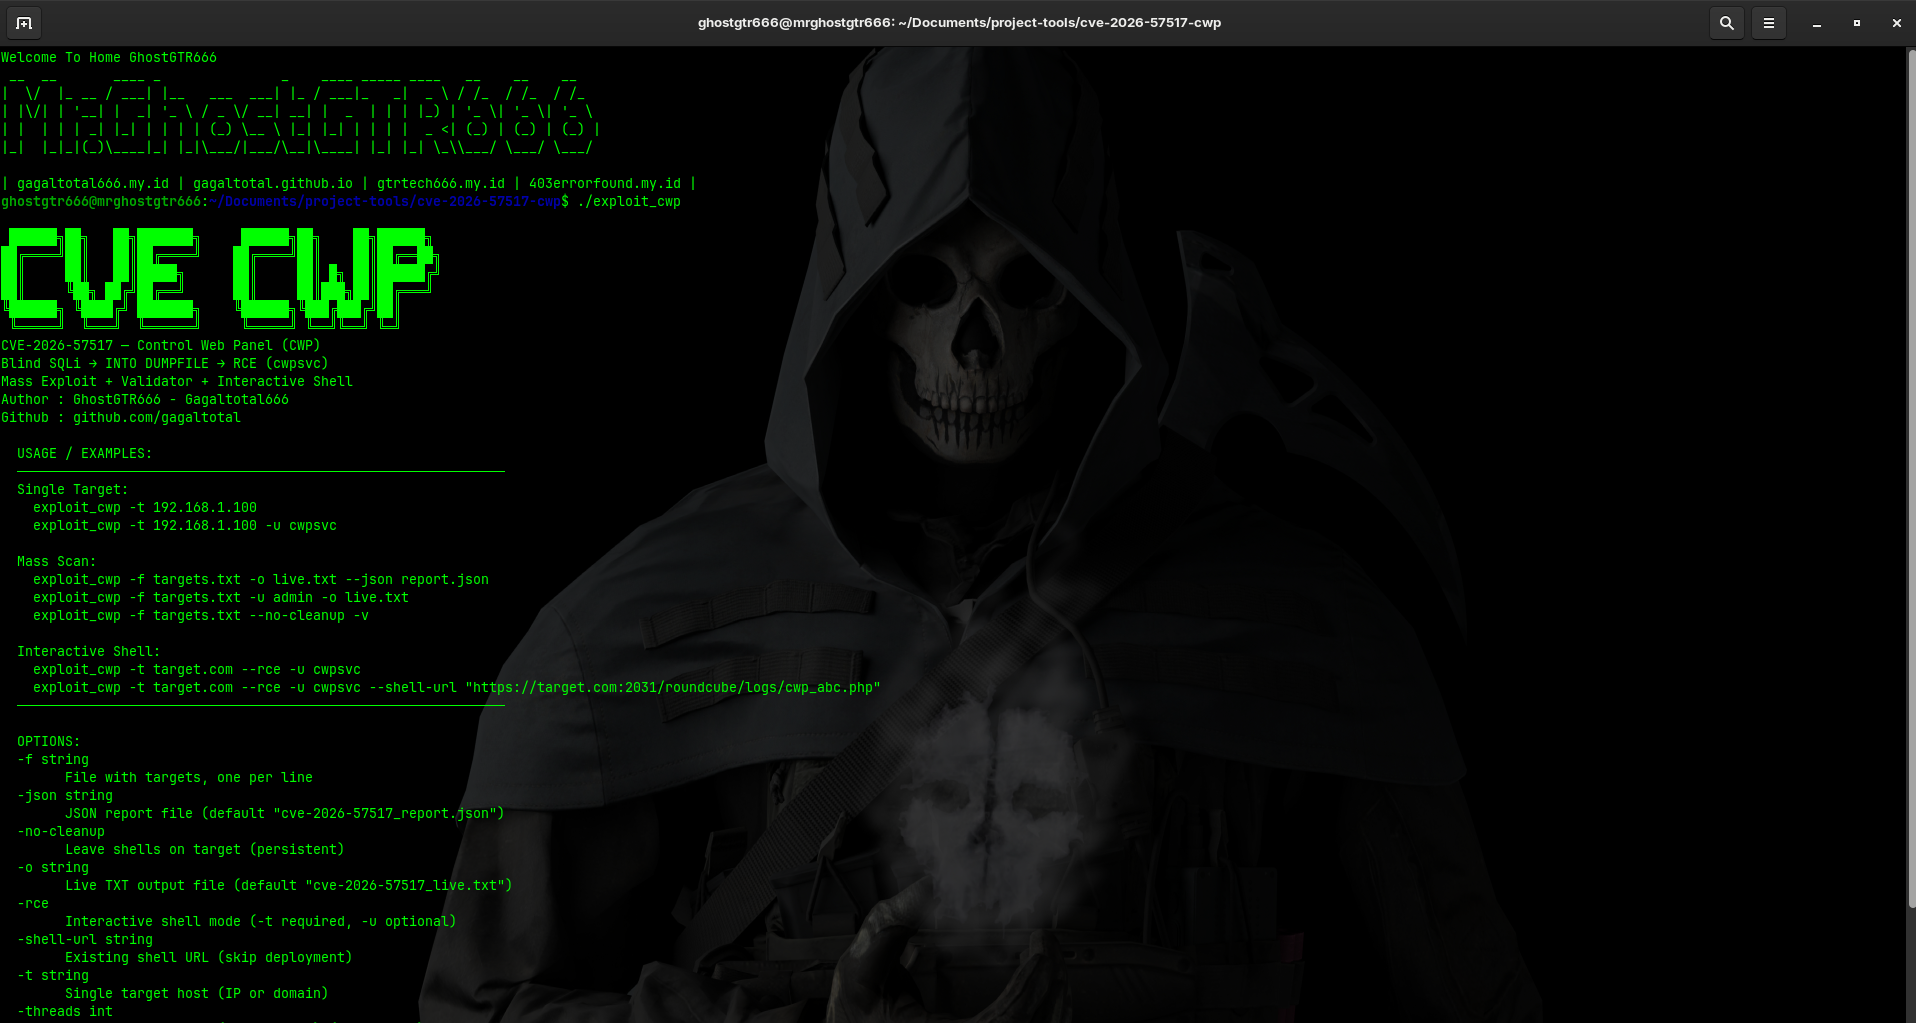
Uso

Screen Capture

Alvo Único

./exploit_cwp -t target.example.com

Múltiplos Alvos a partir de um Arquivo

./exploit_cwp -f targets.txt -o live.txt --json report.json

Modo de Shell Interativo

./exploit_cwp -t target.example.com --rce -u cwpsvc

Opções Comuns

  • -t : host alvo único ou endereço IP
  • -f : arquivo contendo alvos, um por linha
  • -u : nome de usuário conhecido para usar em vez de enumeração automática
  • -threads : número de workers concorrentes
  • -timeout : tempo limite HTTP em segundos
  • -no-cleanup : deixar o shell implantado no alvo
  • -rce : ativar o modo de shell interativo
  • -shell-url : usar uma URL de shell existente diretamente
  • -v : ativar a saída verbosa
  • -o : caminho para o relatório de texto em tempo real
  • --json : caminho para o relatório JSON

Arquivos de Saída

A ferramenta pode gerar:

  • um relatório de texto em tempo real para revisão rápida
  • um relatório JSON estruturado para automação ou análise posterior

Aviso de Segurança

Esta ferramenta destina-se exclusivamente a testes de segurança e pesquisas autorizados. Utilize-a apenas em sistemas que você tenha permissão explícita para avaliar. Os mantenedores não endossam nem apoiam acesso não autorizado ou qualquer atividade ilegal.

Aviso Legal

O código neste repositório é fornecido para fins educacionais e de segurança defensiva. O uso indevido deste software pode violar leis e regulamentos aplicáveis.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




