 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Scanner e patcher automatizado baseado em SSH para vulnerabilidades LPE do kernel Linux CVE-2026-43284 e CVE-2026-43500, com descoberta de múltiplos hosts, detecção de escalonamento de privilégios e mitigação por bloqueio de módulos.

Aviso: Esta ferramenta foi projetada exclusivamente para auditorias de segurança interna legítimas. O uso sem autorização em sistemas que não são seus é uma violação. Desenvolvido por Gagaltotal666 - GhostGTR666.
Esta ferramenta identifica e mitiga duas vulnerabilidades de Escalação de Privilégio Local (LPE) no kernel Linux:
f4c50a4034e6 de 2026-05-05)/etc/modprobe.d/| Recurso | Descrição |
|---|---|
| Scanner Multi-Host | Escaneia sub-redes inteiras (CIDR) ou listas de IPs específicos em paralelo |
| Descoberta TCP Ping | Detecção automática de hosts ativos antes do SSH (pode ser ignorada com --skip-discovery) |
| Auditoria Profunda | Análise da versão do kernel, status dos módulos, patch upstream, nível de privilégio |
| Avaliação de Vulnerabilidades | Classificação automática de status: VULNERABLE, MITIGATED, LIKELY_PATCHED, POSSIBLY_SAFE, MODULE_NOT_LOADED |
| Mitigação Automatizada | Blacklist de módulos, unload e flush do page-cache com um único --patch |
| Injeção de Sudo Zero-Touch | Injeção automática de senha via sudo -S — sem necessidade de configurar NOPASSWD |
| Detecção Inteligente de Autenticação | Detecção automática de escalada de privilégio (root, sudo NOPASSWD, sudo com senha) |
| Validação de CLI | Pré-verificação de erros de digitação, validação de arquivos de chave SSH (evita known_hosts falsos) |
| Execução Paralela | Pool de threads para escaneamento e operações SSH (padrão de 20 workers) |
| Relatório JSON | Exportação de resultados completos da auditoria em formato JSON |
| Saída Formatada | Saída colorida + resumo PrettyTable (fallback automático se a biblioteca não existir) |
| Tratamento de Sinais | Desligamento gracioso via SIGINT/SIGTERM |
Python 3.8 ou superior
Bibliotecas: paramiko, colorama, prettytable
python3 -m venv .venv
source .venv/bin/activate
# Clonar repositório
git clone https://github.com/gagaltotal/dirtyfrag-scanner.git
cd dirtyfrag-scanner

# Instalar dependências
pip install -r requirements.txt
# ou
pip install paramiko colorama prettytable
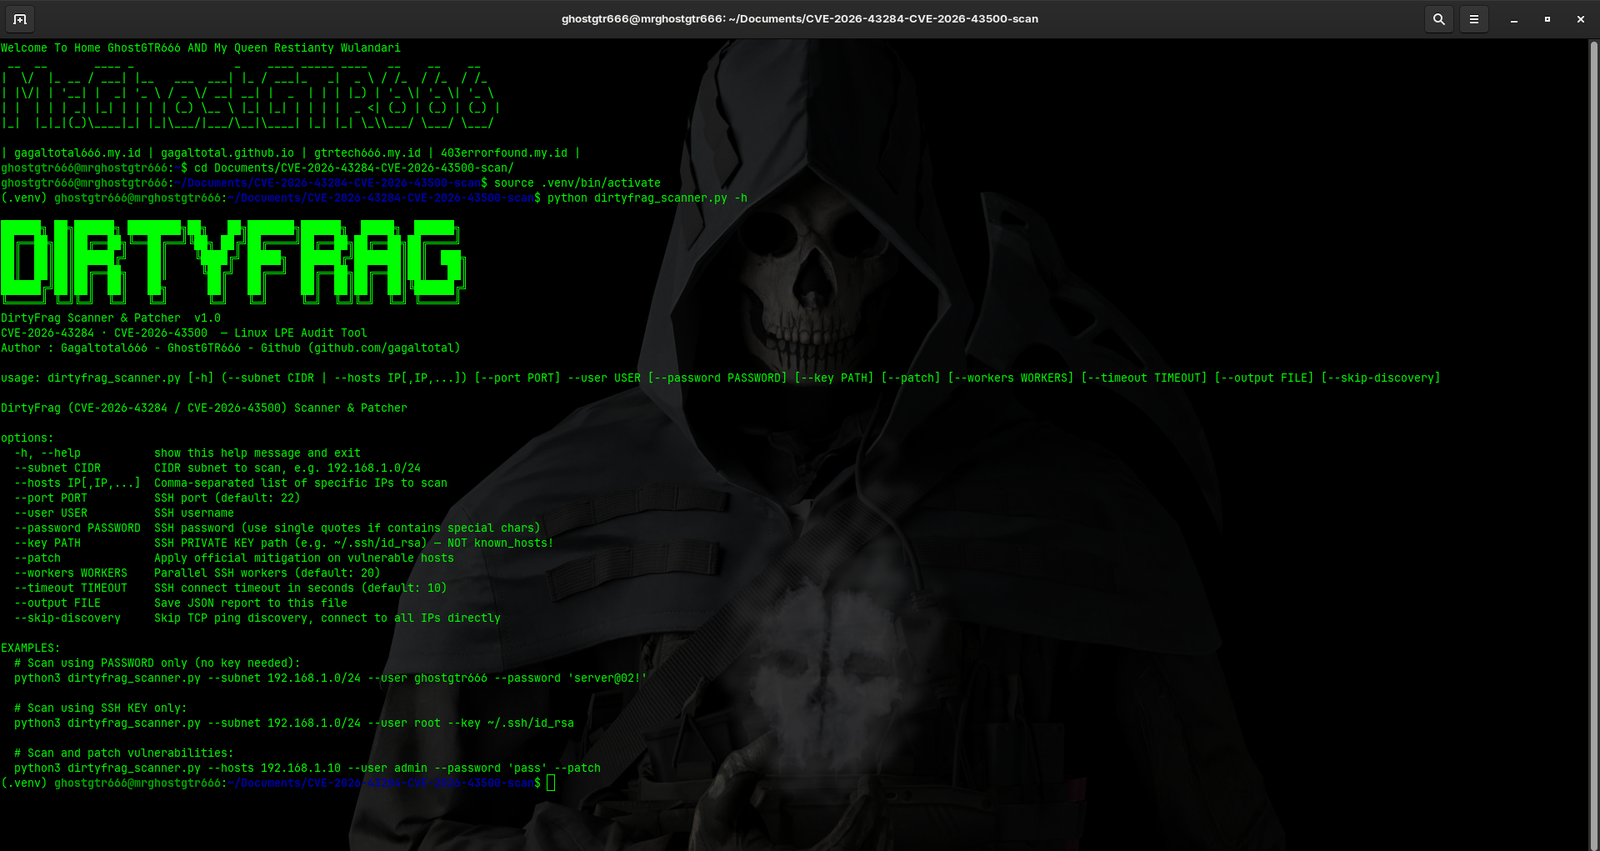
Detecta vulnerabilidades sem alterar nada no servidor de destino.
# Usando Senha
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!'

# Usando Chave SSH
python3 dirtyfrag_scanner.py --subnet 10.134.205.0/24 --user root --key ~/.ssh/id_rsa

# Usando ambos (fallback de senha se a chave falhar)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user admin --password 'pass' --key ~/.ssh/id_rsa

# Escanear IPs Específicos (sem discovery)
python3 dirtyfrag_scanner.py --hosts 192.168.1.10,192.168.1.20 --user admin --password 'pass'
Executa a auditoria e aplica imediatamente a mitigação nos servidores vulneráveis.
# Patch usando Senha (INJEÇÃO AUTOMÁTICA DE SUDO, SEM PRECISAR DE NOPASSWD)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!' --patch

# Patch usando Login Root
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --patch

# Patch com workers personalizados (escaneamento mais rápido)
python3 dirtyfrag_scanner.py --subnet 192.168.0.0/16 --user admin --password 'pass' --patch --workers 50
--subnet CIDR              Escanear sub-rede CIDR (ex.: 192.168.1.0/24)
--hosts IP[,IP,...]       Escanear IPs específicos (separados por vírgula, sem espaços)
--user USERNAME            Nome de usuário SSH (obrigatório)
--password PASSWORD        Senha SSH (use aspas se houver caracteres especiais)
--key PATH                 Caminho para a chave privada SSH (ex.: ~/.ssh/id_rsa, não known_hosts!)
--port PORT                Porta SSH personalizada (padrão: 22)
--timeout SECONDS          Timeout de conexão SSH (padrão: 10, máximo: 300)
--skip-discovery          Ignorar descoberta TCP ping, conectar SSH diretamente a todos os IPs
--workers NUM              Número de workers SSH paralelos (padrão: 20, mínimo: 1, máximo: 100)
--patch                    Aplicar mitigação em hosts vulneráveis
--output FILE              Salvar resultados da auditoria em arquivo JSON
Esta ferramenta foi projetada para funcionar em diversos ambientes de servidor SSH sem precisar modificar o sudoers:
Root Direto (recomendado)
--user root --key ~/.ssh/id_rsa --patch
Sudo NOPASSWD
--user ubuntu --key ~/.ssh/id_rsa --patch
/etc/sudoers já configurado com NOPASSWDsudo -nSudo com Injeção de Senha (Zero-Touch) ⭐
--user ubuntu --password 'mypass' --patch
/etc/sudoers padrão: ALL=(ALL) ALLsudo -S -p ''Híbrido (Chave + Senha)
--user ubuntu --key ~/.ssh/id_rsa --password 'mypass' --patch
Quando a flag --patch é usada, a ferramenta executa as seguintes etapas em sequência:






