
 gabrielftanaka/cve-2026-82221-poc
PoC para Cross-Site Scripting (XSS) Refletido Não Autenticado no Plugin RegistrationMagic para WordPress

Este repositório contém uma Prova de Conceito (PoC) para CVE-2026-82221, uma vulnerabilidade de Cross-Site Scripting (XSS) Refletido não autenticado descoberta no plugin RegistrationMagic para WordPress.
A vulnerabilidade afeta o parâmetro activetab na página de submissões do RegistrationMagic.
Um atacante pode criar uma URL maliciosa contendo JavaScript e enviá-la a uma vítima que tenha acesso a uma submissão do RegistrationMagic. Quando a vítima abre a URL criada, o JavaScript controlado pelo atacante é executado no contexto do site WordPress vulnerável.
Um aspecto relevante da vulnerabilidade é que um atacante pode ser capaz de criar a submissão necessária em nome da vítima se um formulário RegistrationMagic publicamente acessível permitir que endereços de e-mail arbitrários sejam submetidos.
Este repositório é fornecido apenas para fins educacionais e de pesquisa em segurança.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-82221 |
| Produto | RegistrationMagic |
| Fornecedor | Metagauss |
| Plataforma | WordPress |
| Tipo de Vulnerabilidade | Cross-Site Scripting (XSS) Refletido |
| Autenticação Necessária | Nenhuma autenticação necessária para injetar o payload |
| Versões Afetadas | RegistrationMagic <= 6.0.9.8 |
| Versão Corrigida | RegistrationMagic 6.0.9.9 |
| CVSS | 7.1 (Alta) |
| Pesquisador | Gabriel Tanaka |
Para uma exploração bem-sucedida, a vítima deve ter uma submissão do RegistrationMagic que possa ser acessada através da funcionalidade /submissions/.
Essa condição pode ocorrer em dois cenários:
A vítima enviou anteriormente um formulário do RegistrationMagic e já possui uma submissão acessível.
Um formulário público do RegistrationMagic permite que um atacante envie um formulário usando o endereço de e-mail da vítima, criando efetivamente uma submissão associada a essa vítima.
Uma vez que esse pré-requisito seja satisfeito, o atacante pode enviar à vítima uma URL especialmente criada contendo o payload XSS.
O parâmetro vulnerável é:
activetab
Exemplo de endpoint vulnerável:
https://target.example/submissions/?activetab=PAYLOAD
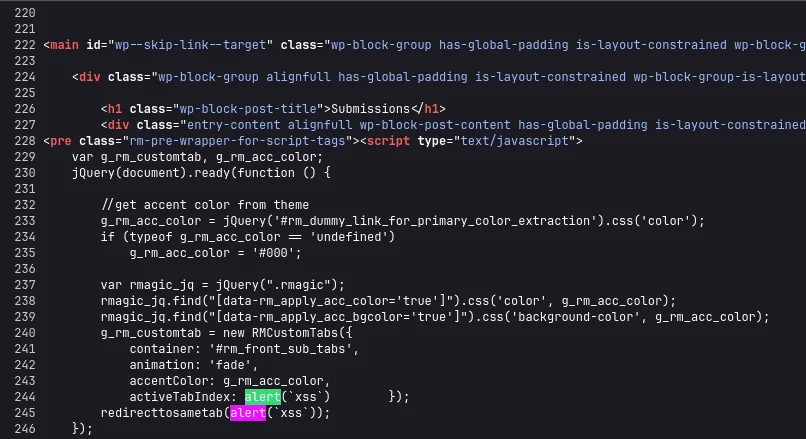
A entrada controlada pelo usuário fornecida através de activetab é refletida na página sem sanitização/escape de saída suficiente, permitindo a execução de JavaScript.
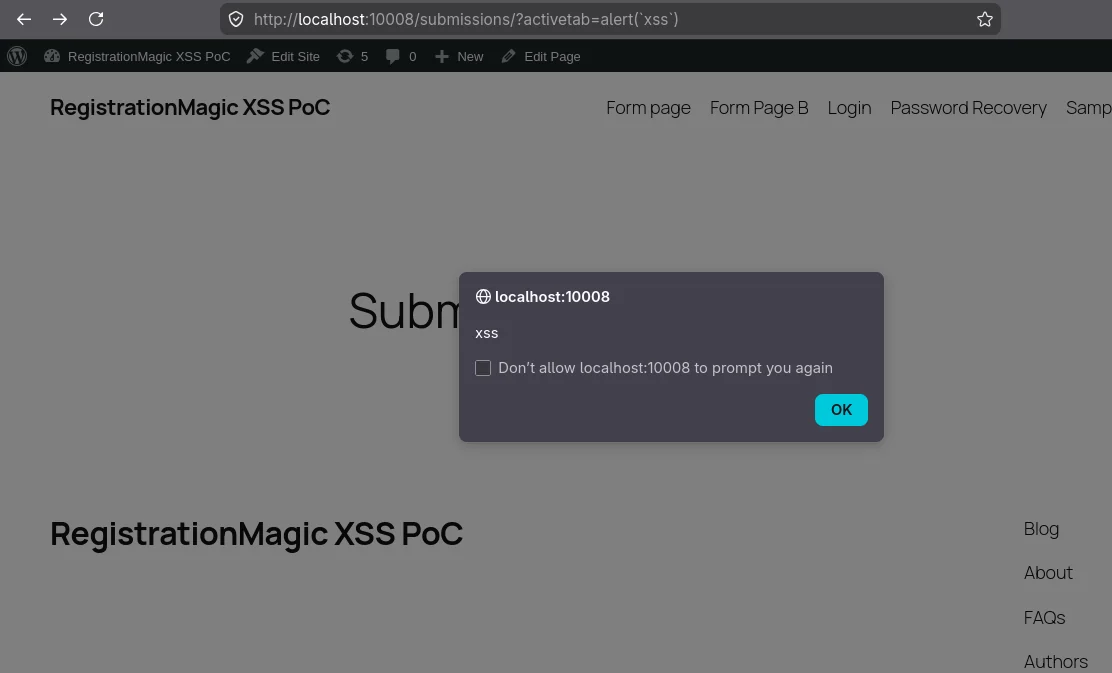
Um payload simples pode ser usado para demonstrar a execução arbitrária de JavaScript:
https://target.example/submissions/?activetab=alert(`xss`)
https://target.example/submissions/?activetab=alert(document.cookie)
Registro CVE
https://www.cve.org/CVERecord?id=CVE-2026-82221
Banco de Dados de Vulnerabilidades Patchstack
https://patchstack.com/database/wordpress/plugin/custom-registration-form-builder-with-submission-manager/vulnerability/wordpress-registrationmagic-plugin-6-0-9-8-cross-site-scripting-xss-vulnerability?_s_id=cve
Banco de Dados de Advisories do GitHub
https://github.com/advisories/GHSA-gfh3-73rq-r627
RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/
Changelog do RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/#developers






