

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Auto-Elevate — Escalar de uma conta de Administrador de baixa integridade para NT AUTHORITY\SYSTEM sem um exploit LPE, combinando um bypass de UAC via COM e Impersonação de Token. | Kitploit
Ferramentas/GitHubGitHub/fullshade/auto-elevate
Escalada de PrivilégiosExploraçãoTestes de PenetraçãoRed Teaming
GitHubfullshade/auto-elevate

Auto-Elevate

Escalar de uma conta de Administrador de baixa integridade para NT AUTHORITY\SYSTEM sem um exploit LPE, combinando um bypass de UAC via COM e Impersonação de Token.

Ver Repositório
1617932há 4 anosRevisado pelo Kitploit
Compartilhar

Auto-Elevate

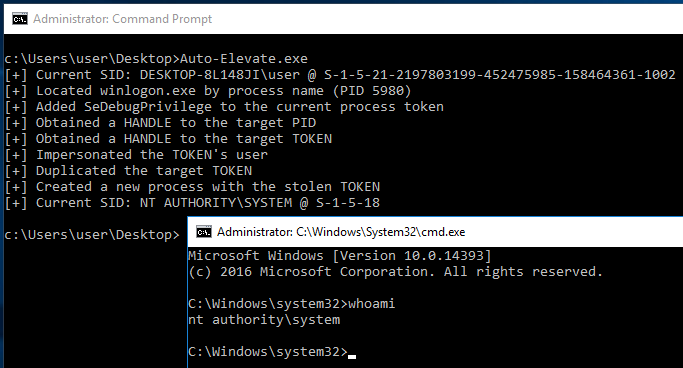
Esta ferramenta demonstra o poder de contornos de UAC e funcionalidades integradas do Windows. Este utilitário localiza automaticamente o winlogon.exe, rouba e impersona seu TOKEN de processo e cria um novo processo em nível de SYSTEM com o token roubado. Combinado com o método de bypass de UAC #41 (bypass de UAC ICMLuaUtil) do utilitário UACME de hfiref0x, este utilitário pode auto-elevar uma conta Administrativa com privilégios baixos para NT AUTHORITY\SYSTEM.


A imagem a seguir demonstra o uso do UACME combinado com o Auto-Elevate para ir de uma conta Administrador com privilégios baixos para NT AUTHORITY\SYSTEM no Windows 10 21H1.

image

A imagem a seguir demonstra a escalada de uma conta Administrador com privilégios altos para SYSTEM sem um bypass de UAC
image

Explicação Técnica

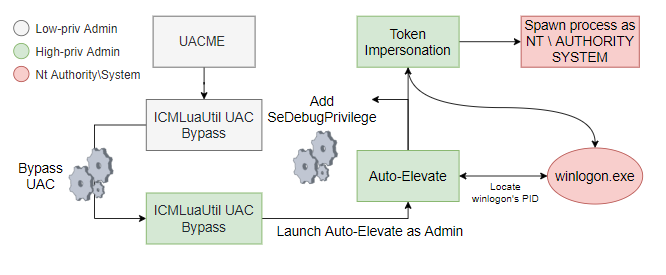
Os seguintes passos são executados pelo Auto-Elevate para escalar de um Administrador com privilégios baixos para SYSTEM:

image

Auto-Elevate

  1. O processo winlogon.exe é localizado enumerando os processos em execução do sistema com CreateToolhelp32Snapshot, Process32First e Process32Next
  2. SeDebugPrivilege é habilitado para o processo atual por meio de uma chamada a AdjustTokenPrivileges, pois é necessário para abrir um HANDLE para winlogon.exe
  3. Um identificador para o processo winlogon.exe é aberto chamando OpenProcess; para esta chamada é usado PROCESS_ALL_ACCESS (embora seja excessivo)
  4. Um identificador para o token de processo do winlogon é recuperado chamando OpenProcessToken combinado com o identificador de processo obtido anteriormente
  5. O usuário (SYSTEM) do winlogon é impersonado chamando ImpersonateLoggedOnUser
  6. O identificador de token impersonado é duplicado chamando DuplicateTokenEx com SecurityImpersonation, criando um token duplicado que podemos usar
  7. Usando o token duplicado e impersonado, uma nova instância do CMD é criada chamando CreateProcessWithTokenW

A Fazer

  • Implementar uma versão autônoma do método 41 do UACME (ou similar) para automatizar ainda mais o processo

Mapeamento MITRE ATT&CK

  • Manipulação de Token: T1134
  • Manipulação de Token de Acesso: Impersonação/Roubo de Token: T1134.001
  • Manipulação de Token de Acesso: Criar Processo com Token: T1134.002
  • Manipulação de Token de Acesso: Criar e Impersonar Token: T1134.003
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





