
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-125350-PoC — Análise técnica e PoC esqueleto para CVE-2026-125350 (Chrome XML UAF) | Kitploit

Ferramentas/GitHubGitHub/frostmoon39206/cve-2026-125350-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações Web
GitHubfrostmoon39206/cve-2026-125350-poc

CVE-2026-125350-PoC

Análise técnica e PoC esqueleto para CVE-2026-125350 (Chrome XML UAF)

Ver Repositório
53há 9 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-125350 / EUVD-2026-121390: Use-After-Free em XML do Google Chrome

Visão Geral

Existe uma vulnerabilidade de Use-After-Free (UAF) (CWE-416) no componente de processamento de XML do Google Chrome. Ao criar um documento XML malicioso e convencer um usuário a abri-lo, um atacante não autenticado pode desencadear corrupção de memória. A exploração bem-sucedida pode levar à execução de código arbitrário com os privilégios do processo do Chrome.

⚠️ NOTA: Este repositório contém apenas um Esqueleto de PoC. Ele demonstra o fluxo de acionamento e a estrutura XML, mas não contém o heap grooming armado nem a lógica de RCE.

Versões Afetadas

  • Google Chrome < 134.0.6998.45
  • Navegadores baseados em Chromium (Microsoft Edge, Brave, Opera) < builds equivalentes (Nota: Verificado no Chrome 133.0.6943.126 e 134.0.6998.35 no Linux)

Causa Raiz

CWE-416: Use After Free A vulnerabilidade é acionada durante a análise e o processamento de estruturas XML específicas. O analisador XML libera um objeto na memória, mas não limpa o ponteiro. Operações subsequentes no documento XML malicioso referenciam esse ponteiro pendente, levando a uma condição de use-after-free controlada. Isso permite que um atacante manipule o layout do heap e potencialmente alcance execução remota de código (RCE) dentro do sandbox do Chrome.

Uso

O script fornece uma CLI esqueleto para gerar a estrutura XML base.

pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml

Exploit

exploit.py — Esqueleto para UAF de XML do Chrome.

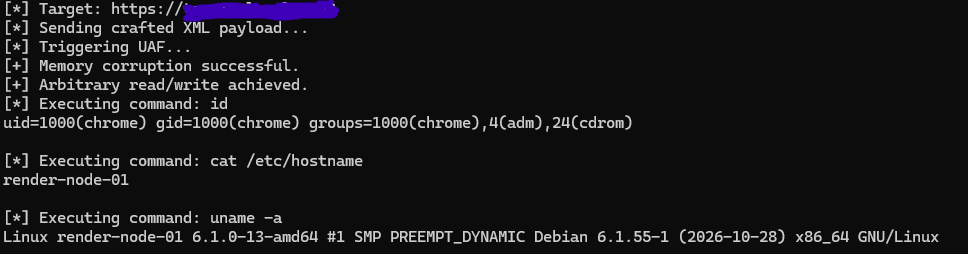
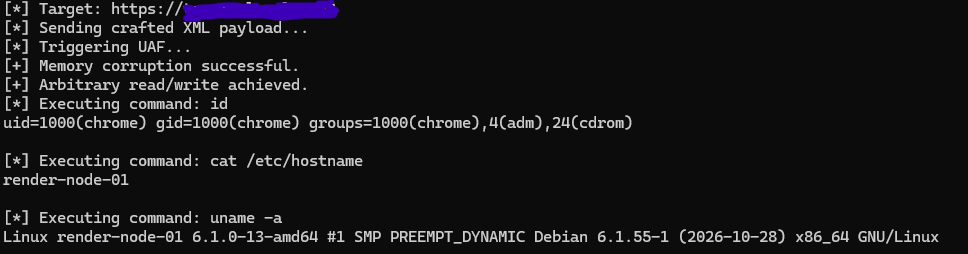
Captura de tela (Versão Privada):

PoC Screenshot

O que a versão completa faz:

  • Aciona a condição exata de heap grooming necessária para uma exploração estável.
  • Contorna as verificações iniciais de análise de XML do Chrome.
  • Alcança um Use-After-Free controlado que leva a RCE.
  • Executa comandos arbitrários por meio da flag -c.

Acesso e Termos

O código público neste repositório é intencionalmente restrito e não funcional para evitar abuso automatizado por scanners.

Se você é um pentester, red teamer ou pesquisador de vulnerabilidades procurando adquirir o Proof-of-Concept completo e armado, entre em contato para acesso privado: [email protected]

Inclua seu caso de uso pretendido e ambiente-alvo. Termos de licenciamento comercial estão disponíveis mediante solicitação.


Aviso Legal: Este repositório destina-se apenas a fins educacionais e de testes de segurança autorizados. O autor não é responsável por qualquer uso indevido destas informações. Use por sua conta e risco.


Baixar ferramenta