 ethicalhackingplayground/ssrf-king
Plugin SSRF para Burp que automatiza a detecção de SSRF em todas as requisições.


Plugin SSRF para burp que automatiza a detecção de SSRF em todas as requisições
alt text
Se você estiver enfrentando algum problema ou gostaria de um novo recurso que não está listado abaixo Por favor, crie uma nova issue abaixo neste formulário
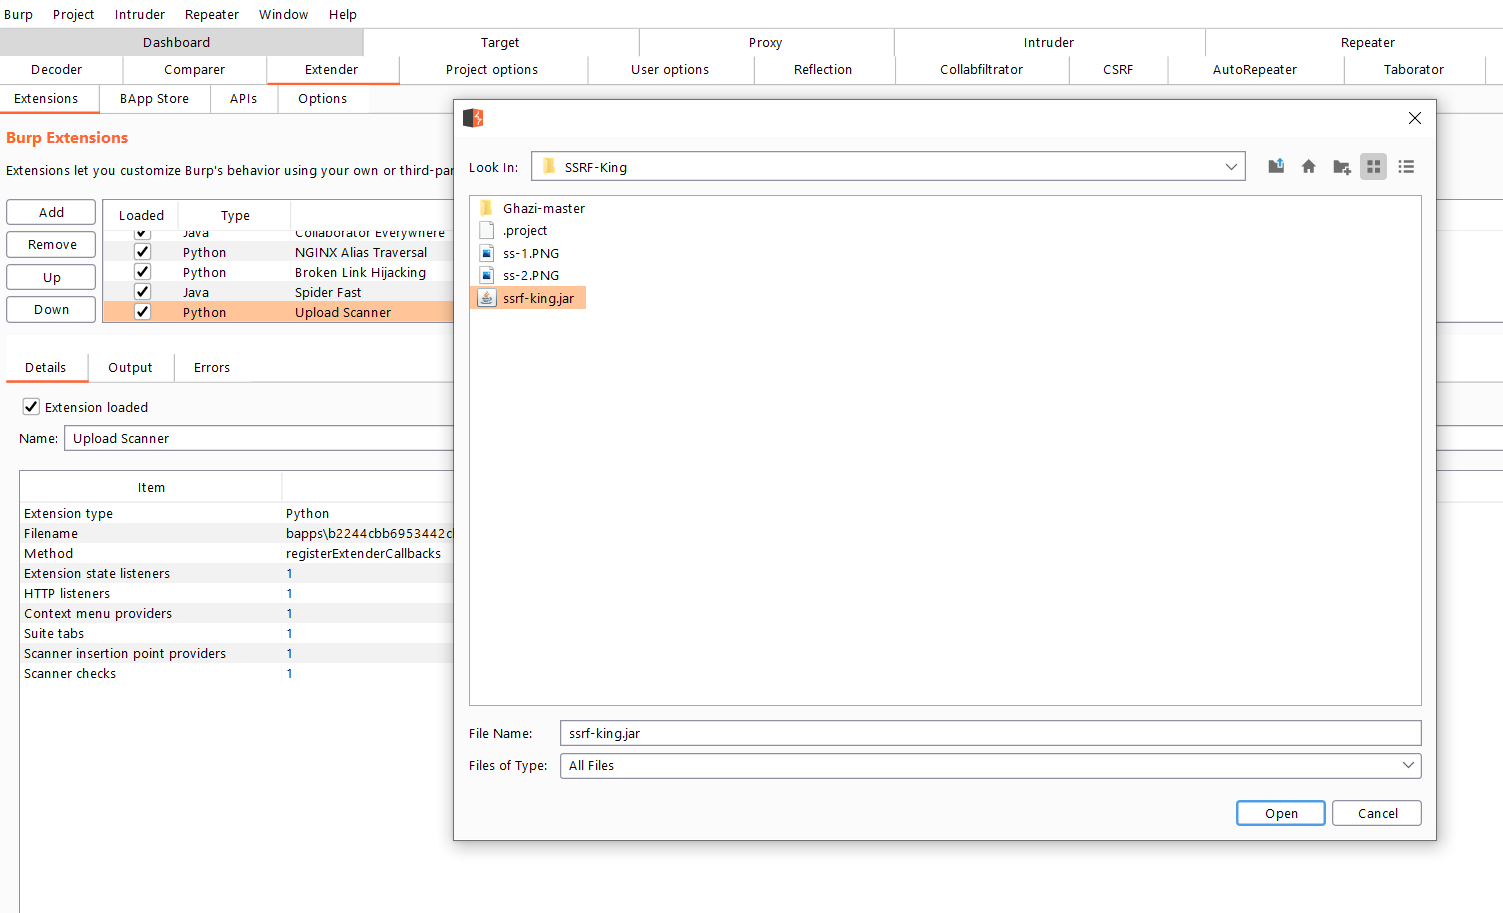
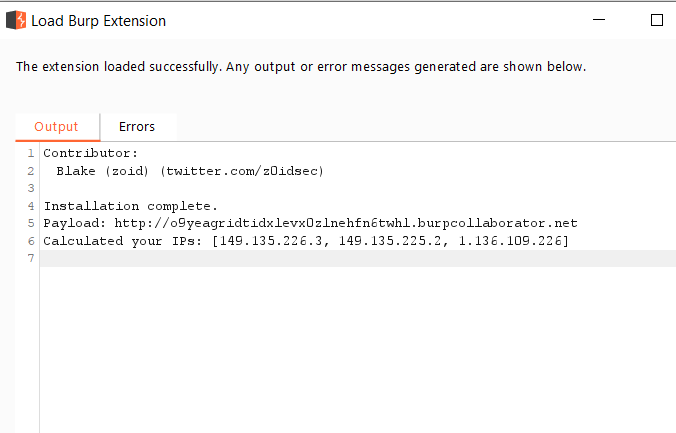
git clone https://github.com/ethicalhackingplayground/ssrf-kinggradle buildEle também realiza os seguintes testes com base nesta pesquisa:
Referência:
https://portswigger.net/research/cracking-the-lens-targeting-https-hidden-attack-surface
GET http://burpcollab/some/endpoint HTTP/1.1
Host: example.com
...
e
GET @burpcollab/some/endpoint HTTP/1.1
Host: example.com
...
e
GET /some/endpoint HTTP/1.1
Host: example.com:80@burpcollab
...
e
GET /some/endpoint HTTP/1.1
Host: burpcollab
...
e
GET /some/endpoint HTTP/1.1
Host: example.com
X-Forwarded-Host: burpcollab
...
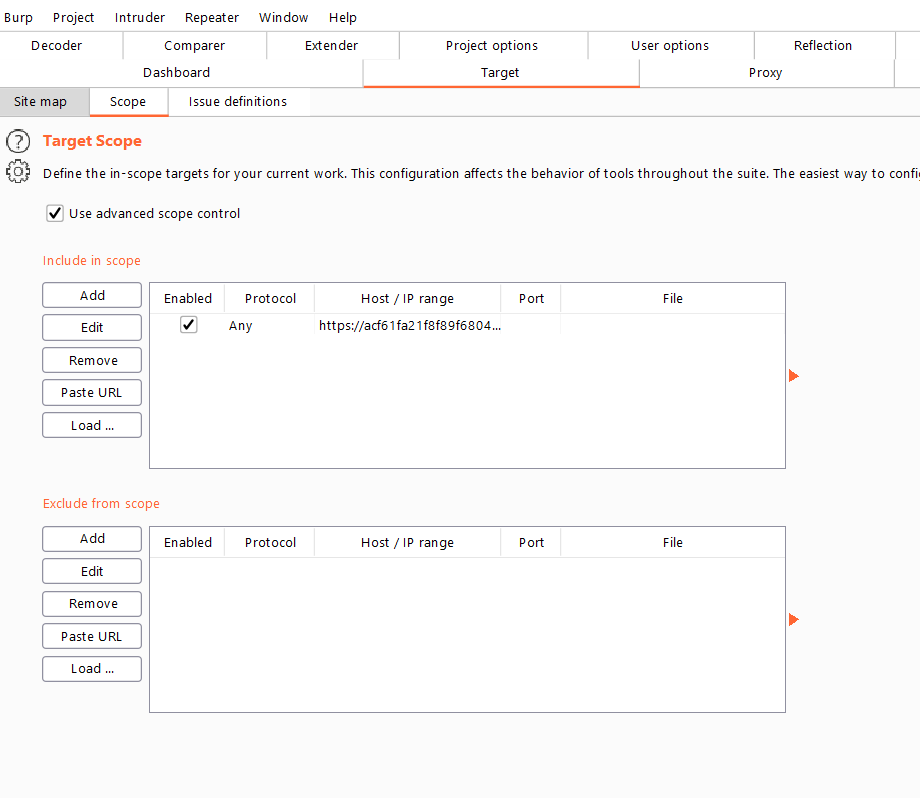
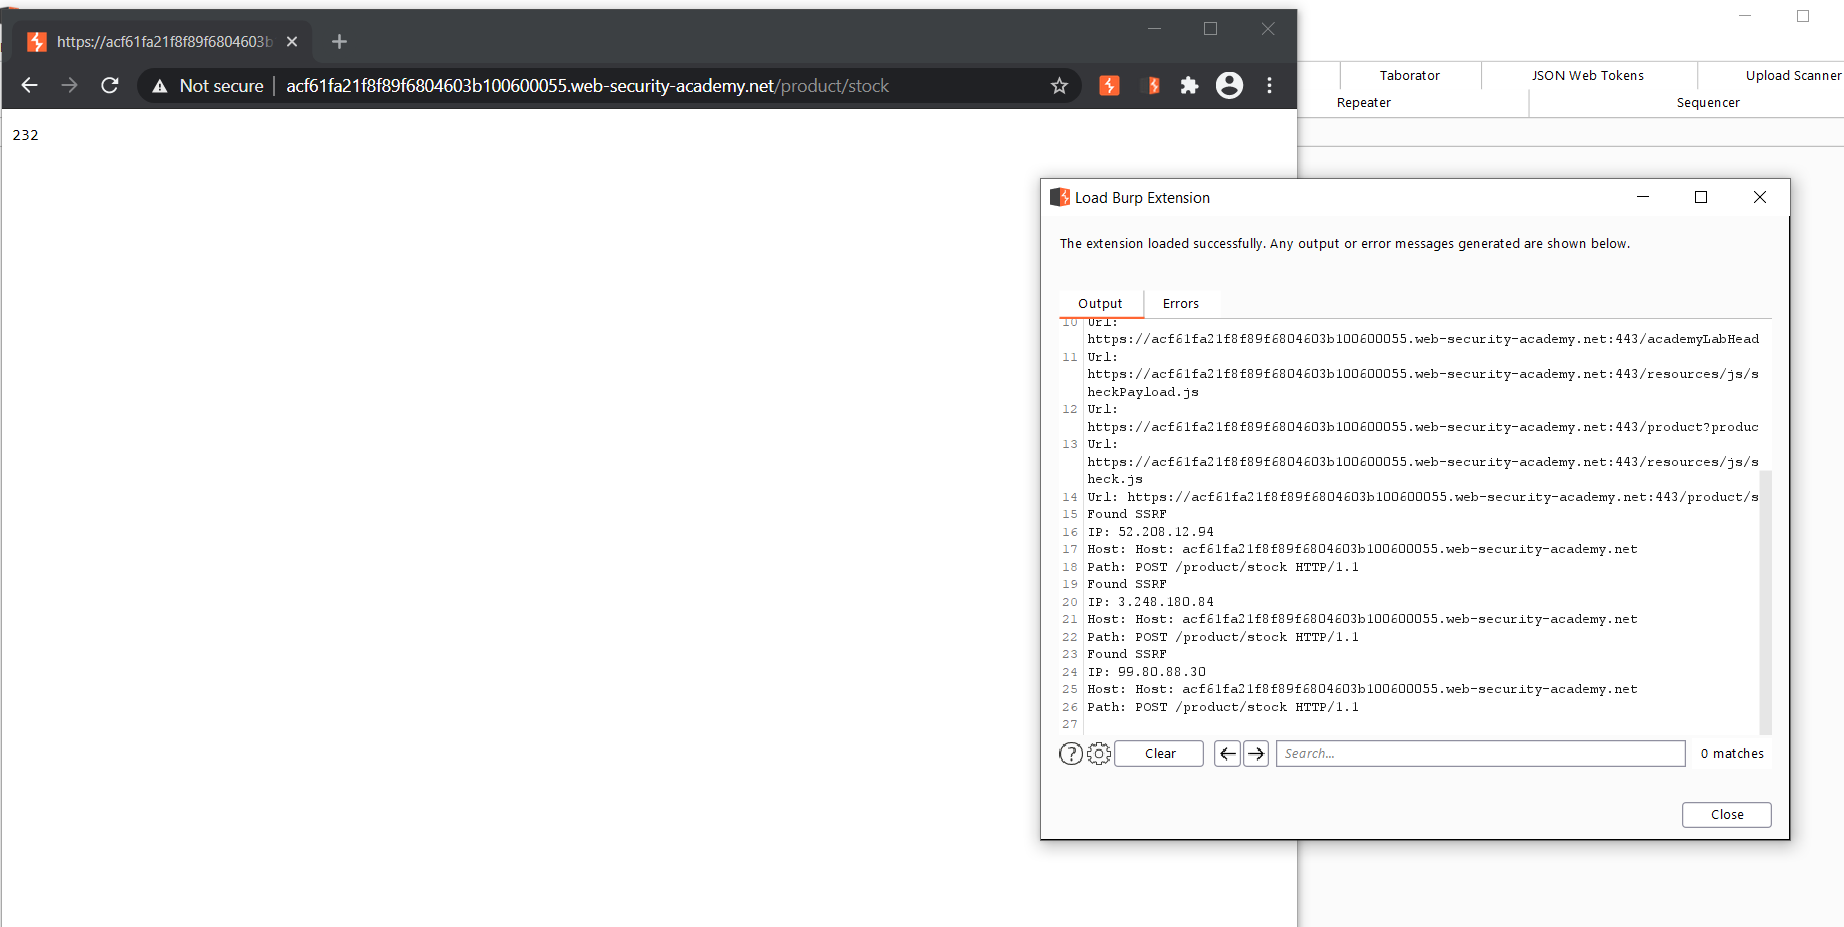
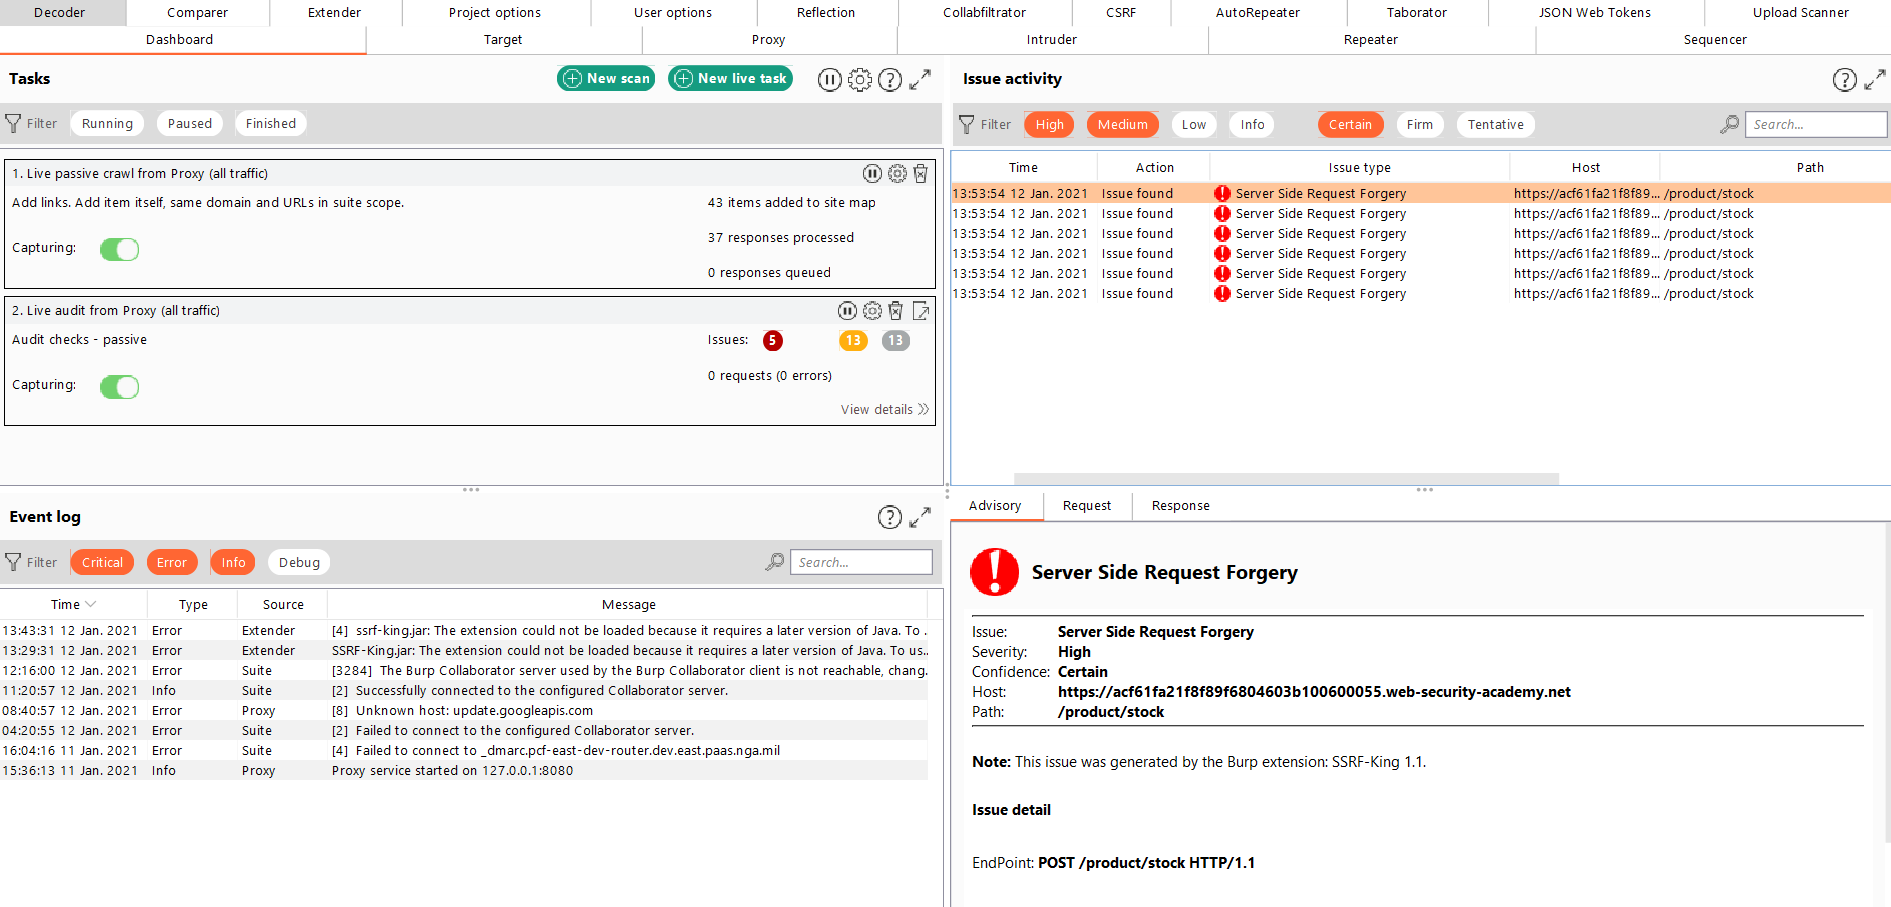
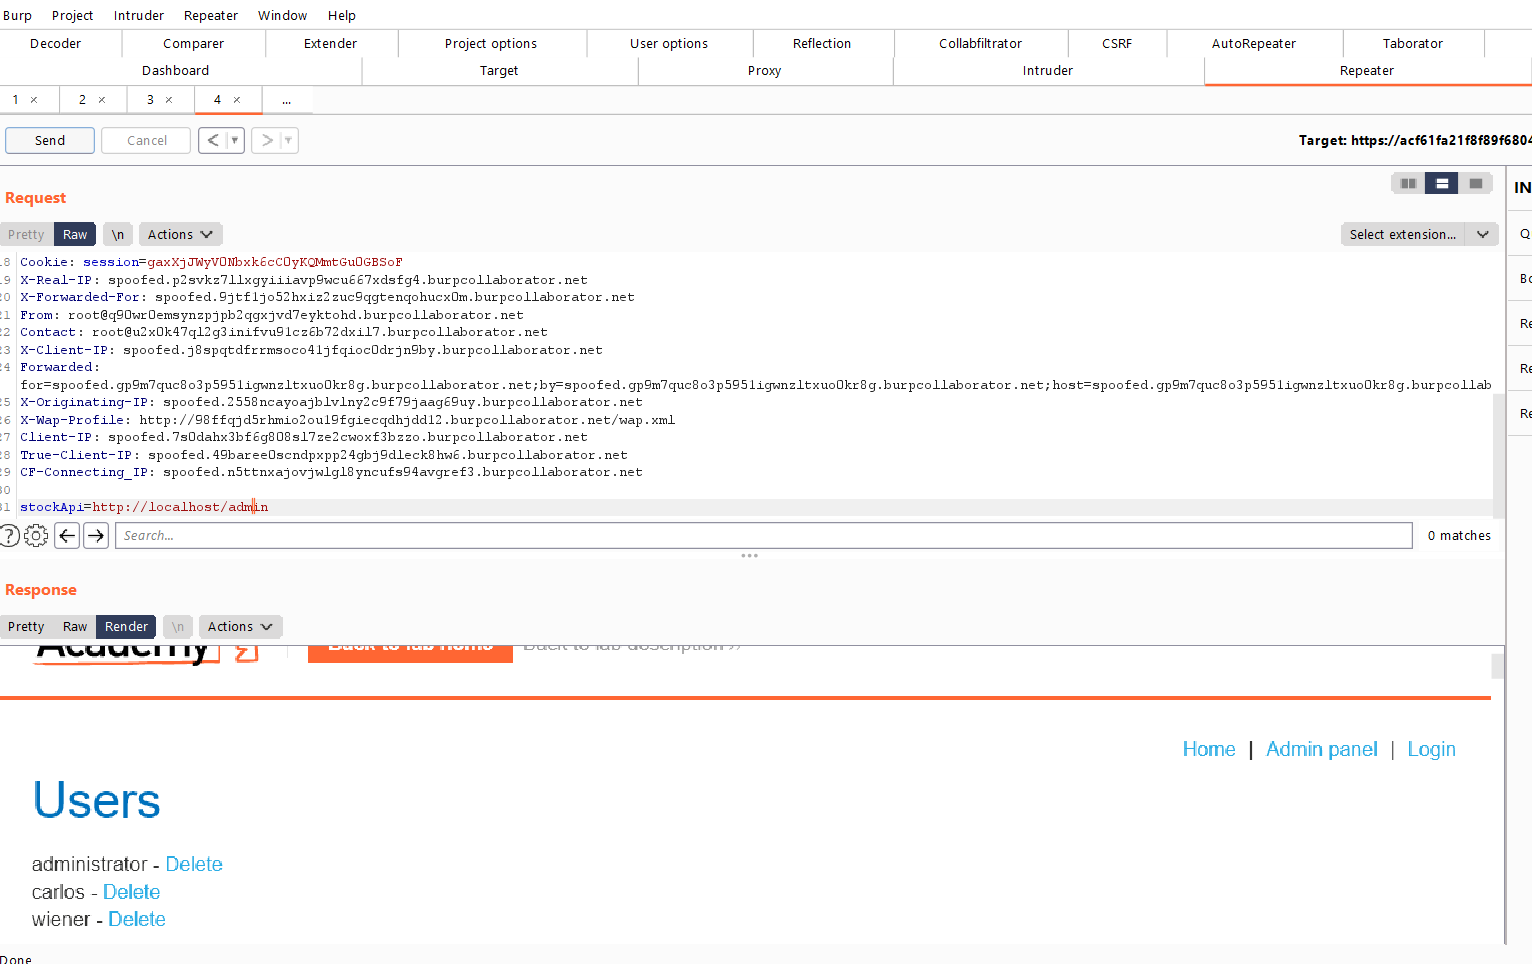
A partir daqui, você faria o fuzz do parâmetro para testar SSRF.
Se você receber um bounty, por favor, apoie comprando um café para mim