Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ethan-repo-lab4b6/cve-2022-36537
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubethan-repo-lab4b6/cve-2022-36537

CVE-2022-36537

Compartilhar

Exploit em Python para CVE-2022-36537, uma bypass de autenticação no ZK Framework que afeta o R1Soft Server Backup Manager, permitindo a recuperação de arquivos de contexto web como web.xml e configurações de segurança.

Ver Repositório
28há 1 anoAinda não revisado

CVE-2022-36537

Resumo

O R1Soft Server Backup Manager usa a estrutura ZK como estrutura principal. Sua segurança exige que todas as partes do projeto Web3 prestem mais atenção às vulnerabilidades de segurança de várias infraestruturas Web3 e as corrijam a tempo para evitar riscos potenciais de segurança e perdas de ativos digitais. Iremos descobrir a tempo, rastrear vários riscos de segurança na web3 e fornecer soluções de segurança líderes para garantir que a cadeia web3 e fora da cadeia estejam seguras.

Prefácio

ZK é a principal estrutura Java Web de código aberto para construção de aplicações Web empresariais. Com mais de 2.000.000 de downloads, o ZK capacita uma ampla variedade de empresas e instituições, desde pequenas até Fortune Global 500 em múltiplas indústrias.

O R1Soft Server Backup Manager (SBM) oferece aos provedores de serviços uma solução flexível e amigável para servidores que elimina as dificuldades de executar backups tradicionais. Os usuários podem executar backups a cada 15 minutos sem impactar o desempenho do servidor. Quase 1.800 provedores de serviços o utilizam para proteger 250.000 servidores.

Versões Afetadas

ZK Framework v9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 e 8.6.4.1.

ConnectWise Recover v2.9.7 e versões anteriores são afetadas.

R1Soft Server Backup Manager v6.16.3 e versões anteriores são afetadas.

Desvio de Autenticação do ZK Framework

unnamed ZK-5150

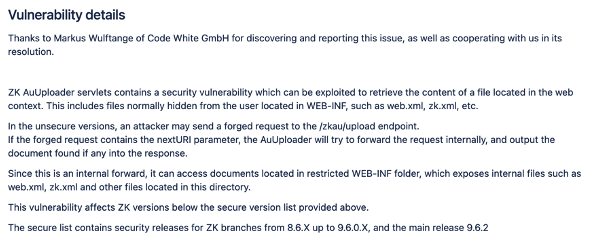
Pela descrição da vulnerabilidade, se a rota /zkau/upload contiver o parâmetro nextURI, o servlet ZK AuUploader encaminhará a solicitação de encaminhamento, o que pode contornar a autenticação de identidade e retornar os arquivos no contexto da web, como obter web.xml, página zk, applicationContext-security.xml informações de configuração, etc.

Instalação

Você precisa de python3, pip3, git.

git clone https://github.com/Malwareman007/CVE-2022-36537-EXPLOIT.git
cd CVE-2022-36537-EXPLOIT
pip3 install -r requirements.txt
python3 CVE-2022-36537.py

Shodan Dork

Shodan Dork

Mais Detalhes da Vulnerabilidade CVE-2022–36537

https://user-images.githubusercontent.com/86009160/206725395-9a42b6e9-5739-4119-b337-e95408a4e5f6.mp4

Agradecimentos Especiais a

Bearcat

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →