Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-32223-USBPrint-Exploit — Prova de conceito de exploit para CVE-2026-32223, um estouro de buffer baseado em heap no driver de impressão USB do Windows (usbprint.sys), que alcança escalonamento local de privilégios para SYSTEM por meio de emulação de dispositivo USB e manipulação de pool. | Kitploit
Ferramentas/GitHubGitHub/enki-kr/cve-2026-32223-usbprint-exploit
Escalada de PrivilégiosFrameworks de ExploraçãoExploraçãoSegurança de Hardware e IoTAprendizado e EducaçãoDesenvolvimento de PayloadsExploração de Binários
GitHub
Compartilhar
enki-kr/cve-2026-32223-usbprint-exploit

CVE-2026-32223-USBPrint-Exploit

Prova de conceito de exploit para CVE-2026-32223, um estouro de buffer baseado em heap no driver de impressão USB do Windows (usbprint.sys), que alcança escalonamento local de privilégios para SYSTEM por meio de emulação de dispositivo USB e manipulação de pool.

Ver Repositório
22236há 7 mesesRevisado pelo Kitploit

CVE-2026-32223: Plug me If you can : Explorando Drivers de Impressora USB no Windows

Estouro de buffer baseado em heap no Driver de Impressora USB do Windows (usbprint.sys) levando à Escalação de Privilégio Local (LPE)

Esta vulnerabilidade foi descoberta e reportada por ENKI WhiteHat.

Visão Geral

CVE-2026-32223 é uma vulnerabilidade de estouro de buffer baseado em heap no driver de impressora USB do Windows (usbprint.sys). A vulnerabilidade é causada pela validação inadequada dos descritores de string USB durante o processamento do IOCTL 0x220064 na função Make1284IdStringFromUsbStrings.

Quando um dispositivo de impressora USB especialmente criado é conectado e um programa em userland invoca o IOCTL vulnerável, o driver copia dados dos descritores de string MFG/MDL do dispositivo USB para um buffer de heap sem validar adequadamente a relação entre o tamanho dos dados de origem e o tamanho do buffer de destino, resultando em um estouro de heap NonPagedPoolNx.

A cadeia de exploração completa alcança a escalada de privilégio para SYSTEM através de:

  • Emulação de dispositivo USB com descritores malformados (via Linux Raw Gadget no Odroid C4)
  • Pool Feng Shui com spray de Named Pipe para controle do layout do heap
  • Técnica de Ghost Chunk para sobreposição de pool e vazamento de endereço do kernel
  • Primitivas de leitura/escrita arbitrárias via estruturas IRP forjadas
  • Modificação do LUID de SeDebugPrivilege para escalada de privilégio
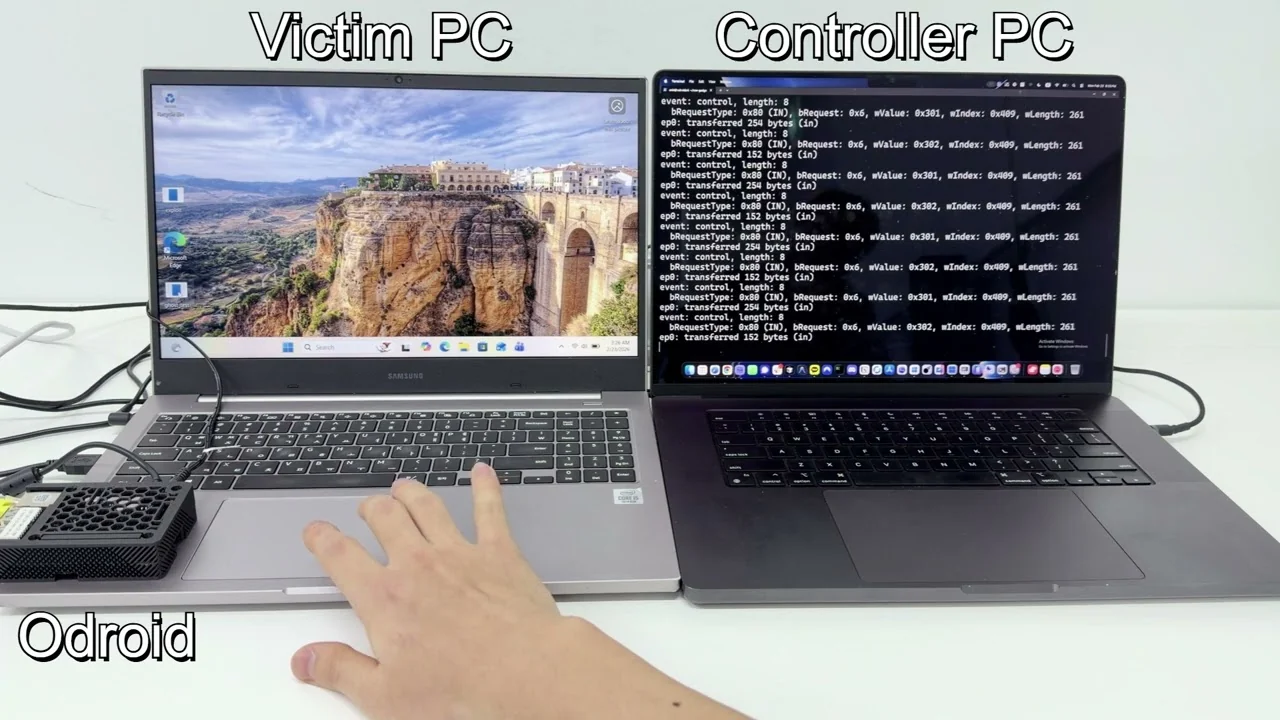
Demonstração

Post no Blog

O writeup técnico completo está disponível no Blog da ENKI WhiteHat.

Aviso Legal

Este repositório é fornecido estritamente para fins de pesquisa em segurança e educacionais.

  • NÃO use o conteúdo deste repositório para quaisquer atividades não autorizadas ou maliciosas.
  • Os autores não são responsáveis por qualquer uso indevido ou dano causado pelo uso deste código.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







