Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Asyncrat-Venom-Dcrat-Config-Extractor — Extrator de Configuração para Asyncrat/Dcrat/VenomRat | Kitploit

Ferramentas/GitHubGitHub/embee-research/asyncrat-venom-dcrat-config-extractor
Análise EstáticaEngenharia ReversaAnálise de MalwareCriptografiaInteligência de Ameaças
GitHubembee-research/asyncrat-venom-dcrat-config-extractor

Asyncrat-Venom-Dcrat-Config-Extractor

Extrator de Configuração para Asyncrat/Dcrat/VenomRat

Ver Repositório
1233há 3 anosAinda não revisado
Compartilhar

Asyncrat-Venom-Dcrat-Config-Extractor

Extrator Estático de Config para Asyncrat/Dcrat/VenomRat

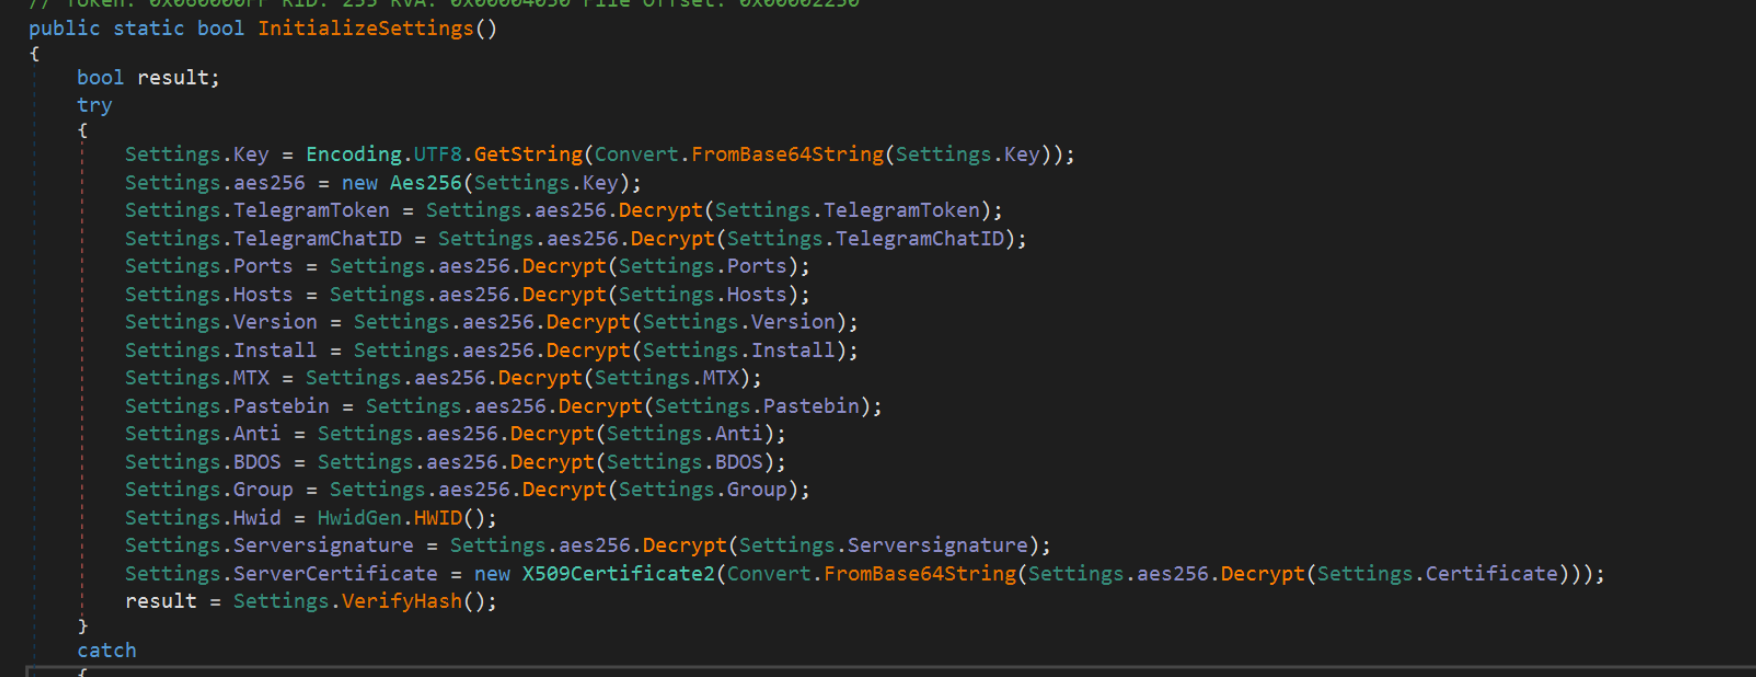
Utiliza dnlib para localizar dados de Config criptografados e valores de criptografia associados. Os valores são descriptografados no script sem emular ou executar código de malware

  • Assume que a config está sob a classe Client.Settings
  • Assume que a Config é codificada em base64 e criptografada com AES256.
  • Assume que a maior parte do arquivo está em grande parte não ofuscada
  • Assume que o Salt AES256 é armazenado como um array de bytes (asyncrat) ou uma string simples (venom/dcrat)
  • O código para extrair o array de bytes é uma versão modificada do código de OALabs/StormKitty (https://research.openanalysis.net/dot%20net/static%20analysis/stormkitty/dnlib/python/research/2021/07/14/dot_net_static_analysis.html)

Exemplo

asyncrat-config-extractor.py asyncrat.bin

Amostras

  • Asyncrat: 4b63a22def3589977211ff8749091f61d446df02cfc07066b78d3302c034b0cc
  • Venom: 2941774e26232818b739deff45e59a32247a4a5c8d1d4e4aca517a6f5ed5055f
  • Dcrat: ed7cd05b950c11d49a3a36f6fe35e672e088499a91f7263740ee8b79f74224e9

Saída

image

image

image

Valores Criptografados Originais

image

image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →