
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-120232-RUST-POC — Prova de conceito em Rust demonstrando escalada de privilégios local para SYSTEM por meio do driver shield.sys no Horizon DataSys Reboot Restore Standard (CVE-2026-120232). | Kitploit
Ferramentas/GitHubGitHub/element2023h/cve-2026-120232-rust-poc
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoRed Teaming
GitHubelement2023h/cve-2026-120232-rust-poc

CVE-2026-120232-RUST-POC

Prova de conceito em Rust demonstrando escalada de privilégios local para SYSTEM por meio do driver shield.sys no Horizon DataSys Reboot Restore Standard (CVE-2026-120232).

Ver Repositório
Compartilhar
1há 8 diasAinda não revisado

中文 | EN

CVE-2026-120232 Logo

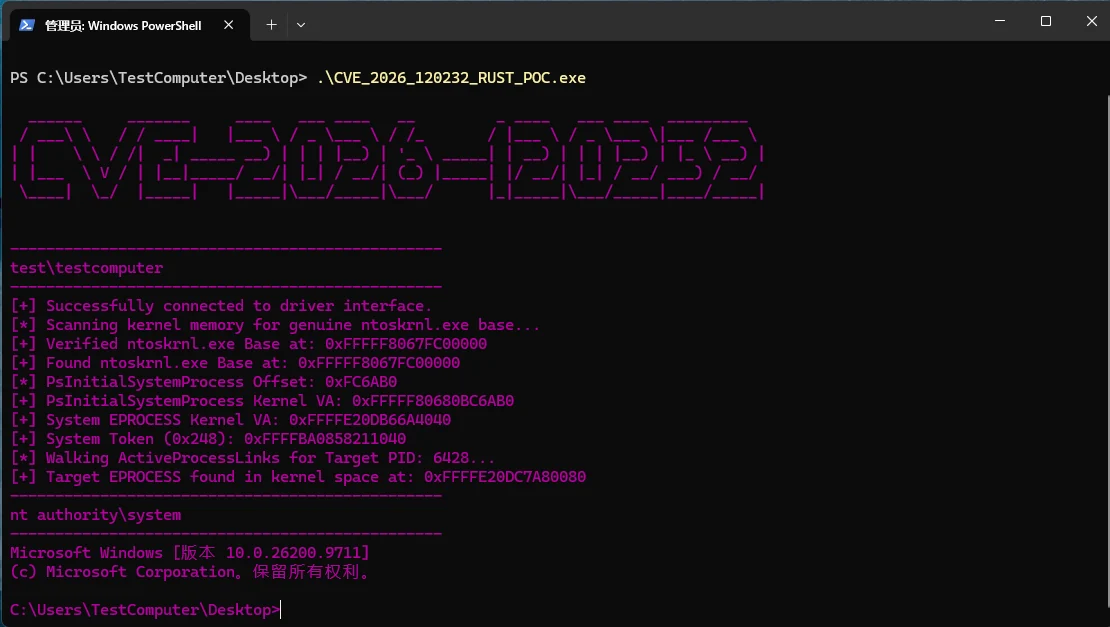
POC demonstration

CVE-2026-120232 Rust POC

Uma demonstração de pesquisa de segurança para Windows escrita em Rust, que ilustra o impacto de escalonamento local de privilégios (LPE) associado ao CVE-2026-120232.

Visão geral

O relatório de pesquisa original descreve um problema de segurança envolvendo o driver shield.sys no Horizon DataSys Reboot Restore Standard v13.2 e versões anteriores. Este projeto é uma implementação em Rust baseada nessa pesquisa e demonstra como, em um ambiente vulnerável específico, um usuário local sem privilégios pode conseguir elevar privilégios para SYSTEM.

O projeto é escrito em Rust e usa windows-sys para chamar APIs do Windows e crossterm para saída no terminal. O código-fonte identifica o Windows 11 build 26200 como ambiente de teste. O comportamento pode variar dependendo da versão do Windows, dos patches instalados, da versão do driver e da configuração do sistema.


Uso responsável

  • Use este projeto apenas para pesquisa de segurança em um ambiente isolado que você possui ou está explicitamente autorizado a testar.
  • Não o execute em sistemas ou dispositivos de produção sem autorização.
  • Este projeto demonstra o impacto de segurança; não é uma correção. Mantenha o software afetado atualizado e siga as orientações de segurança do fornecedor.
  • Você é responsável por avaliar e aceitar os riscos de qualquer teste.

Referências

  • Pesquisa original e POC original (CVE-2026-120232)
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →