 element2023h/cve-2026-120232
Prova de conceito para uma escalada de privilégios local no Horizon DataSys Reboot Restore Standard shield.sys, explorando um IOCTL não validado para obter leitura/escrita arbitrária na memória do kernel e SYSTEM.

| Fornecedor | Detalhe |
|---|---|
| Fornecedor | Horizon DataSys |
| Produto | Reboot Restore Standard |
| Versão | v13.2 e anteriores |
| Data de Lançamento | 4 de junho de 2026 |
| CVE | CVE-2026-120232 |
| Download | Horizon DataSys Download |
| Arquivo do Driver | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
Descrição da Vulnerabilidade:
Existe uma vulnerabilidade de Escalonamento de Privilégios Local (LPE) no driver de kernel principal shield.sys do Horizon DataSys Reboot Restore Standard v13.2.
O driver utiliza a API legada IoCreateDevice para criar seu objeto de dispositivo chamado \.\EAZShield sem especificar descritores de segurança restritivos (SDDL). Consequentemente, o objeto de dispositivo herda Listas de Controle de Acesso (ACLs) padrão permissivas, permitindo que qualquer usuário local autenticado sem privilégios (Usuário Padrão) abra um handle para ele.
Ao tratar requisições IOCTL dentro da função de despacho sub_24394, o driver expõe o código de controle 0x96102014. Após passar pelas validações básicas de cabeçalho (como v8[1] == 'DMCw'), o caminho de execução entra em sub_23908 para processar o subcódigo de controle 0xF0016.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
Análise da Causa Raiz:
Como demonstrado acima, o subcódigo de controle 0xF0016 permite ao usuário alternar entre uma primitiva de leitura ou escrita arbitrária de memória do kernel via InputBuffer[64].
O driver depende erroneamente de MmIsAddressValid para verificar o ponteiro fornecido pelo usuário (InputBuffer + 9), o que a documentação da Microsoft afirma explicitamente ser insuficiente para verificar buffers de usuário em um contexto de segurança. Além disso, o driver falha completamente em impor verificações de limites adequadas nos endereços de espaço de kernel de destino/origem antes de passá-los diretamente para memmove(Dst, Src, Size).
Um atacante local sem privilégios pode explorar essa lógica falha para obter uma primitiva altamente estável de leitura e escrita arbitrária de endereços virtuais do kernel.
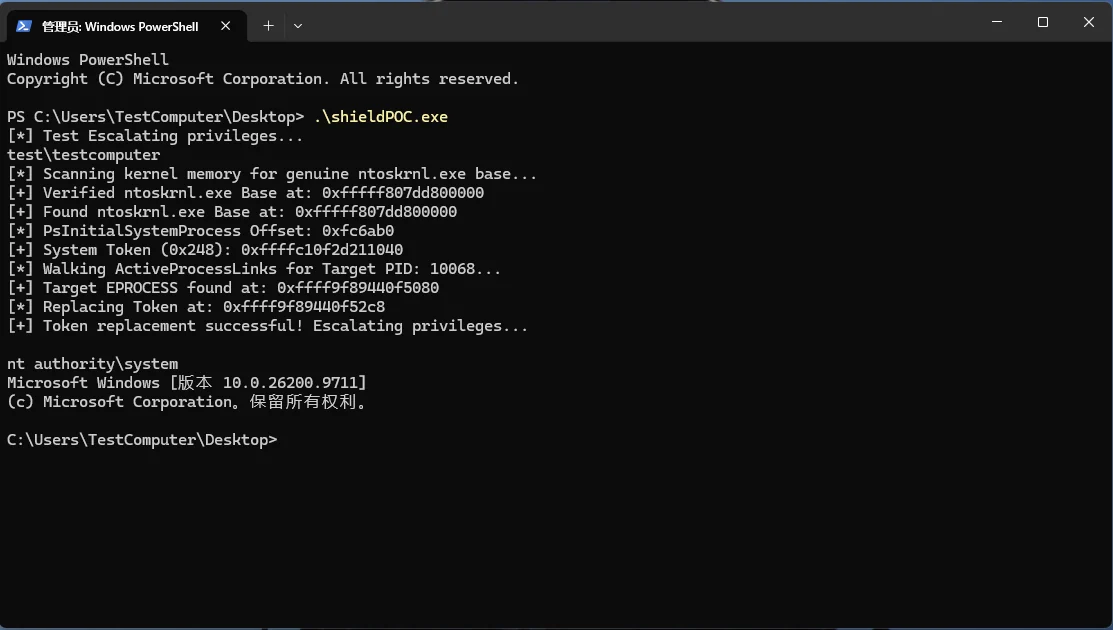
Ao enviar uma requisição DeviceIoControl especialmente construída, o atacante pode sobrescrever estruturas críticas de memória do kernel — como localizar PsInitialSystemProcess, encontrar a estrutura EPROCESS do processo atual e substituir seu campo Token — escalando com sucesso os privilégios de um contexto de usuário padrão para NT AUTHORITY\SYSTEM.